今や、世界的な製造企業やコンサルティング会社から政府機関に至るまで、大規模な組織がパンデミック中に従業員をどのように動員したかという話は、すでに広く語られています。 分散型の人材は、業務を継続しただけでなく、組織の市場でのリーチ、生産性、そしてデジタルイノベーションを拡大させました。
CIOたちは、この取り組みの英雄として称えられてきました。
しかし、何百万人もの従業員が、ノートパソコン、PC、タブレット、クラウド上の仮想マシンといった数千万台ものエンドポイントを通じて、企業や公共部門のネットワークに接続していることから、これらのエンドポイントを保護するための複雑さは飛躍的に増大しています。 今日、 ランサムウェア やその他のマルウェアは、組織にとって最大のセキュリティ上の脅威となっています。 Cybersecurity Insiders社がTanium社向けに作成した最新の「 2022 Endpoint Security Visibility Report」によると、その次に多いのが人的ミス、内部者による脅威、そしてソフトウェアの脆弱性(参照: Log4j の脆弱性)となっています。
による、民間および公的組織を標的としたサイバー攻撃 が急増し、重要インフラ、ソフトウェアプロバイダー、政府機関などが被害を受ける中、ビジネスおよびテクノロジーのリーダーたちは、レジリエンスを維持するために苦慮しています。 サイバーセキュリティ・インフラセキュリティ庁(CISA)が最近発出した指令 は、すべての連邦機関に対し、約 300 件のソフトウェアの脆弱性に対する修正パッチの適用を命じるものであり、政府および政府の指針を仰ぐ民間企業にとって極めて重要な一歩となります。
サイバーセキュリティの専門家 345 名を対象に実施されたこの新たな調査では、エンドポイントのデータセキュリティにおいて、何が機能しており、何が機能していないかが浮き彫りになっています。 以下の図表は、組織、ビジネス、テクノロジー、およびセキュリティの各分野のリーダーが直面する課題と解決策を示しています。
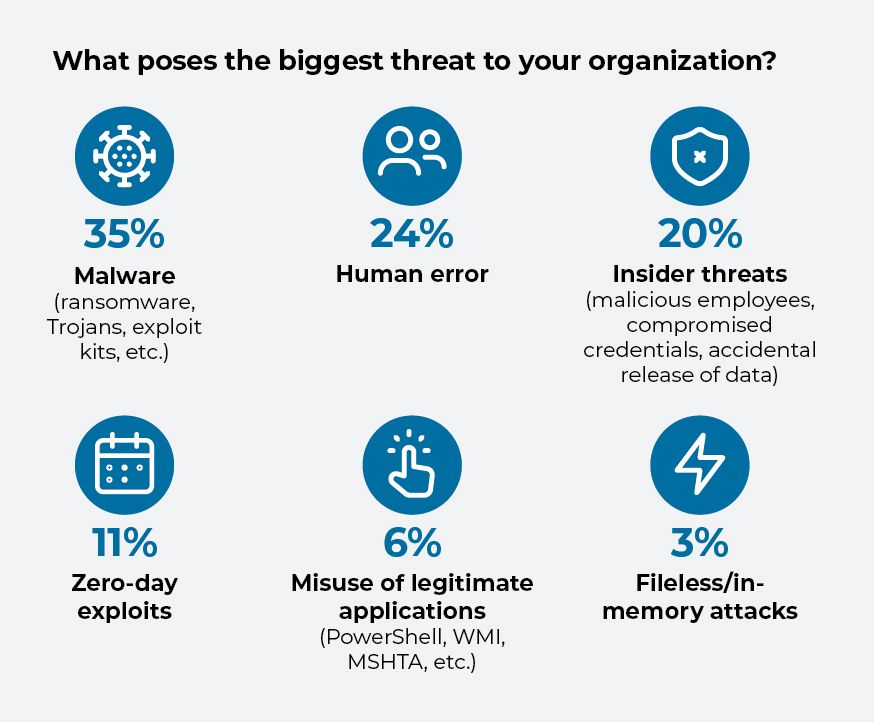
Hackers, encouraged by the yawning attack spaces created by remote working and distributed endpoints, have made 2021 the year of ransomware, seizing network assets and demanding cash for their return. この調査の回答者の3分の1以上が、自社の業務にとって最大のセキュリティ上の脅威として、マルウェアやランサムウェアを挙げています。
それほど大きくはないものの、依然として重要な脅威として、人為的ミスに起因するものが挙げられます。 間違った相手にメールを送ってしまったり、パスワードを紛失したり盗まれたりしたりと、人はどうしてもうっかりミスを犯してしまいますが、悪意のある者たちはその隙を突こうと待ち構えています。 回答者の4分の1近くが、従業員の過ちを主なセキュリティ上の懸念事項の一つとして挙げています。
[関連記事:リアルタイムのインシデント対応が、避けられないセキュリティ侵害をどのように解決するか]
外部からの脅威がサイバーセキュリティ上の最大のリスクである一方で、内部に潜む危険もまた深刻な問題となっています。 回答者の5分の1は、私心や個人的な利益を目論む、信頼できない、あるいは悪意のある従業員がもたらすリスクを懸念しています。
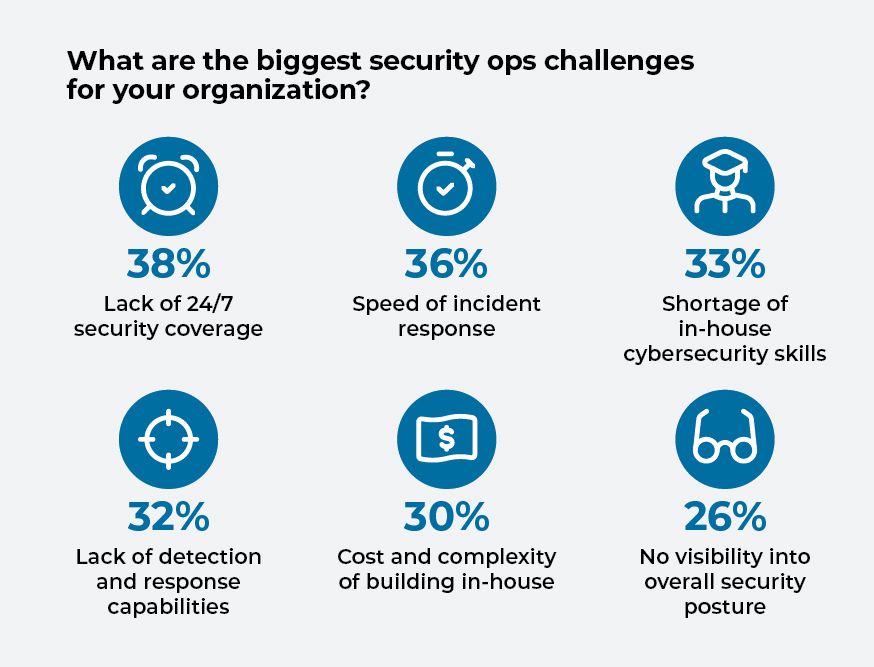
組織はサイバー脅威を懸念している一方で、それらに対処できる能力についても懸念を抱いています。 回答者の約 36%が、 のインシデント対応のスピードに問題があると指摘しました()。また、 32%が自社の脅威検知能力に疑問を抱いていました。
4分の1以上が、自社のサイバーセキュリティ体制全体を把握できていないと回答しています。 これは問題です。なぜなら、優れたサイバー防衛の主要な構成要素は3つの分野から成り立っているからです。それは、ツールやプロセスだけではなく、人そのものなのです。 回答者の3分の1が、自社にはサイバーセキュリティのスキルが不足していると回答しています( )。また、、 38%が、最大の課題は1日 24 時間、サイバーセキュリティの監視を行うことだと答えています。
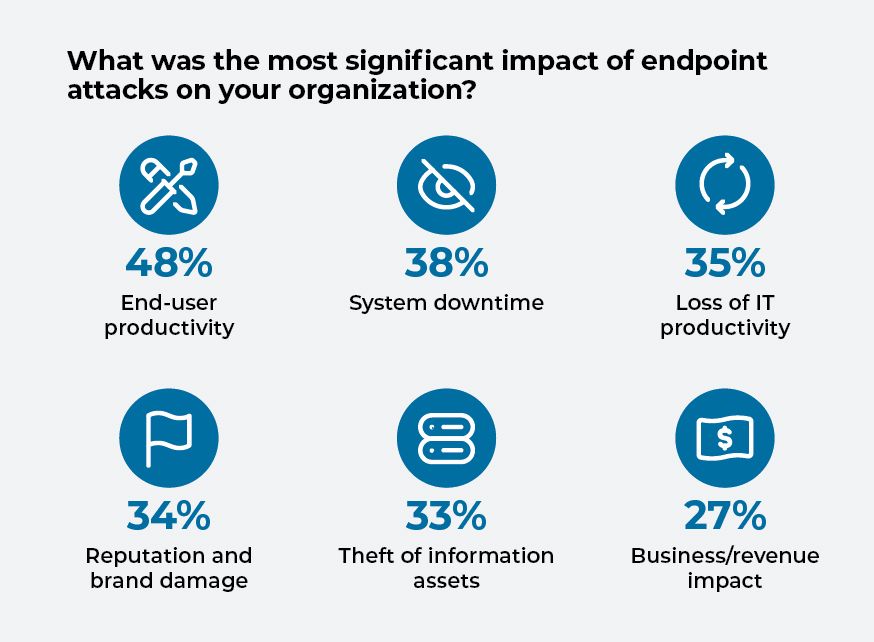
エンドポイントへの攻撃 は、エンドユーザーの生産性に悪影響を及ぼし、ハッカーが標的に対して優位に立つことを可能にしてしまいます。 サイバー攻撃によって企業の業務が停止したり混乱したりした場合、経営者は通常、業務を再開するための最も迅速な手段を選びます。 ランサムウェア攻撃の場合、多くの場合、 が攻撃者に を支払うことになります。
回答者のほぼ半数が、エンドポイント攻撃による主な悪影響として、エンドユーザーの生産性の低下を挙げました。 3分の1以上がシステムのダウンタイムを挙げ、同程度の割合でIT生産性の低下やブランドイメージの低下を挙げました。
9月、 FBIは、 において、小規模な農場から大規模な生産者、加工業者、製造業者、市場、レストランに至るまで、ほぼすべての組織が直面しているサイバー脅威について詳しく説明しました。 同機関によると、ハッカーたちはネットワークの脆弱性を狙ってデータを盗んだりロックしたり、システムを暗号化したりしており、特に「スマート技術、産業用制御システム、インターネットベースの自動化システムへの依存度が高まっている」ビジネス分野が標的となっているとのことです。
[関連記事:増加するサイバー犯罪から組織を守るための 6 のヒント]
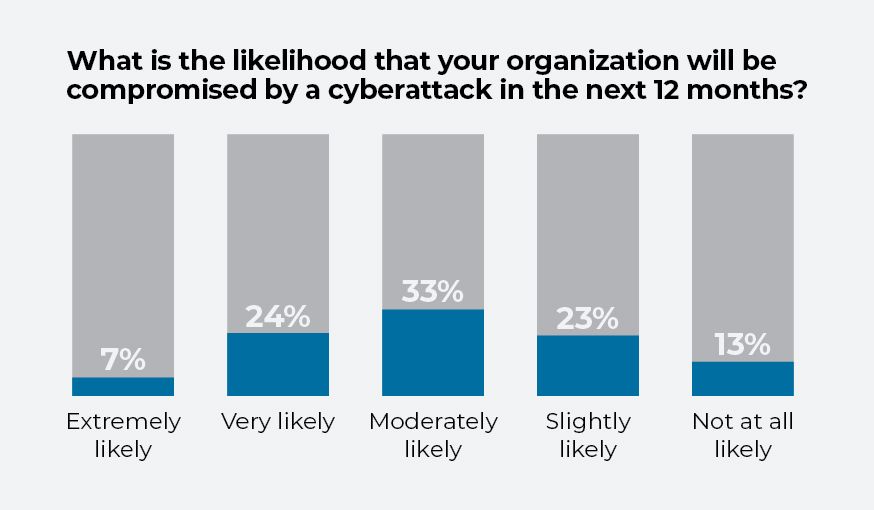
ほぼすべての組織が、こうした脅威を認識しています。 調査回答者の3分の1が、今後 12 ヶ月以内に自組織がサイバー攻撃を受けるリスクは「中程度にある」と答えています。 4分の1が情報漏洩の発生を「非常に可能性が高い」と見なしている一方、 7%がそのリスクを「極めて高い」と評価しています。
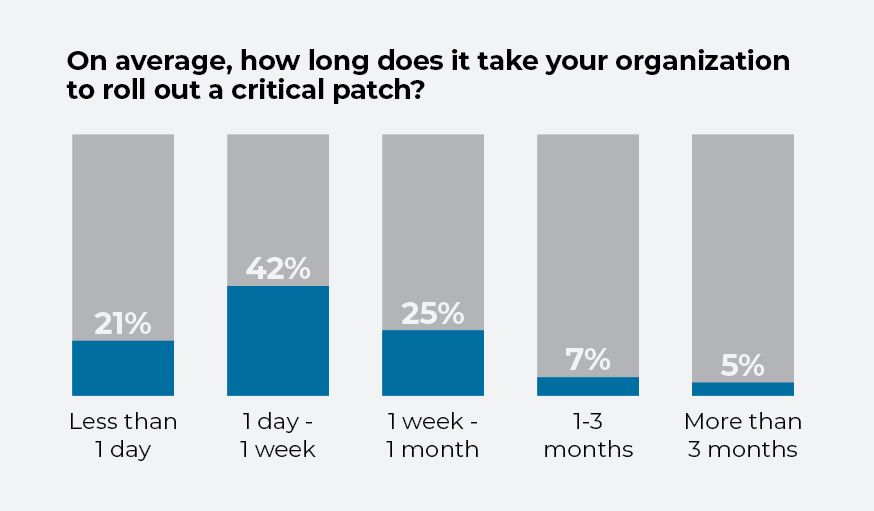
のソフトウェアパッチを定期的に適用すること( )は、サイバーセキュリティにとって極めて重要です。 しかし、脆弱性を特定することと同じくらい重要なのが、パッチ適用そのもののスピードです。 リモートワークの普及により、ネットワーク規模が拡大し、パッチ適用の必要性も増大しています。従業員は、さまざまな場所から、多種多様なデバイスを使用して、企業のネットワークやサービスにアクセスしているからです。 また、急ぎすぎたパッチ管理には危険も伴います。 サイバー防御体制が脆弱な状態で更新パッチを適用することは、サイバー犯罪者にとって格好の侵入経路となります。
調査によると、パッチ適用までの最も一般的な所要時間は1日から1週間の間であり、回答者の 42%がこの期間内にパッチを適用していると回答しています。 約 37%が、パッチの適用に1週間以上かかると回答している一方、5分の1は1日未満で完了しています。 しかし、パッチの適用に1日かかっただけでも、ハッカーが甚大な混乱を引き起こし、長期にわたる被害をもたらす可能性が生じます。
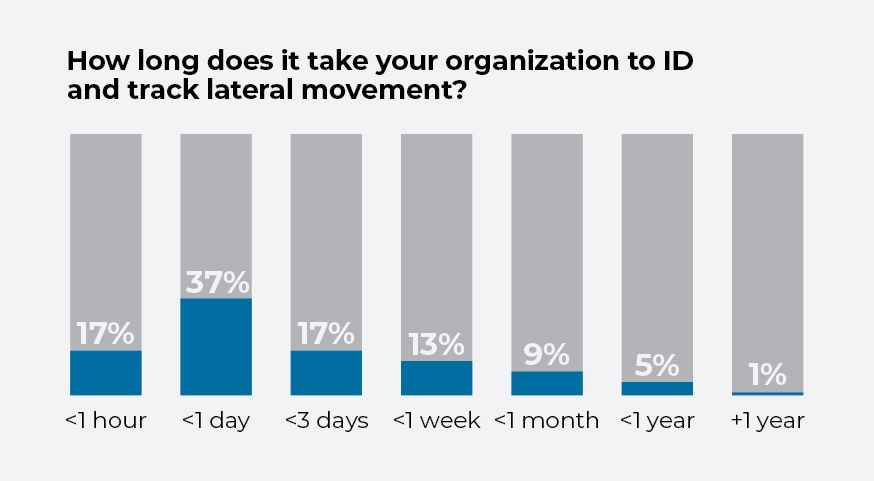
サイバー犯罪者や国家が組織のネットワークに足場を築いてしまった場合、その動きを制限することが、次の重要な防衛策となります。 組織は、ネットワーク上の不審な活動を検知するためのツールを導入し、 横方向の移動を阻止するための戦略を講じることができます。 例えば、管理者権限を制限したり、ネットワーク の設定を調整したりすることで、 これを実現できます。
こうした取り組みにおいて、リアルタイムでの対応が鍵となります。 調査回答者の3分の1以上が、横移動を特定して追跡するのに1日かからないと答えています。 約 17%の人が「1時間未満で済む」と答え、 17%の人が「3日未満で済む」と答えています。

