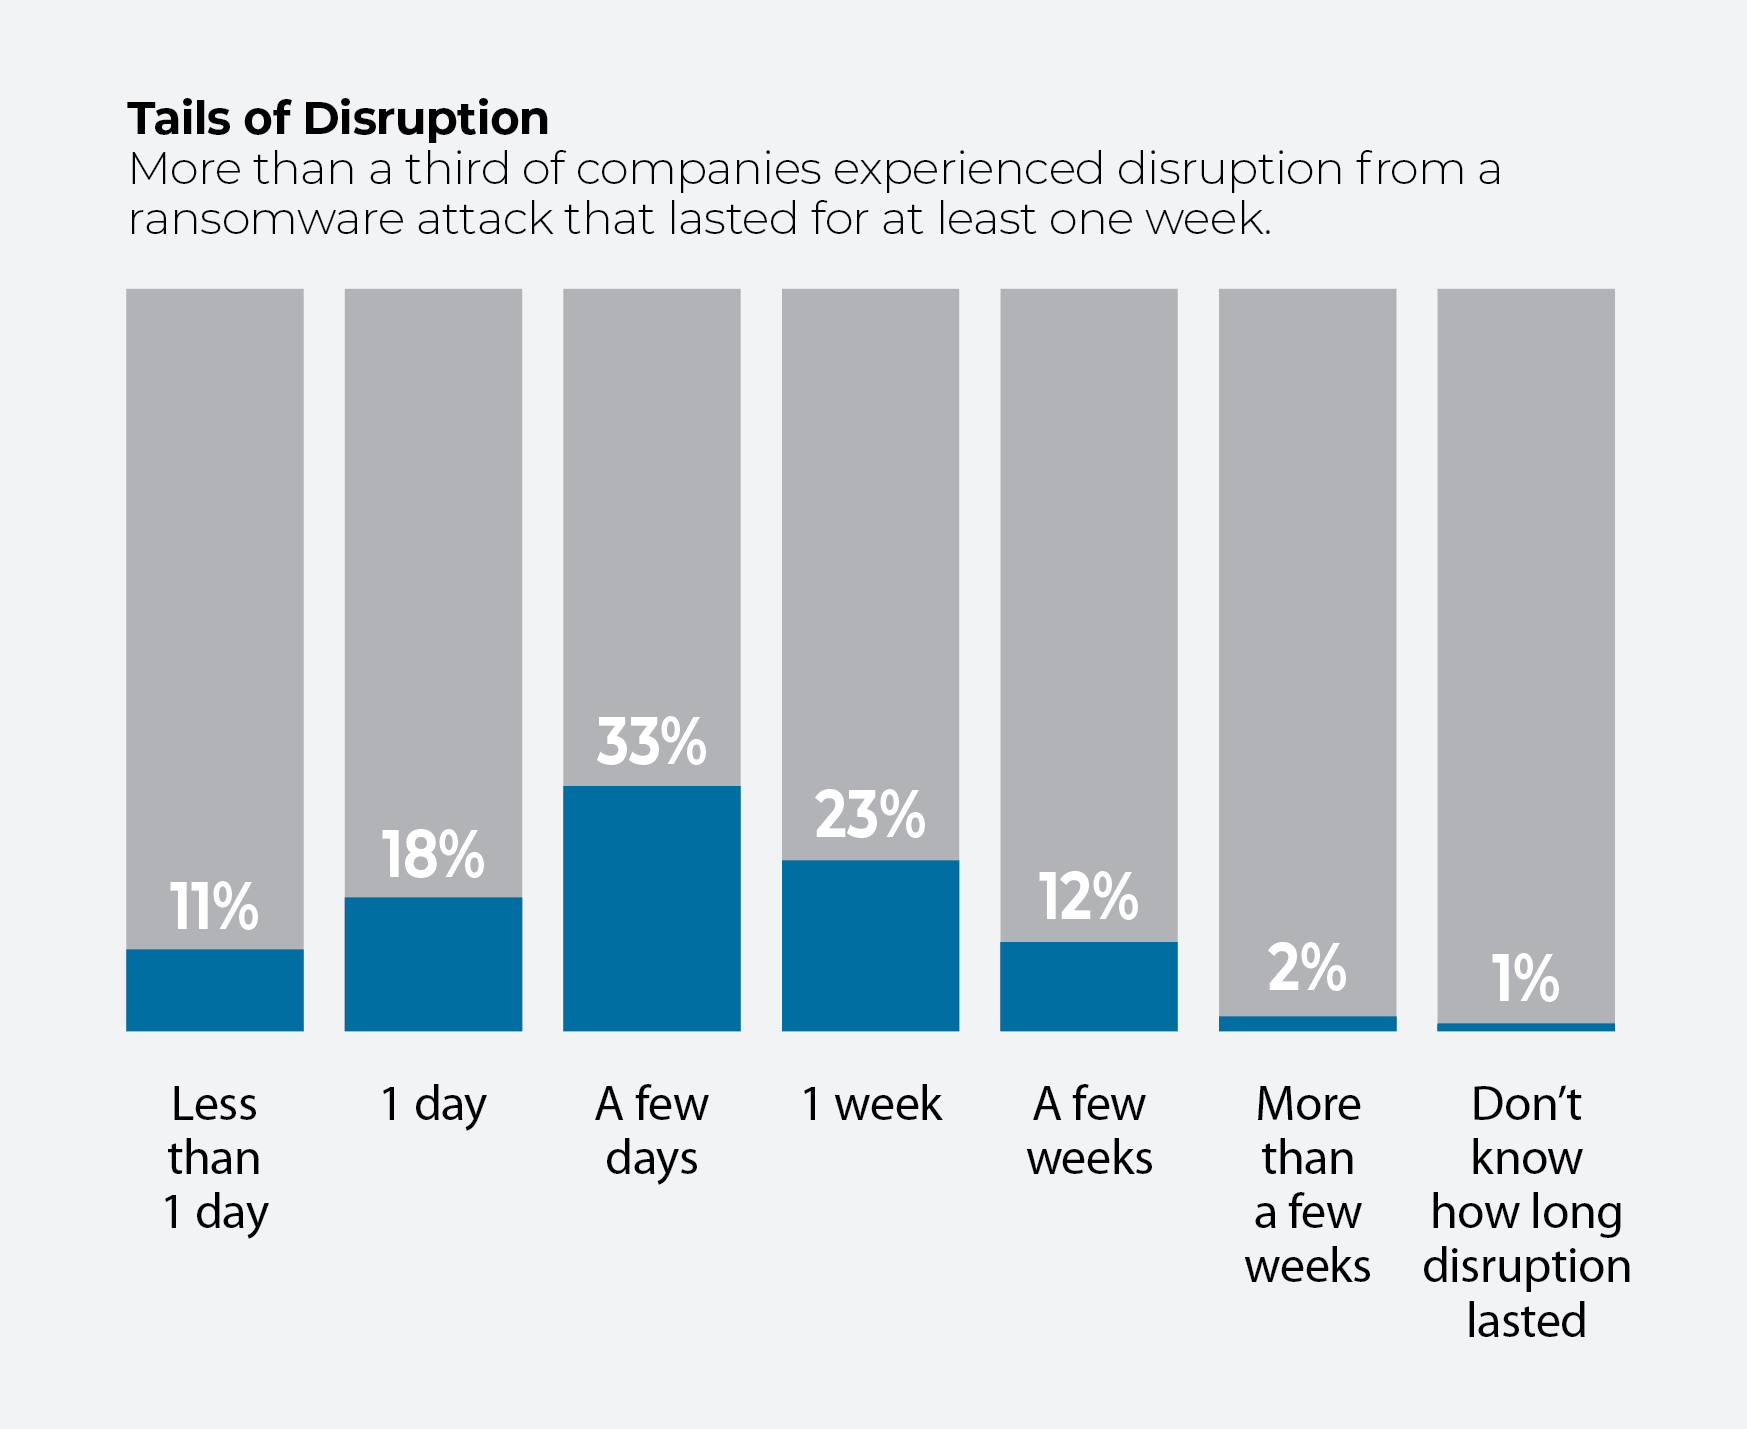
大小さまざまな企業を標的としたランサムウェア攻撃が相次いでおり、世界中で予期せぬ業務の混乱や世間の注目、そして多額の身代金支払いが相次いでいます。 JBSやコロニアル・パイプライン、ソフトウェア管理会社のカセヤといった企業を標的とした、大きな話題となったランサムウェア攻撃は、ランサムウェアという氷山の一角に過ぎません。
実際、IDCが最近実施した調査「 」 によると、回答した組織の3分の1以上が、過去 12 ヶ月間にランサムウェア攻撃によりシステムやデータへのアクセスが遮断されたと述べています。 米国の組織におけるインシデント発生率はわずか 7%にとどまっていますが、米国の企業は、世界の同業他社に比べて、こうしたサイバー攻撃をはるかに深刻に受け止めています。
その理由は明らかです。コロニアル社に対する の攻撃( )により、同社の東海岸における燃料供給が6日間停止したほか、米国に拠点を置くカセヤ社に対するのサプライチェーン侵害( )は、世界中で約1,500 社の事業に影響を及ぼしました。
支払いにかかる費用だけでも、途方もない額になることがあります。 IDCの調査によると、過去1年間におけるランサムウェアの平均支払額は250,000ドル近くに上りました。 もちろん、高額な支払いがその数字を歪めています。 Colonial paid $4.4 million and JBS forked out $11 million. ランサムウェアの身代金の支払額の中央値は、実際には約75,000ドルです。 しかし、それは評判の失墜や消費者の信頼の喪失という代償に比べれば、大したことではありません。
『 2021年7月』で発表されたIDCの調査では、米国、欧州、およびアジア太平洋地域の中堅・大企業に所属するIT意思決定者および影響力のある関係者 791 名を対象にアンケート調査が行われました。 ランサムウェアの脅威についてデータに基づいた分析、最もリスクが高いのは誰か(ネタバレ注意:デジタルトランスフォーメーションの遅れをとっている企業です)、そして大企業や中堅企業がこの課題にどのように対処しているかについては、調査の主な結果をまとめた以下の7つのグラフをご覧ください。
時折
10年という歳月で、ずいぶん変わりましたね。 あるいは3つ。
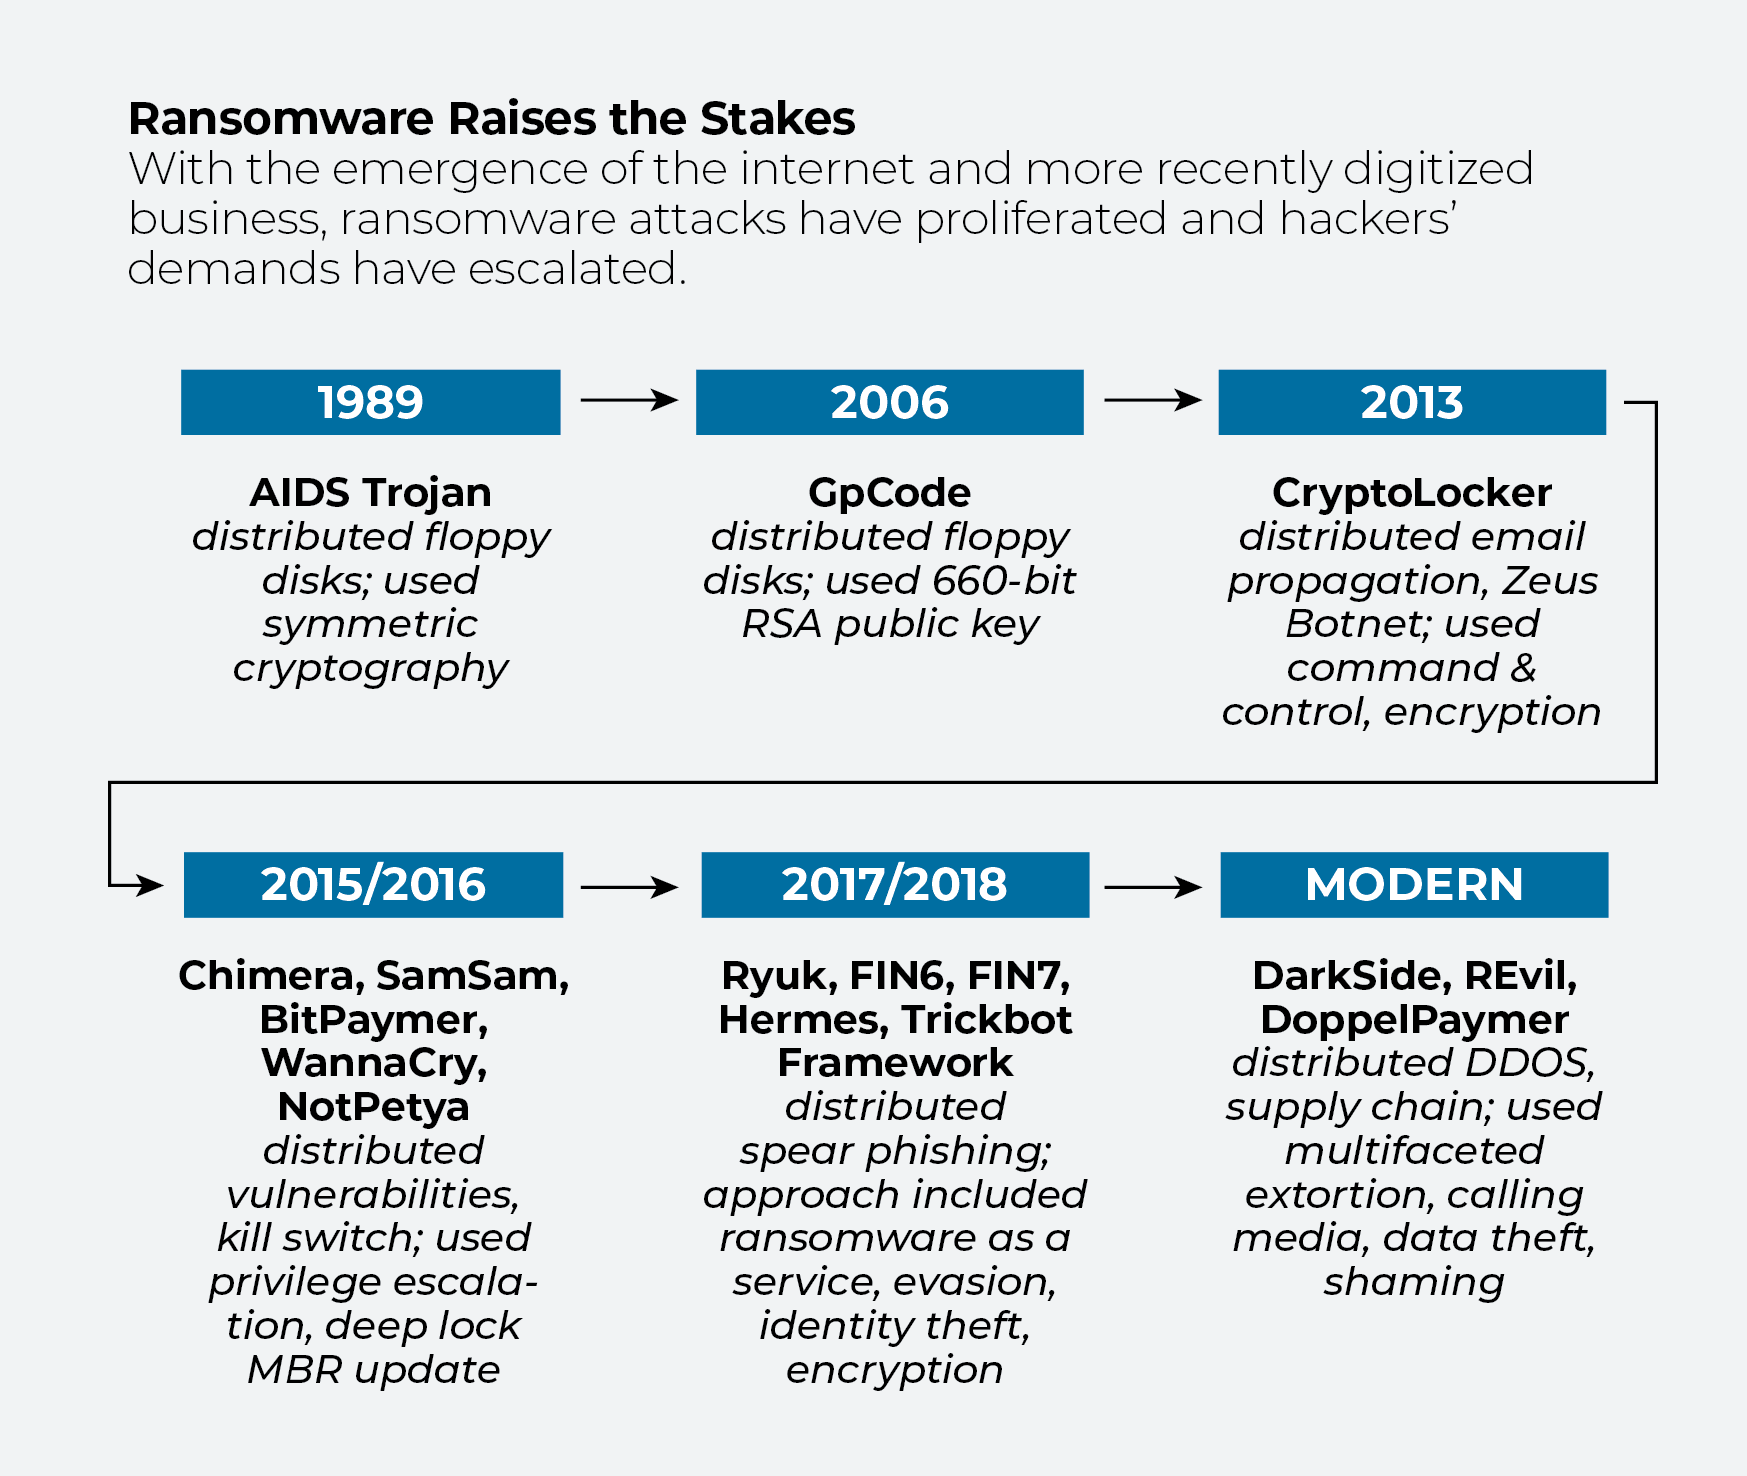
IDCは、ランサムウェアの歴史を振り返りました。その始まりは、世界初のランサムウェア攻撃である「 」エイズ・トロイの木馬()で、これは 1989年にフロッピーディスクを介して医療研究者たちに送りつけられたものでした。 彼らは、ランサムウェアがより巧妙になり、無力化が難しくなっており、近年その手口が著しく高度化していることを突き止めました。
現代のサイバー恐喝の手口と比較すると、AIDSトロイの木馬の攻撃を受けた組織は、比較的軽微な被害で済みました。 多くのケースにおいて、セキュリティチームは暗号化されたファイルを復元し、身代金の支払いを回避することができました。 そしてつい 2006年頃までは、ランサムウェアはまだまだ取るに足らない存在でした。 Windowsマシン上でファイルを暗号化し、 といったファイル名を生成するマルウェア「GpCode」は、わずか100 ドルから200ドルの身代金を引き出しました。 2015の時点で、賭け金はさらに高まっていました。 「権限昇格」(システム内を段階的に突破し、より機密性の高いデータへのアクセス権を獲得する手法)のような犯罪の手口により、40,000 ドルから60,000ドルの身代金が要求されていました。
今日、DarkSide、REvil、 、DoppelPaymer( )といったグループは、ファイルの暗号化やアクセス遮断にとどまらず、盗んだデータを最高額で入札した者に売却すると脅したり、機密データを公開したりメディアに漏らしたりして、企業やその顧客の評判を傷つけたりするなど、多方面で活動しています。 リモートワークやビジネスのデジタル化が彼らの活動を後押しし、身代金請求額は数百万単位へと急増しました。
ランサムウェアへの対処
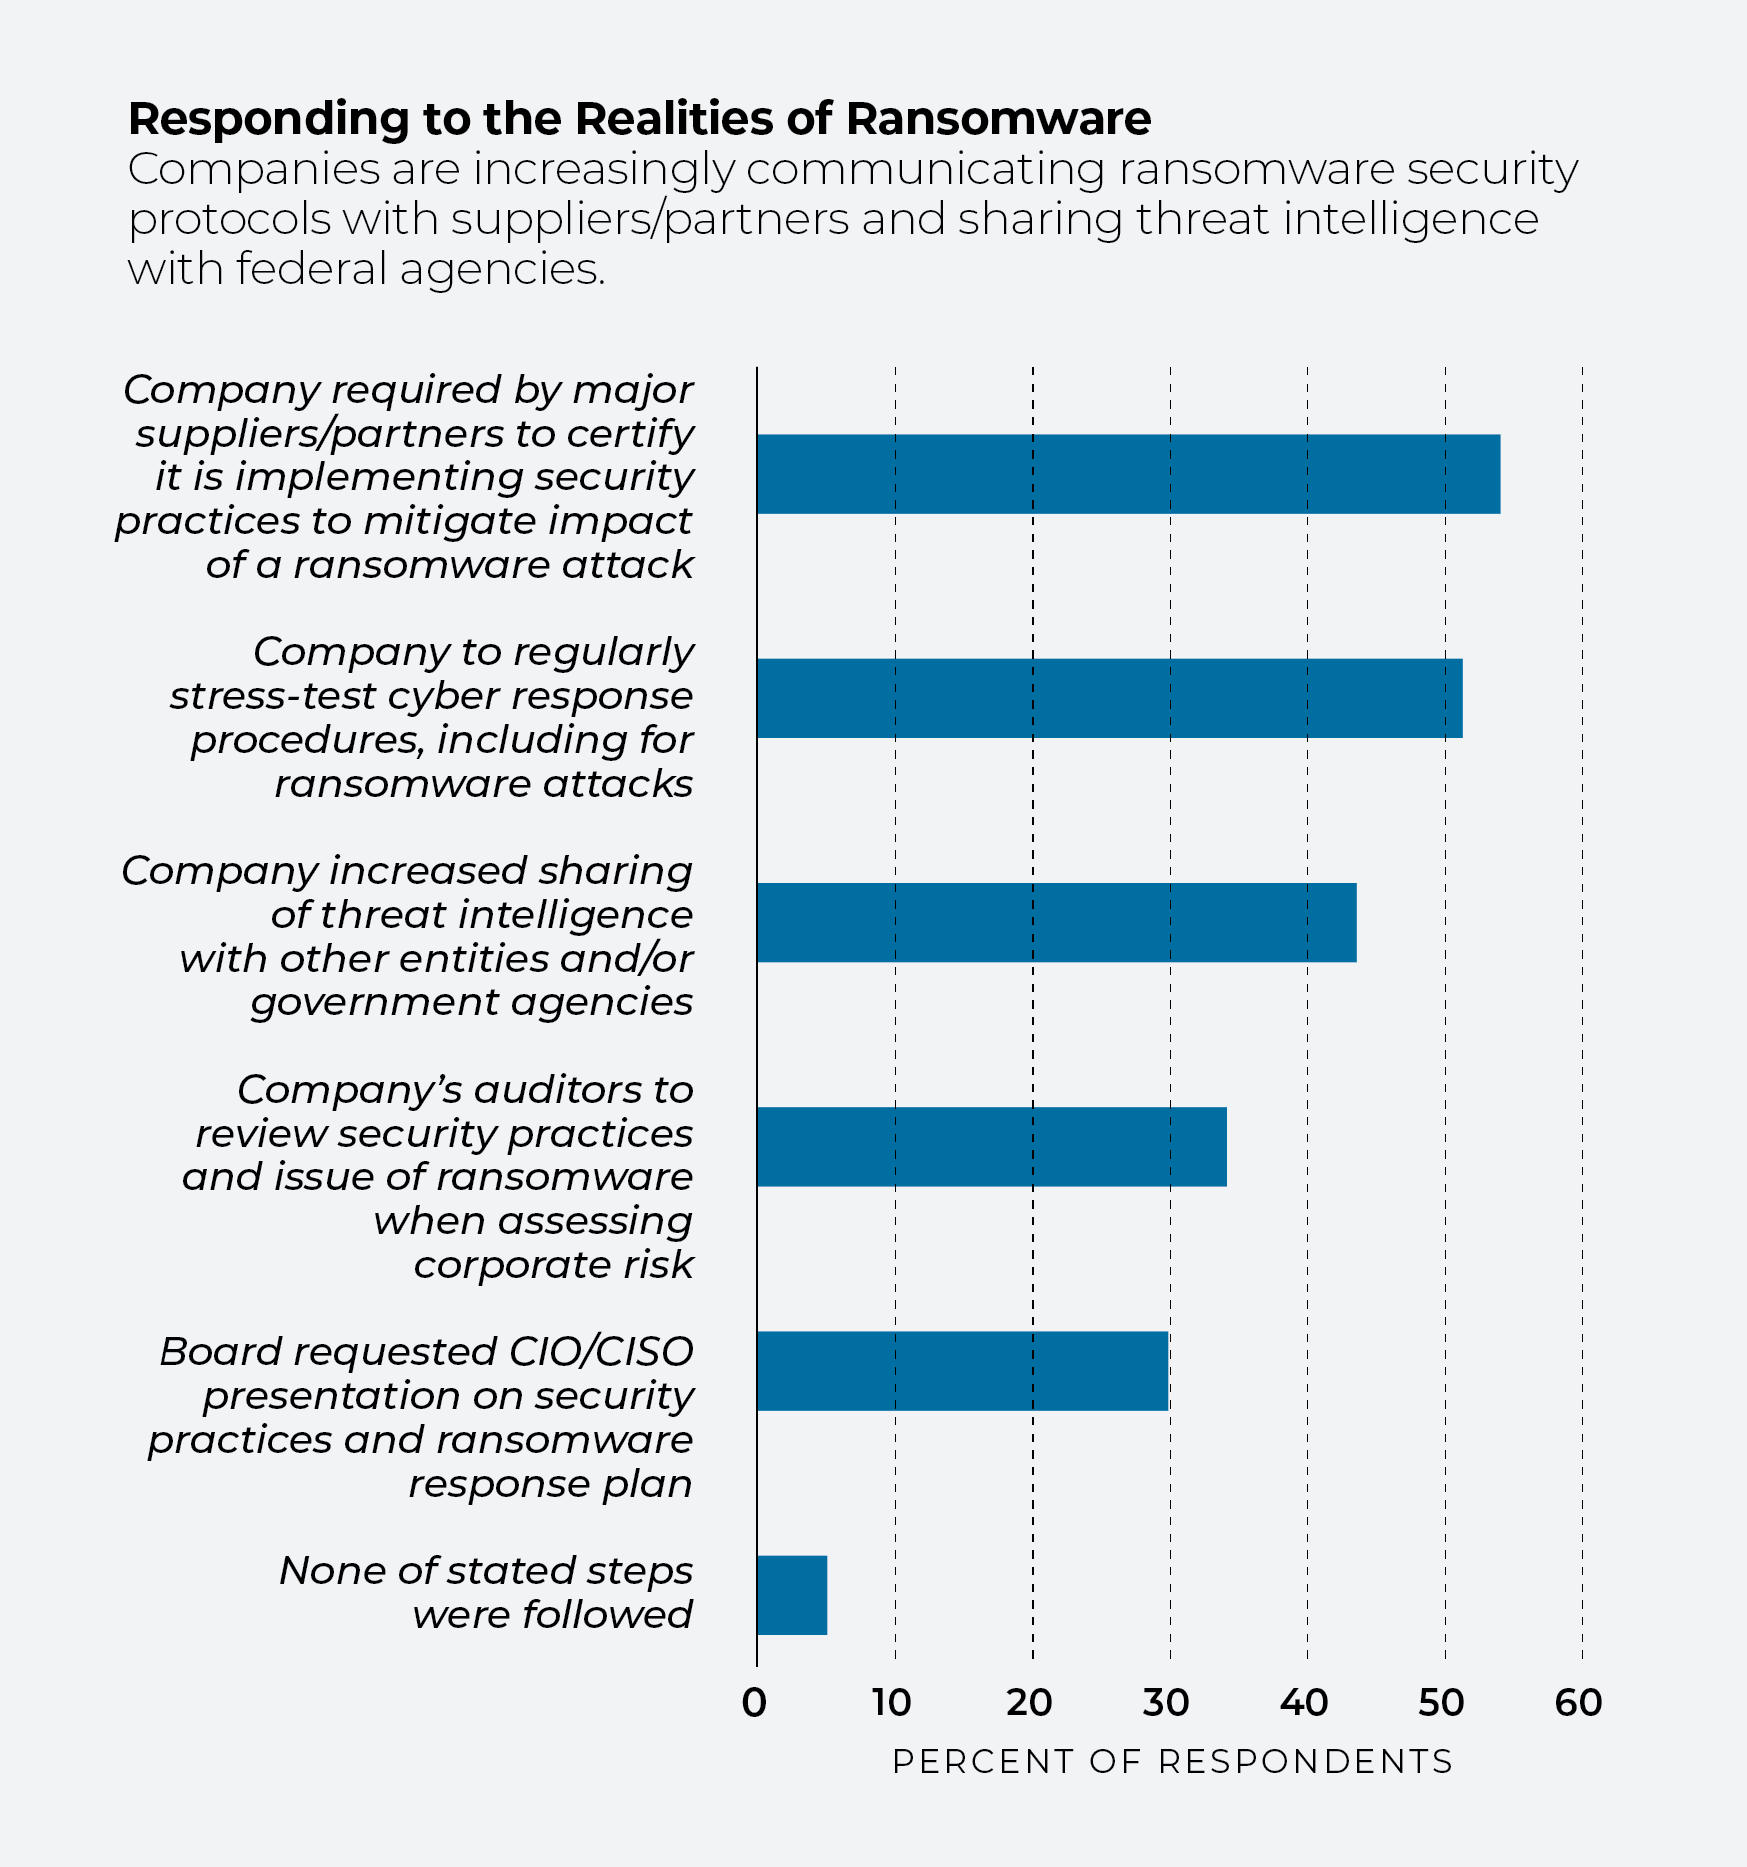
ランサムウェアは、もはや単なる社内問題にとどまりません。 IDCが実施した調査の対象者の半数以上が、サイバー攻撃による事業中断を防ぐため、主要なサプライヤーやパートナーから、過去1年間に のデータ保護および復旧 の対策を実施・維持していることを証明するよう求められたことを認めています。
[Read also: Ransomware 101: What is it and how do I prevent an attack?]
40%を超える回答者が、自社のセキュリティチームが政府機関やその他の団体との脅威情報の共有を強化したと報告しました。 企業の約3分の1において、取締役会はCIOやCISOに対し、データ保護や復旧の取り組み、および のインシデント対応 の手順について説明するサイバーセキュリティに関するプレゼンテーションを行うよう求めていました。
身代金の要求
ランサムウェアの標的となった場合、ほとんどの組織は身代金を支払いますが、その金額はさまざまです。回答者の 10%は10,000ドル未満を支払い、 35%は10,000 ドルから100,000ドルを支払い、 25%は100,001 ドルから100万ドルを支払い、5%はそれ以上の金額を支払いました。 IDCによると、アクセスを遮断され、身代金の支払いを拒否したサイバー攻撃の被害に遭ったのは、わずか 13%でした。
FBIは、サイバー犯罪者を助長しないよう身代金の支払いを推奨していませんが、ある高官は7月、議会に対し、そのような支払いを違法としないよう要請しました。FBIサイバー部門のブライアン・A・ヴォーンダン副部長は、上院司法委員会の に関する公聴会 で、身代金の支払いを禁止すれば、米国企業がさらなる恐喝に直面する事態を招くことになる、と述べました。 ハッカーたちは、身代金を支払った上でその情報を当局に提供しないよう、彼らを脅迫する可能性がある、と彼は述べました。
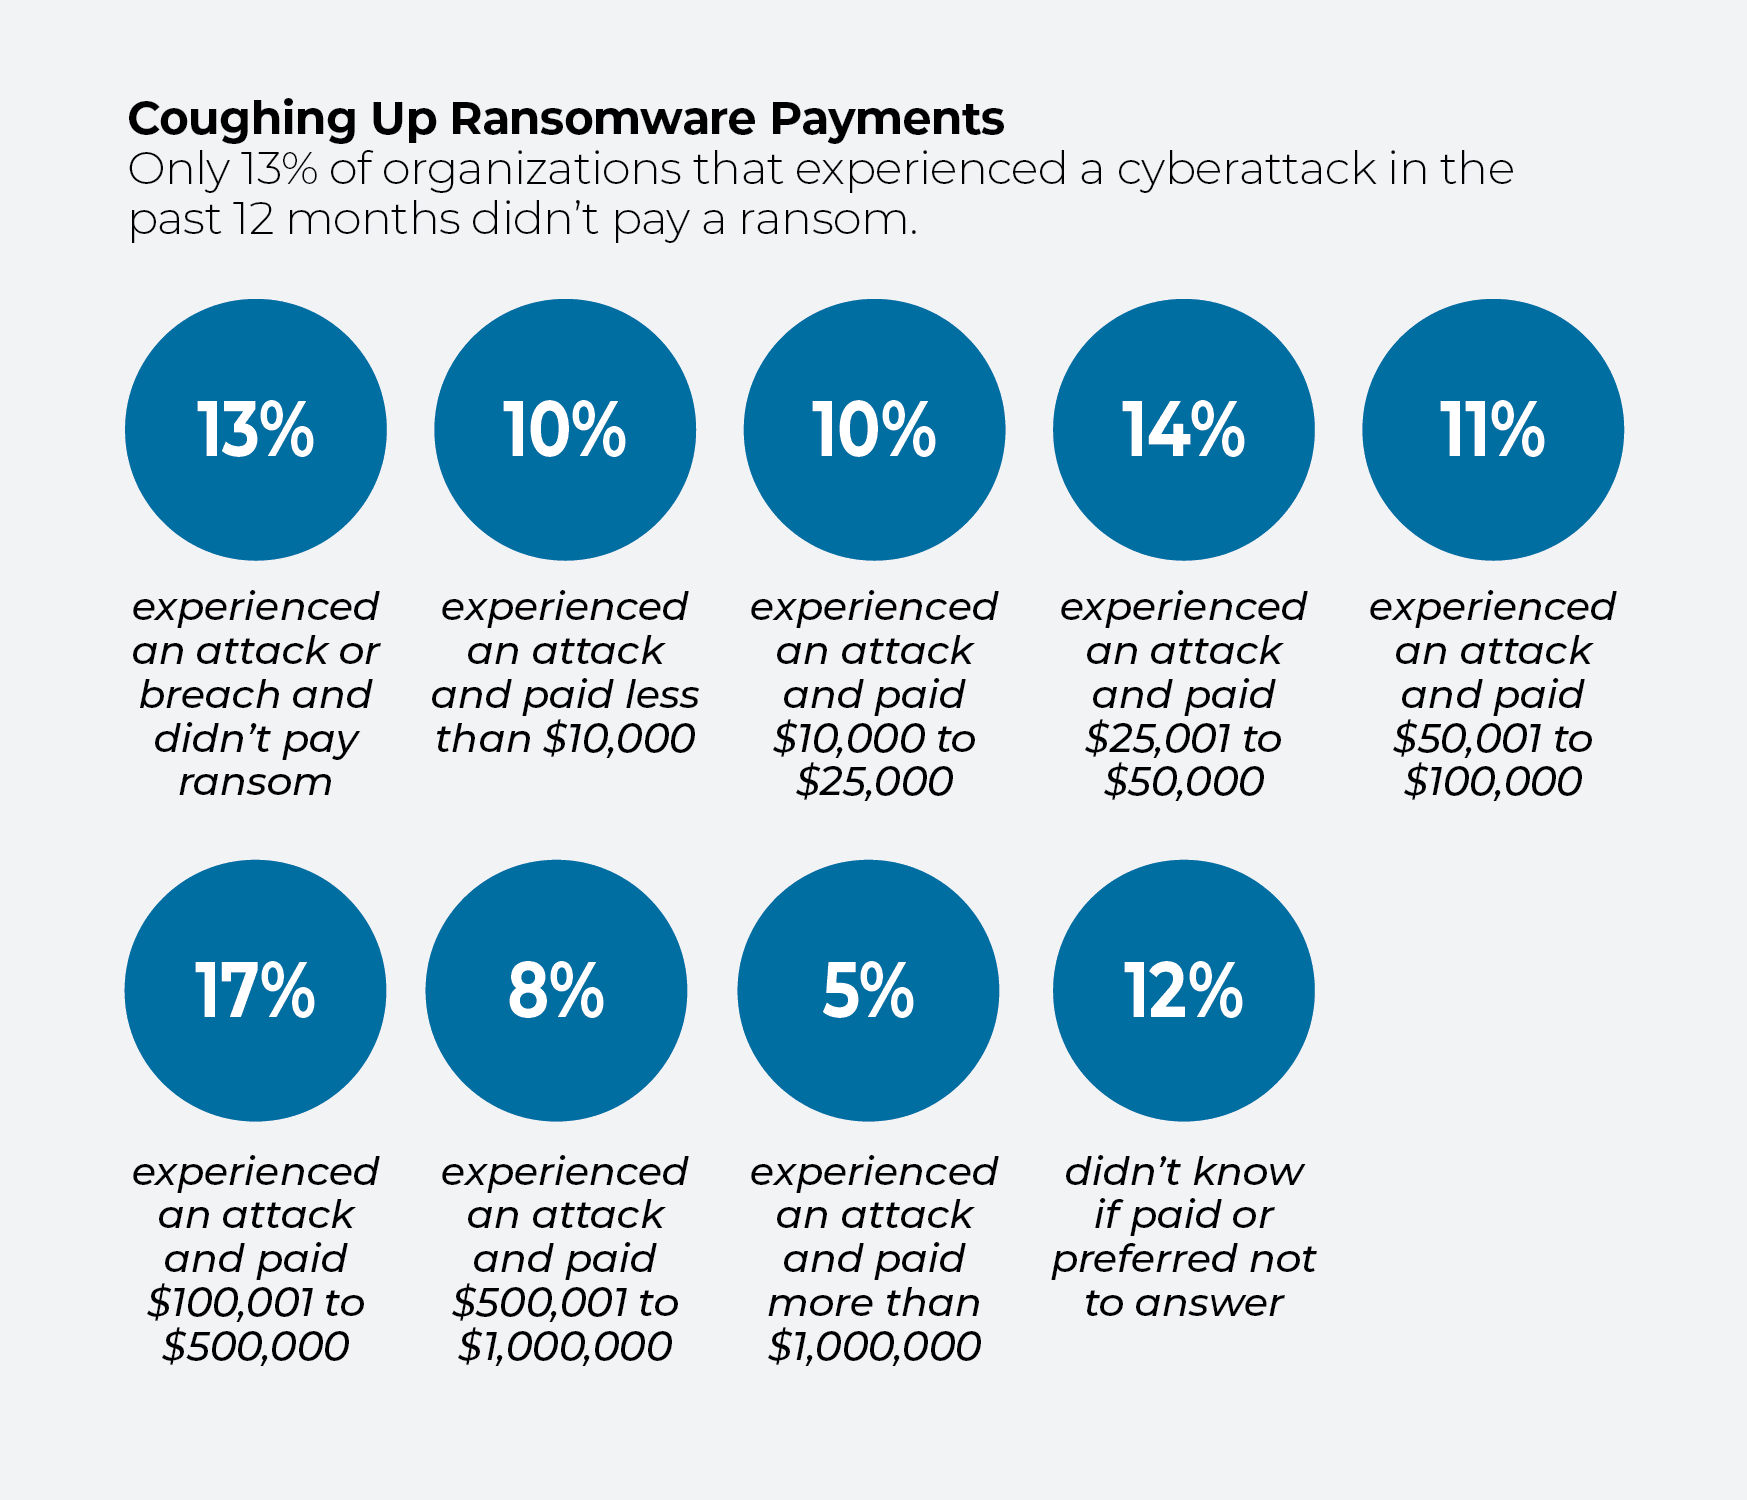
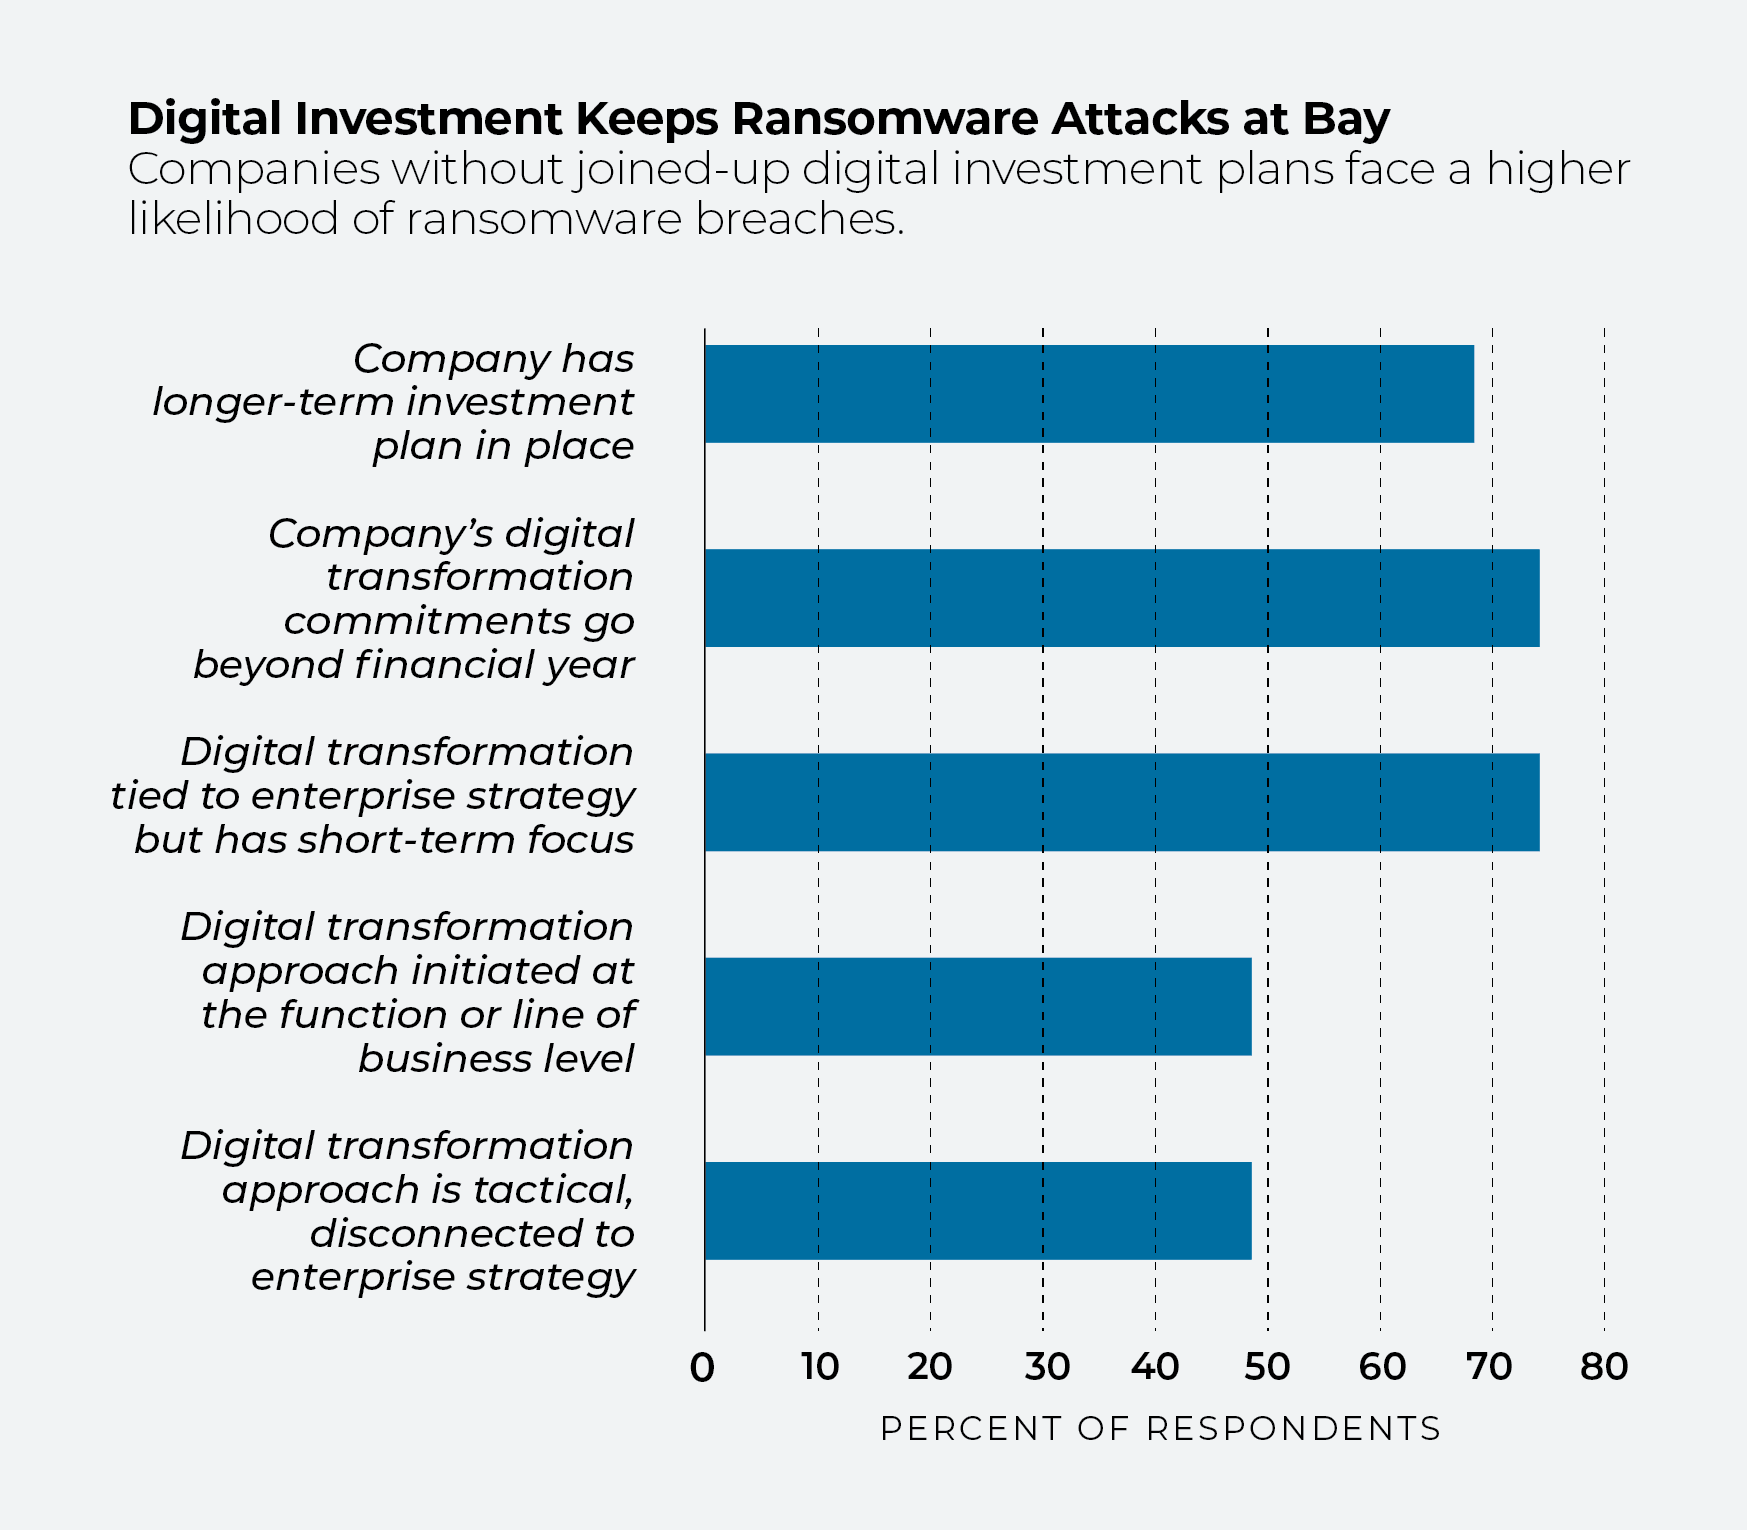
デジタル化の遅れをとっている企業は、より高いリスクにさらされています
過去1年間にランサムウェア攻撃を受けなかった組織には、ある共通点があります。それは、デジタルトランスフォーメーションへの強い取り組みです。 10 人のうち約7人が、長期的な投資計画を策定しているか、少なくとも当会計年度を超えており、あるいは企業戦略と連動した計画を策定しています。
デジタルトランスフォーメーションには、必然的にサイバーセキュリティの見直しが伴います。 Eコマースを導入する小売業者であれ、 の遠隔医療 を採用する医療提供者であれ、あるいはテクノロジープラットフォームと提携する金融企業であれ、特に業務の一部が クラウドへ移行された場合、企業のネットワークは大きく変化することになります。
[関連記事:規制産業において、クラウドをいかに効率的かつ安全に活用できるか]
少なくとも、従来のセキュリティツールは更新する必要があります。 経験豊富なユーザーであれば、 のエンドポイント管理ツール( )を導入することで、セキュリティを強化できると気づくでしょう。このツールは、ネットワークをプロアクティブに監視し、侵入の兆候を検知します。
業界の変革
IDCによると、過去 12 ヶ月間でランサムウェアによる被害を受けなかった製造業者は約50%にとどまったのに対し、運輸、通信、公益事業、メディア企業の約 75%は被害を受けなかったとのことです。 ホスピタリティおよび観光業界も好調でした(攻撃を回避した割合はほぼ 75%)ほか、医療提供者、健康保険管理者、ライフサイエンス業界も同様でした(約 70%)。
企業のセキュリティ対策に影響を与えるのは、企業の行動だけではありません。 業界の種類も重要な要素となります。 金融サービスや医療関連企業は、規制当局の要件があるため、製造業などの業界に比べてサイバーリスクをより強く認識している可能性があります。 同様に、各業界の技術進歩に伴い、企業は新たなサイバーリスクにさらされることになるかもしれません。 例えば、人工知能を活用した遠隔医療は、医療分野を新たな市場へと拡大させる可能性があり、それによってハッカーにとっての好機が生まれる可能性があります。
結局のところ、あらゆる業界が警戒を強いられています。 テレワークが職場に定着し続けるにつれ、リモートエンドポイントの数や侵入攻撃の対象となる範囲も増え続けるでしょう。
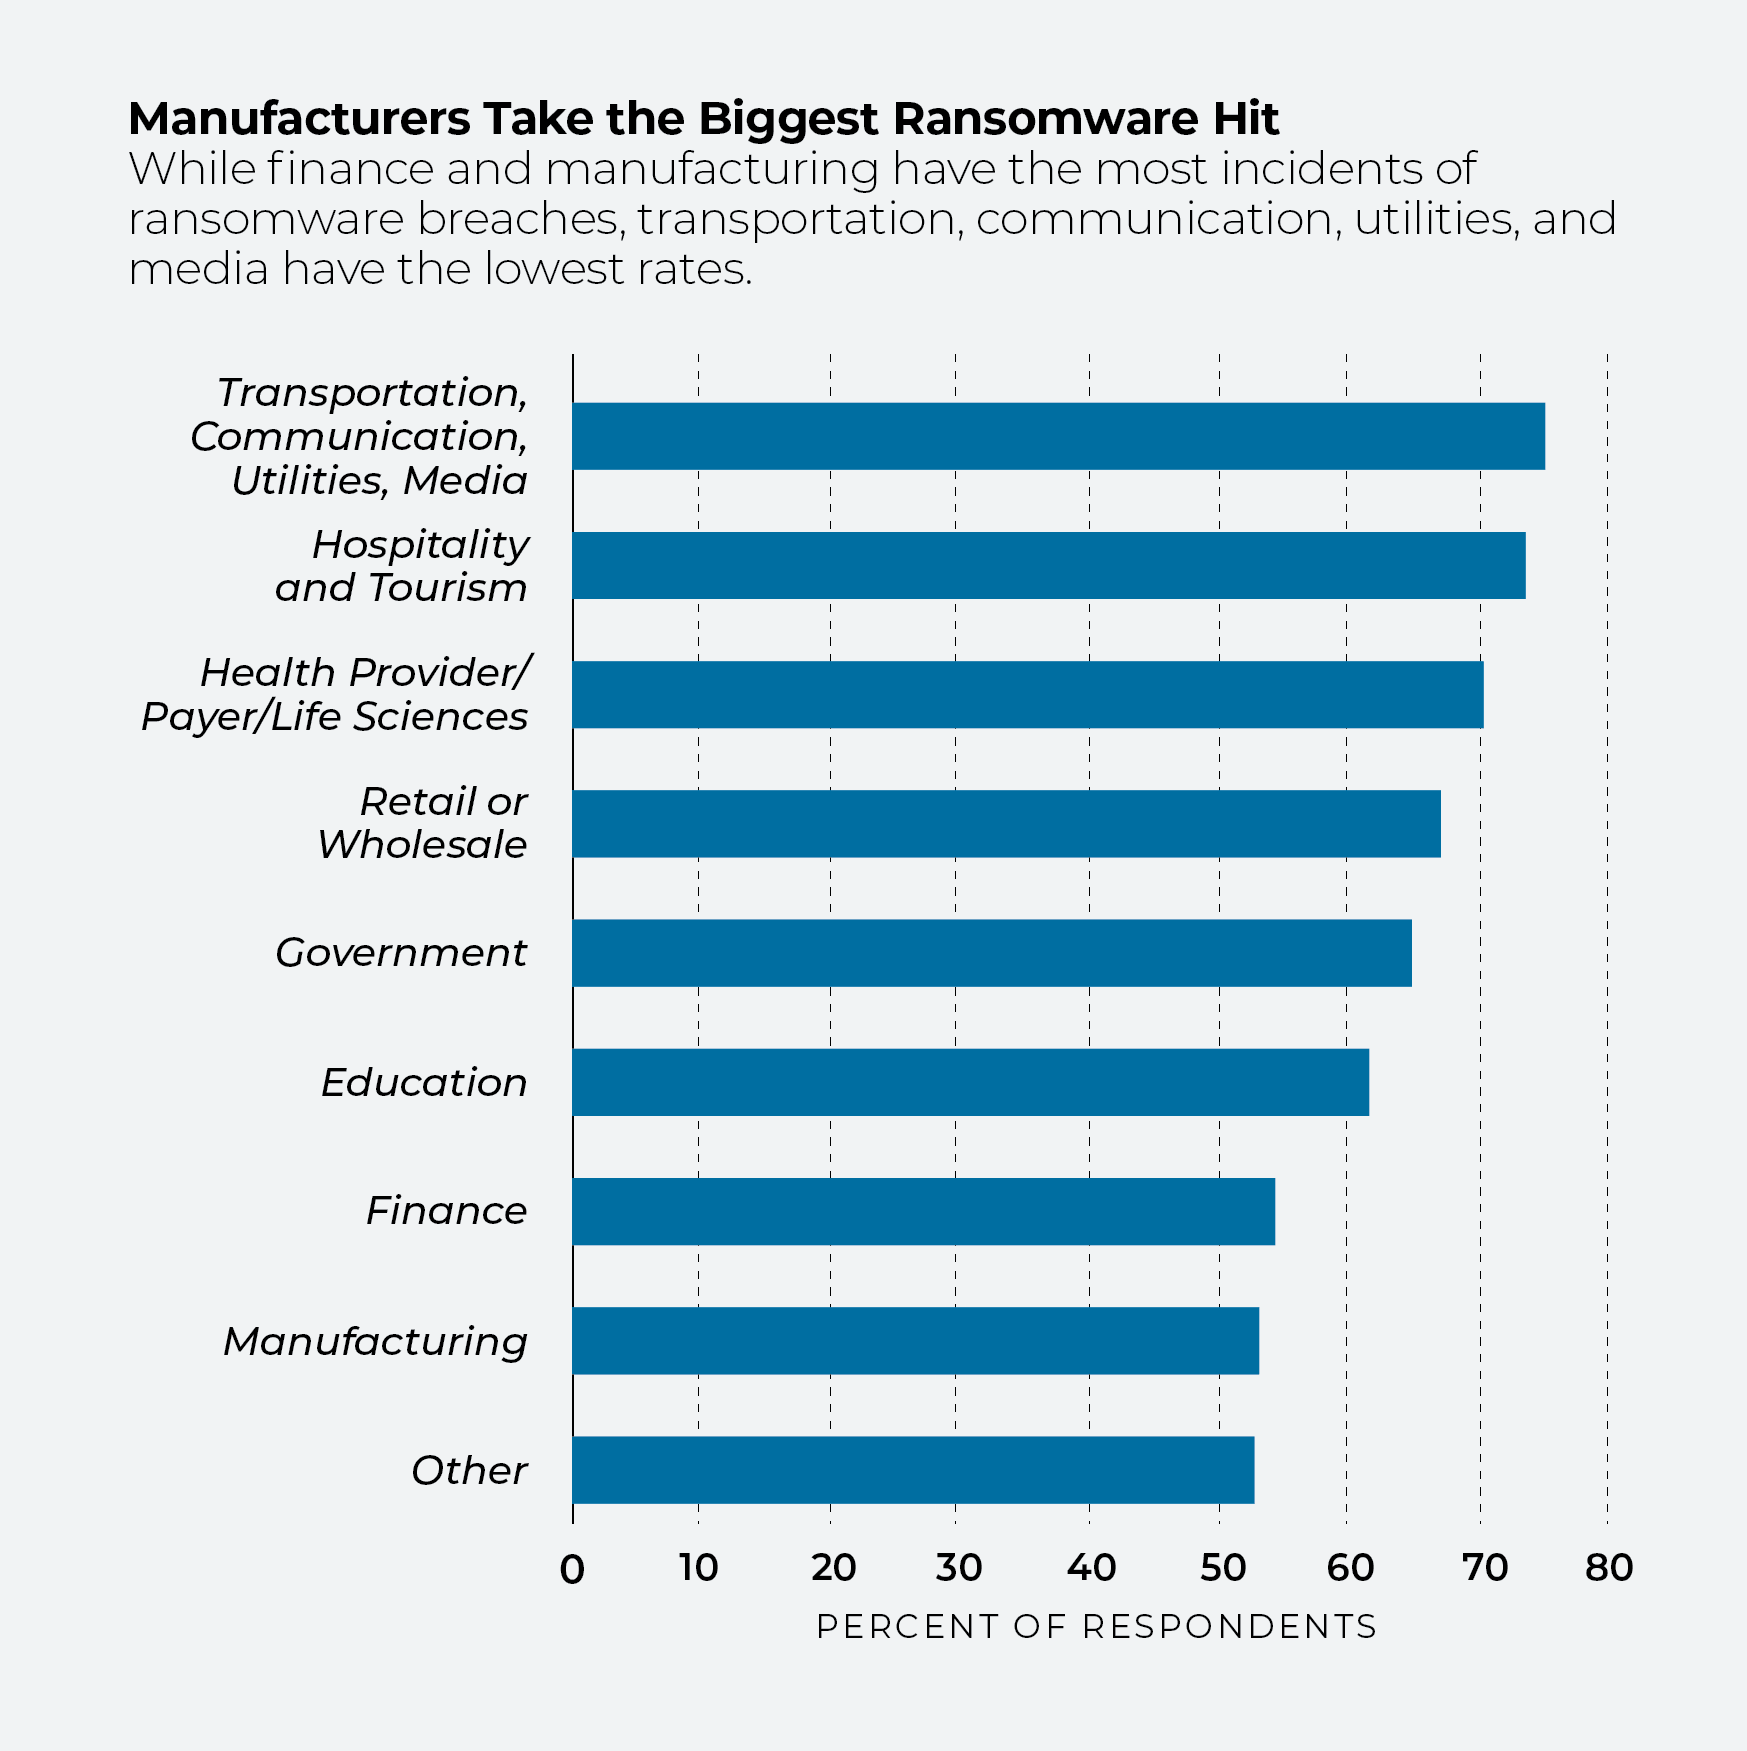
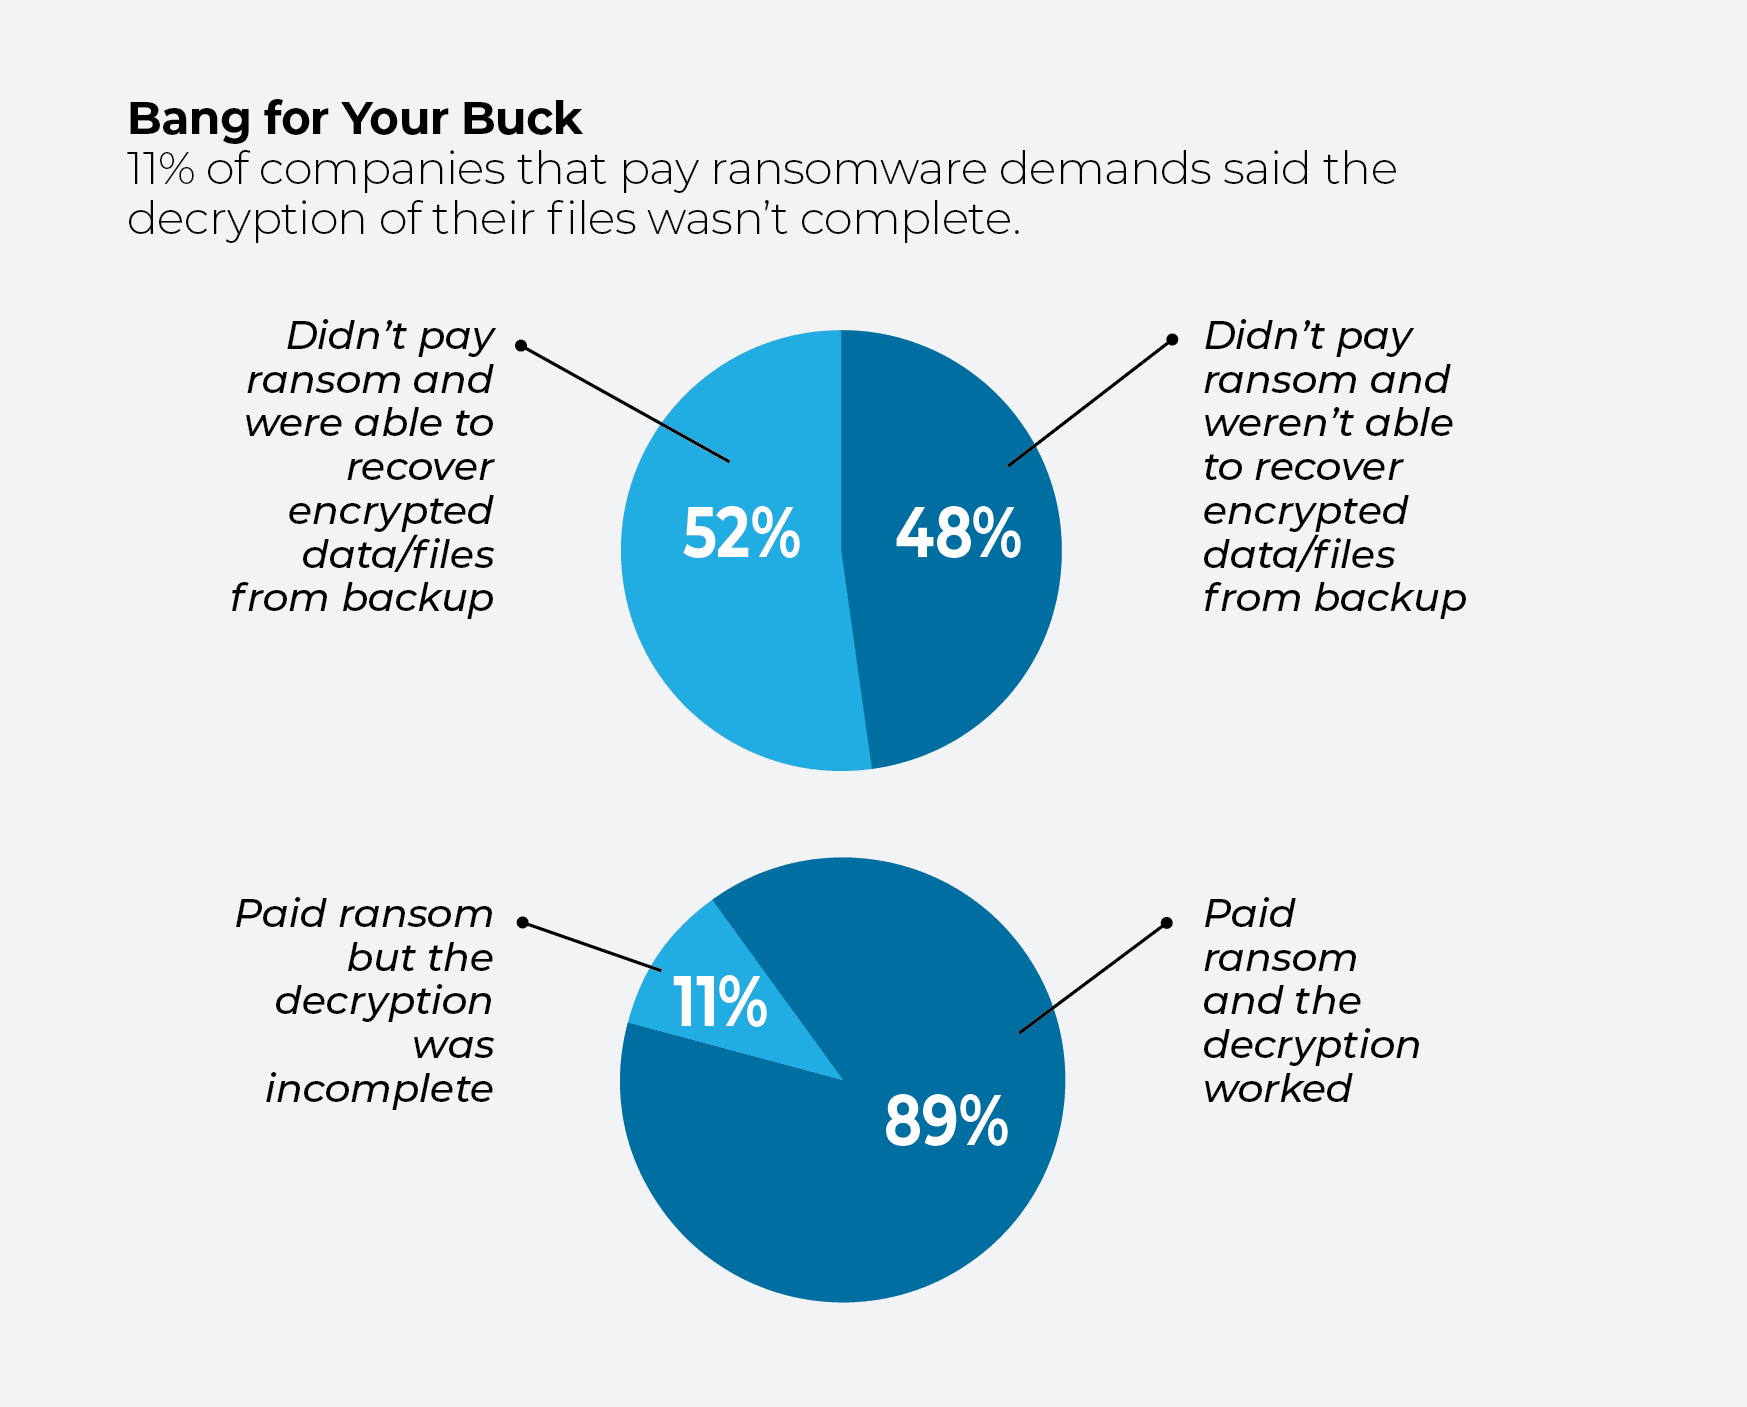
ランサムウェアの要求への対応方法
身代金の支払いを否定的に見る傾向はあるものの、短期的には、支払いに踏み切る方が強硬な姿勢をとる戦略よりもメリットが大きい場合があります。 過去1年間にランサムウェア被害を受けた組織のうち、 身代金を支払わなかった組織の方が、満足のいく結果を得られる確率は約 50-50 倍高かったことがわかりました。身代金を支払わなかった組織のうち、48%は暗号化されたデータやファイルをバックアップから復元できませんでしたが、 52%は復元に成功しました。
[関連記事:サイバー戦争の被害者にならないために――デジタルレジリエンスを身につけましょう]
身代金を支払った人のうち、 89%が復号に成功したと報告しており、残りの人は復号が不完全だったと報告しています。
襲撃の余波
多くの企業にとって、セキュリティ侵害に関する最大の懸念事項は――身代金を支払うか否かという問題を除けば――その継続期間にあります。つまり、ランサムウェア攻撃によって通常の業務がどれほど長く妨げられるのか、ということです。
比較的言えば、朗報と言えるのは、調査回答者の大半(62%)が、セキュリティ侵害発生後の業務中断は1週間未満だったと回答した一方で、3分の1は、攻撃によって数日間業務に支障をきたしたと答えたことです。 数週間以上続いたトラブルを報告した企業はわずか 2%だったのに対し、1日未満の混乱にとどまった企業は 11%でした。