この1年でITセキュリティの世界は劇的に変化しましたが、どの変化が本当に重要なのでしょうか。また、従業員やデータを安全に守るために、企業はどのように対応すべきなのでしょうか。
が最近開催したTaniumのウェビナー「 」(新しいタブで開きます)、「ペタバイト規模のデータを活用した高速脅威検知の秘訣」には、アクセンチュア、Google、Taniumの専門家が出演しました。 彼らは、ITセキュリティの情勢が刻々と変化する現状について、鋭い洞察を示し、新たな脅威を特定するとともに、従業員の多くが在宅勤務を行っている状況下であっても、企業の資産を保護するための指針を提示しました。
このウェビナーでは、Tanium PlatformとGoogle Chronicleの連携ソリューションのデモンストレーションも行われました。Google Chronicleは、 のテレメトリデータをペタバイト規模で収集・分析し、 (新しいタブで開きます) 企業ネットワーク上のセキュリティ脅威をリアルタイムで検知・是正するための、Googleのクラウドベースのプラットフォームです。
攻撃件数は増加しており、攻撃対象範囲も広がっています
パンデミック中に多くの人が在宅勤務を行った結果、ITセキュリティはおそらく永久に変わってしまっただろうと、 のマネージング・ディレクター兼UKIセキュリティ責任者であるニック・テイラー氏は述べています。アクセンチュア (新しいタブで開きます)。 リモートワークへの移行と、それに伴うクラウドサービスへの依存度の高まりにより、すでに進行中だったIT変革がさらに加速しました。
今や、この変革は、高度に分散化された労働力とパートナーネットワークへの依存度の高まりという、新たなパラダイムへと成熟しつつあります。 セキュリティチームは、それに応じて投資やプロセスを調整する必要があります。そうしなければ、新たな形態の攻撃や新たな種類の脆弱性の被害に遭うことになります。
誰もが在宅勤務をしている今、企業のデータや端末は、かつてないほど危険にさらされています。 テイラー氏によると、家庭内ネットワークは企業ネットワークに比べて約 3.5 倍もセキュリティが脆弱であるとのことです。つまり、在宅勤務中のエンドポイントは、同じエンドポイントが企業のオフィスにあった場合と比べて、はるかに大きなリスクにさらされていることになります。
攻撃者たちは、パンデミックによって引き起こされた混乱を悪用しています。 テイラー氏は次のように述べました:
- COVID19に関連する名称のドメインが 60,000 件以上登録されています。 これらのドメインの多くは、「 」を標的としたフィッシング攻撃 やその他の犯罪活動に利用されています。
- サイバー犯罪者たちは、世界保健機関( ) (新しいタブで開きます) (WHO)を装い、わずかな購読料で、消費者の居住地域における新型コロナウイルス感染症の最新情報を提供すると持ちかけています。 登録フォームを通じて、犯罪者たちはクレジットカード番号や銀行口座情報にアクセスできるようになります。
- サイバー犯罪者たちは、COVIDが 5G ネットワークによって引き起こされたという噂など、虚偽の情報を広めています。
- 犯罪者たちはライフサイエンス企業を標的にし、知的財産を盗み、工場や供給網に混乱をもたらしています。
業界調査や、アクセンチュアの約 90 名のCISOからなるネットワークからの知見に基づき、テイラー氏は次のような憂慮すべき数字を明らかにしました:
- 攻撃の持続期間は長く、多くの場合、 200 日から250 日の間です。 その間に、攻撃者はネットワークを調査し、より多くのリソースへのアクセス権を取得し、さまざまな種類の犯罪活動のためにデータを持ち出す時間を得ることになります。
- 最近、攻撃の件数は2倍に増加しましたが、ヨーロッパでは、年間における情報漏洩件数は横ばいのままです。 「セキュリティの衛生状態は明らかに改善されました」とテイラー氏は述べました。 そうでなければ、攻撃の件数が増えるにつれて、侵害件数も増加することになるでしょう。
- 情報漏洩の約 40%は、第三者またはその提携先が関与しており、これは前年比で約 10%の増加となっています。
- 内部関係者による悪意のある攻撃が増加しています。 テイラー氏は、この原因を、従業員が長期間にわたり孤立した状態で働いた結果、同僚から孤立し、さらには疎外感さえ抱くようになったことにあると指摘しています。 従業員たちは、パンデミックが自分の仕事に悪影響を及ぼすのではないかと心配しています。 中には、経済的利益を得るために、内部情報を悪用することを決める人もいます。 彼らはデータをローカルデバイスにダウンロードしたり、ダークウェブ上でログイン情報を販売したりする可能性があります。
- 経営幹部の約 60%が、予算が脅威の増加に追いついていないと述べています。 セキュリティ費用は、多くの企業のIT予算のわずか約 11%を占めるに過ぎません。 多くの組織において、その割合はもっと高くなるべきです。
アクセンチュアのアドバイスは? まず、人こそが第一の防衛線であるという点に焦点を当てましょう。 従業員が危険なミスを犯す可能性を減らすために必要な研修を提供し、在宅勤務中であっても、会社の一員としての帰属意識を持てるよう支援しましょう。
また、TaniumやGoogleが提供するようなソリューションを活用して、エンドポイントの脅威を可視化し、脅威が発生した際にIT部門が迅速に対応できるようにしてください。
TaniumとGoogle Chronicleを活用したエンドポイントの脅威の検出と対策
アクセンチュアのアドバイスを取り入れたいとお考えの組織は、統合エンドポイント管理および のゼロトラスト・イニシアチブに向けた、TaniumとGoogleの新しいソリューションをご活用いただけます。 (新しいタブで開きます)。
Tanium社が販売するこの の新製品「 」(新しいタブで開きます)は、Taniumの「 Threat Response」 (新しいタブで開きます) と、Google Cloudのセキュリティ分析プラットフォームである「Chronicle」 (新しいタブで開きます)を統合し、企業が高度で長期にわたる攻撃(高度持続的脅威、APT)を検知、調査、範囲特定することを支援します。
この統合ソリューションは、セキュリティアナリストが の高度な持続的脅威(APT) (新しいタブで開きます) — ネットワーク上で何百日もの間、検出されずに潜伏している可能性のある脅威を特定するのに特に役立ちます。
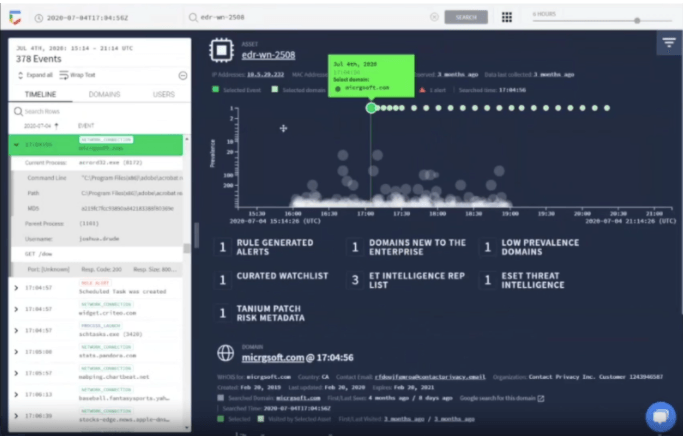
図1。 Tanium Platformとの統合により、Google Chronicleは、セキュリティアナリストがエンドポイントのテレメトリデータと最新の脅威インテリジェンスフィードを併せて分析できるよう支援します。 アナリストは、在宅勤務環境であっても、リモートエンドポイントに関連する脅威を迅速に軽減することができます。
Google Chronicleは、Taniumエージェントからストリーミング配信されるエンドポイントテレメトリデータを ペタバイト 分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分分 この膨大なデータを活用することで、アナリストはイベント間の相関関係を迅速に把握し、そうでなければ検知を逃してしまうような攻撃を特定することができます。 Chronicleの検索技術は、クエリの結果を瞬時に表示するため、アナリストは脅威を可能な限り迅速に調査し、その特性を把握することができます。
例えば、セキュリティアナリストは、TaniumやChronicleを活用して、不審なドメインに対するDNSリクエストなどの活動を調査し、過去1年間にさかのぼって関連する活動を特定することができます。
不審なドメインへのリクエストが特定されると、アナリストはTaniumプラットフォームを使用して、影響を受けたエンドポイントを直ちに隔離し、脅威を封じ込めることができます。
アクセンチュア、Google、Taniumが共催するウェビナー「 」(新しいタブで開きます) をご覧いただき、リモートワーク従事者をサイバー犯罪から守る方法について詳しくご確認ください。
TaniumとGoogleの提携について詳しくお知りになりたい方は、当社の最近の「 」に関するプレスリリースをご覧ください。 (新しいタブで開きます)。

