本日、 「Tanium Discover」( )バージョン3.2の一般提供開始をお知らせいたします。本バージョンには、Taniumクライアントが導入されていないネットワークに対してもスキャンを行う機能が含まれています。
Tanium Discoverは、ネットワークをスキャンし、数十万ものエンドポイントを抱える大規模で分散したグローバルネットワークであっても、隠れた管理対象外の資産を特定します。 管理者は、検出されたデバイスをブロックするか、管理下に置くかを選択することで、ネットワークに接続されているすべてのデバイスの管理と把握を行うことができます。
Discoverの新しい集中型Nmapスキャンは、「集中型スキャンプロファイル」を活用しています。これは、Discover 3.1( )で追加されたの新機能であり、スキャンを実行するために既存のTaniumクライアントに依存しません。 さて、一元化されたスキャンプロファイルを作成する際、ホストの識別やOSのフィンガープリントを含むNmapスキャンを実行するように選択できるようになりました。
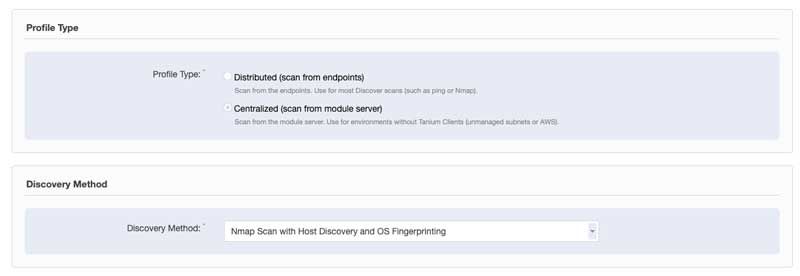
この画期的な新機能により、Discoverのお客様は、これまで把握できなかったネットワークにもアクセスできるようになります。 一元化されたNmapスキャンは、Taniumクライアントがまだインストールされていない、新規のTanium導入環境にも適しています。 「Discover」機能により、これまで検出できなかったサブネット内のデバイスを特定することができ、お客様は「Tanium Client Management」を活用して、これらのリモートネットワークにTaniumクライアントをインストールすることができます。 この追加機能により、Taniumのお客様は、自社のインフラストラクチャのさらに多くの部分を管理下に置くことができるようになります。
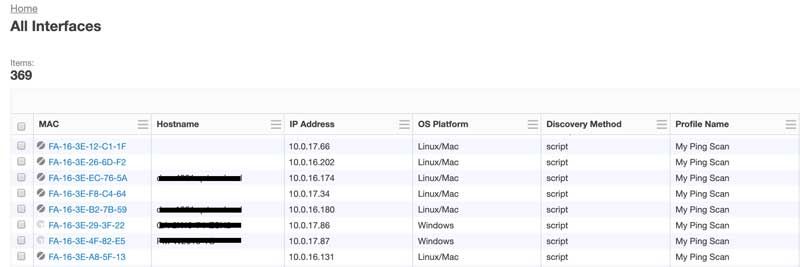
「Tanium Discover 3.2 」には、既存のレベル2 ピングスキャンに対する機能強化も含まれています。 Discover 3.2 では、ping スキャンに、検出されたインターフェースのオペレーティングシステム情報が含まれるようになりました。 これにより、Nmapではなくpingを使ってスキャンすることを好むお客様は、Discoverが検出したデバイスをより正確に特定できるようになります。
「Discover 3.2 」のリリースは、Taniumの統合エンドポイントおよびセキュリティ管理プラットフォームを基盤としています。このプラットフォームにより、組織は、クラウド、オンプレミス、その他の場所を問わず、環境内の管理可能なエンドポイントを特定、評価、優先順位付けし、適切な措置を講じることで、確信を持って意思決定を行い、効率的に運用し、リスクを低減することができます。
新しい「Discover」機能の詳細については、以下をご覧ください:
- 「Discover 3.2 」の詳細については、のTaniumコミュニティ()をご覧ください。
- 担当のアカウントマネージャー、または 、[email protected]、 までご連絡ください。
- Tanium Discoverのデモをご予約ください
詳細については、 、[email protected]、 までお問い合わせいただくか、お近くの Tanium チームにご連絡ください。また、 Tanium カスタマーコミュニティ( )では、このトピックについてさらに議論するための専用スペースが設けられており、ご質問への回答も得られます。

