私たち は、 で、世界的な情報漏洩の現状に関する最新情報を聞き、 で、国家が関与するハッキングがもたらす課題など、数多くのトピックについて議論しました。 その日一日を通して、3つの主要なテーマが浮かび上がってきました。
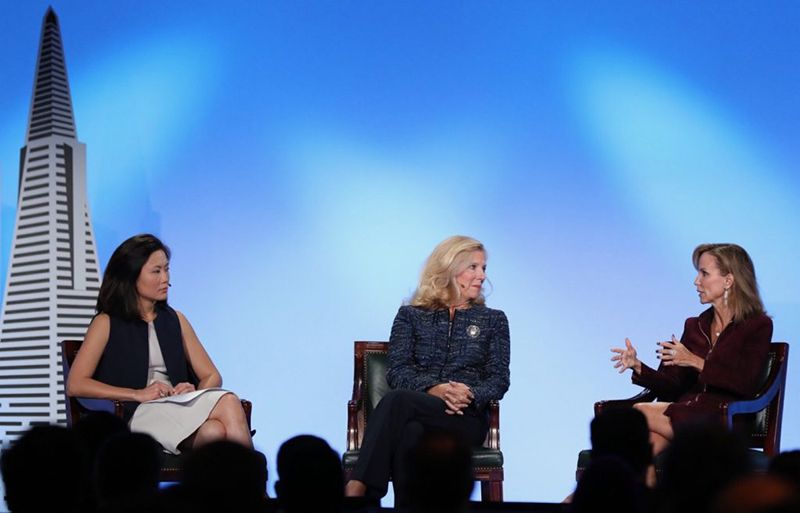
(デニス・チェンさん(左)、スザンヌ・スポールディングさん(中央)、フラン・タウンゼンドさん(右)の3名は、 CONVERGE1717号室で国家が関与するハッキングについて話し合いました。)
「Day 2 」の一般セッションCONVERGE17において、登壇者たちは、重要インフラ、国家が関与するハッキング、そしてサイバーセキュリティの基礎の重要性について、特に重点を置いて語りました。 その日一日を通して、3つの主要なテーマが浮かび上がってきました:
- 国家が支援するハッカーは、重要インフラを標的とする傾向があります
- 人間は、私たちにとって最も脆弱な「エンドポイント」であり、また
- 多くの組織は、サイバーセキュリティの基本をしっかりと確立することに依然として苦戦しています。
国家が支援するハッカーは、重要インフラを標的とする傾向があります
ビジネス・ラウンドテーブルの副社長であるデニス・ジェン氏によると、国家が関与するハッキングはあらゆる組織にとっての問題ではありますが、このテーマに関するパネルディスカッションの司会を務めた同氏によれば、重要インフラの所有者や運営者が最大の脅威に直面しているとのことです。
「重要インフラに対するサイバー脅威は、もはや単なる仮定の話ではありません」と彼女は述べました。 「それらは実在するものであり、民間部門や政府を標的にしています。」 そこで問題となるのは、こうした組織の安全を確保する上で、政府にはどのような役割があるかということです。 「もし彼らが、豊富な資源を持ち、高度な技術力を備え、政府による法的保護を受けている国家が支援するサイバー攻撃者に対峙しているとしたら」と鄭氏は述べ、「政府が脅威の監視において一定の役割を果たす、イスラエルのようなモデルを採用すべきなのでしょうか?」
テック業界と米国政府の関係を「ぎくしゃくしている」と表現した、MacAndrews & Forbes社のエグゼクティブ・バイス・プレジデントであるパネリストのフランシス・タウンゼンド氏は、「それが実現できるかどうか、私は懐疑的です」と述べました。 民間企業内に政府関係者を配置するというイスラエル式のモデルを導入することは、現実的ではなく、率直に言って、気が引けるものです。 上場企業は、政府との関係に起因する評判リスクを評価しなければなりません。 「プライバシーや市民的自由に関する問題が生じますし、米国では実現不可能かもしれません。」
タウンゼンド氏によると、より適切な枠組みとしては、脅威情報を匿名で共有できる第三者機関が挙げられるとのことです。 同組織は「民間部門と政府の間の監視役」としての役割を果たすことができるだろう、と彼女は述べました。
政府や企業がこうした課題やその他の課題に取り組む中、国家が関与する攻撃の性質は変化しつつあります。 “In 2011, when I started at DHS, we’d think about nation-state actors in terms of capability and intent,” said Suzanne Spaulding, Former Under Secretary, Department of Homeland Security. 「私たちは、中国やロシアといった、相当な能力を持ちながらも破壊的な意図は低い主要な国家主体と、 北朝鮮やイランといった、能力は低いものの意図は高い国々について話し合っていました。」
それ以来、スポールディング氏は次のように述べています。「私たちに危害を加えようとする者たちの能力はますます高度化しており、また、相当な能力を持つ者たちとの間の緊張も高まっています。」
一方、金銭的利益を目的とした犯罪行為と、諜報活動を目的とした国家による活動との境界線は、曖昧になりつつあります。 「そのことは、北朝鮮の事例に最もはっきりと表れています。同国は、サイバー攻撃による脅威を通じて、体制の資金の一部を賄おうとしているのです」とスポールディング氏は述べました。 「国家が非国家主体を請負業者として利用している事例が見られます。」 「その境界線は確かに曖昧になってきています。」
また、特に重要インフラに関わる組織においては、物理的なセキュリティとサイバーセキュリティの境界線が曖昧になりつつあります。 スポールディング氏によると、組織の物理的セキュリティを担当する者とサイバーセキュリティを担当する者は、自分たちをひとつのチームとして捉えることが不可欠だとのことです。
実際、サイバーセキュリティに関する議論に、幅広いステークホルダーを巻き込むことは、情報漏洩がビジネスに及ぼす影響の全容を理解する上で極めて重要です。 「ITの専門家が、サイバー攻撃がビジネスに及ぼす連鎖的な影響について説明できるはずがありません。それは、電気技師が停電がビジネスに及ぼす連鎖的な影響について説明できないのと同じことです」とスポールディング氏は述べました。 「ITという枠にとらわれず、チーム全体を見渡す必要があります。」
人間は、私たちにとって最も脆弱な「エンドポイント」です
同様に重要なのは、従業員がどのような行動をとる可能性が高いかについて、冷静な見方を持つことです。 「脆弱なシステムが存在しない場合でも、常に脆弱な人は存在します」と、ベライゾン・スレット・リサーチ・アドバイザリー・センターの共同創設者兼グローバル・ディレクターであるクリス・ノヴァク氏は、「サイバー脅威の現状」と題したプレゼンテーションの中で述べました。
同氏は、 14 人のユーザーのうち1人( )が、何らかの形の ソーシャルエンジニアリング( )やフィッシング攻撃( )に騙されており、そのうち4分の1は2回以上騙されていると指摘しました。 ノヴァク氏は例として、最近協力したある組織から、従業員向けに四半期ごとのサイバーセキュリティ啓発研修を実施した後、フィッシング攻撃の模擬演習を行ったところ、被害率が 3%~4%だったと聞かされたと述べました。 しかし、数ヶ月間トレーニングを中断したところ、被害率は 38%に急上昇しました。 「ある組織からは、実際には 60%から70%に近いという話を聞きました」と彼は述べました。
フィッシングを通じて組織に仕掛けられる攻撃の件数を踏まえ、スポールディング氏は、組織は従業員の研修や、多要素認証、ネットワークのセグメンテーション、およびアプリケーションのホワイトリスト登録といった基本的なツールの導入に、引き続き投資していく必要があると指摘しました。
「基本こそがすべてです」とノヴァク氏は述べました。 「組織は高度で洗練されたことにばかり注目しすぎており、そのせいでドアや窓を開けっ放しにしてしまっています。基本的な対策を講じていなければ、大切なものが窓から飛び出してしまうでしょう。」
サイバー衛生管理の基本をしっかりと実践すること は、多くの組織にとって難しい課題となっているようです。 「基本的な衛生管理が守られているとは、思いません」とタウンゼント氏は述べました。 「企業は多くの取り組みを行ってきましたが、基本的なことさえ行っていないという点については、依然として不思議に思っています。」
多くの組織は、サイバーセキュリティの基本をしっかりと確立することに依然として苦戦しています。
基本をしっかりと押さえることは、特に企業規模の組織にとっては容易なことではありません。 例えば、単一要素認証から多要素認証への移行は、組織にとって多くの課題をもたらす可能性があります。その中でも特に大きな課題の一つは、この変更に不満を抱くユーザーからの反発です。 「しかし、実際には、多要素認証さえ導入していれば、こうした攻撃のほとんどは阻止できるか、あるいはその進行を大幅に遅らせることができるのです」とノヴァク氏は述べました。 「それに、それを複数の場所に用意しておく必要があります。」 誰もが私たちに、「はい、ありますよ」と言ってくれます。 しかし、詳しく調べてみると、組織の至る所でそれが導入されていたわけではないことがわかりました。 「例えば、管理者向けにはその機能が用意されていなかったため、標的とされるような脆弱な人々の集団が点在することになってしまいます。」
パッチの適用は、よく言及される重要なサイバー衛生管理の基本ですが、ノヴァク氏は「単にパッチを適用できることよりも、自社のシステム構成を把握していることがより重要だ」と述べました。 パッチの適用は、資産の棚卸しと並行して行わなければなりません。 もし「すべて」のパッチを 99%適用できたとしたら、「すべて」とは一体何を指すのでしょうか? どの組織にも、その内部にはハッカーにとって格好の標的となる場所が存在します。 「それは、組織自身がその存在に気づいてさえいない部分なのです。」
セキュリティ侵害の調査を開始する際、ノヴァク氏とそのチームが最初に行う手順の一つは、資産目録の提出を依頼することです。 「ある情報漏洩の調査を行った際、相手側から3種類の資産目録が提示されましたが、そのどれもが事実とは異なっていました」と彼は述べました。
日本で行われた別の調査について、彼は次のように述べました。「私たちは調査に乗り出し、脅威アクターの行動を追跡し始めましたが、突然、彼らがレーダーから姿を消したことに気づきました。しかし、データが依然として外部へ流出していることは確認できました。」 その環境の中で、誰も説明のつかない資産を発見しました。 記録にない資産を 30,000 件発見しました。 私たちが尋ねたところ、彼らは「毎月2~3社を買収しています」と答えてくれました。 ですから、彼らが自分たちの所有物だと認識しているものについては、ある程度の誤差があるのです。」
組織が基本的な対策をしっかりと講じるのに苦戦する一方で、ハッキングビジネスはますます成熟しつつあります。 ノヴァク氏によると、ダークウェブで取引を行っているグループのほとんどは、ビジネスのように運営されているとのことです。 「私たち全員がここにいるのは、それぞれの企業が成功を収め、利益を上げ、お客様を満足させるために活動しているからです」と彼は述べました。 「この人たちは、まったく同じことをしているんです。」 彼らは利益を上げ、顧客を満足させたいと考えています。 以下のサイトにアクセスして、マルウェアに関するRFPを提出することができます。 人々は、あなたにそのマルウェアを提供しようと、文字通り必死になって駆け寄ってくることでしょう。 これらのサイトでは、ボットネットをはじめ、必要なものは何でも購入することができます。 「アンダーグラウンド・コミュニティが、こうしたデータや情報にどれほど容易にアクセスできるかを、皆さんに理解していただくことが重要です。」
国家主体のサイバー攻撃は、メディアの見出しや私たちの集団的な不安の種となっていますが、「通常はそれほど興味深いものではありません」と、タニウム(Tanium)のCEOであるオリオン・ヒンダウィ氏は、 の初日に行われた、フォーチュン誌のロバート・ハケット氏とのファイアサイド・チャット で述べました。 多くの場合、「数ヶ月前に修正されるべきだった既知の脆弱性を誰かが悪用している」のだと、彼は述べました。
幸いなことに、この業界では、こうした課題に孤立して取り組んでいる人は誰もいません。 CONVERGEのようなイベントや、「 」()および「Tanium Community」()でのディスカッションを通じて、互いに情報や重要な知見を共有することができます。 従業員研修を継続的に改善し、最も脆弱な「エンドポイント」である人間が、安全を確保するために必要な知識を身につけられるようにすることができます。 また、サイバーセキュリティへの投資の必要性について、経営幹部や取締役会と対話するための新たな方法を見出すことができます。 なぜなら、ゴールがないビジネスに携わっている以上、できる最善のことは、その道のりを楽しむことを学ぶことだからです。
「Tanium CONVERGE17」のその他の記事:
- CONVERGE17: 初日に学んだ3つのこと
- CONVERGE17: あなたの力を解き放つ
ご質問はありますか? 私たちには答えがあります。 今すぐディスカッションに参加し、 ()やTaniumユーザーコミュニティ()で、同業の方やTaniumの技術専門家と交流しましょう。
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。
著者について:スコット・ルービン氏は、Taniumの最高マーケティング責任者(CMO)を務めており、マーケティング、広報、パブリックアフェアーズ、および公共政策を担当しています。 Tanium入社以前、スコット氏はベンチャーキャピタル企業であるアンドリーセン・ホロウィッツのパートナーを務め、同社のポートフォリオ企業に対し、コミュニケーション戦略やブランド戦略について助言を行っていました。 アンドリーセン・ホロウィッツに入社する前、スコット氏はGoogleのディレクターを務めており、同社の公共政策チームと広報チームの双方に所属し、直近ではグローバルな企業広報を統括していました。

