5月4日 この日は、スター・ウォーズのあらゆるものを愛するファンが、このSFメディア・フランチャイズを祝う日として設けられています。 しかし、デルがさまざまなデスクトップ、ラップトップ、ノートパソコン、タブレットに影響を及ぼす5つの「重大度が高い」脆弱性に対するパッチを公開した後、システム管理者はさらに緊急性の高い別の作業に追われていました。
これらはリモートコード実行(RCE)の脆弱性ではありませんが、これらの不具合により、システム所有者の許可なしにサービス拒否(DoS)が発生したり、情報が漏洩したりする可能性があります。 再び、組織の脆弱性と のパッチ管理プロセスが注目を集めています。
知っておくべきことと、Taniumがどのように役立つかをご紹介します。
どのような欠点があるのでしょうか?
SentinelLabs によって最初に発見されたこの脆弱性は、Dellのファームウェア更新ドライバー v2.3 (dbutil_2_3.sys)に存在しており、その起源は 2009にまでさかのぼります。 この脆弱性が 12 年間も公表されていなかったことを踏まえると、この脆弱性を抱えるドライバーは、それ以来、数億台ものデル製品にインストールされてきました。
これら5つの脆弱性はすべて、 CVE-2021-21551 として追跡されており、CVSSスコアは 8.8となっています。 詳細は以下の通りです:
- メモリ破損 — CVE-2021-21551:ローカルな権限昇格 #1
- メモリ破損 — CVE-2021-21551:ローカルな権限昇格 #2
- 入力検証の不備 — CVE-2021-21551:ローカル環境における権限昇格 #3
- 入力検証の不備 — CVE-2021-21551:ローカル環境における権限昇格 #4
- コードのロジックの問題 — CVE-2021-21551: サービス拒否
攻撃はどのように行われるのでしょうか?
幸いなことに、これらはRCEの脆弱性ではないため、これらを利用してシステムを直接侵害することはできません。
しかし懸念されるのは、別の脆弱性の悪用を通じてリモートアクセスを獲得した攻撃者が、最初の4つの脆弱性を利用してローカルで権限を昇格させ、カーネルモードでコードを実行できてしまう可能性があるという点です。 この手法は、お使いの環境で稼働しているセキュリティツールを迂回するために利用される可能性があります。
現時点では、この脆弱性が実環境で悪用されているという報告はないため、組織には修正を行うためのわずかな猶予期間があります。
しかし、影響を受ける可能性のあるデバイスの数が膨大であることを考えると、攻撃者はまもなく、これらの脆弱性を悪用するためのエクスプロイトの開発に注力し始める可能性が高いと思われます。
Taniumがどのように役立つか
として、以前でも取り上げましたが、ベンダーがパッチをリリースしてからわずか数時間後には、脅威アクターが概念実証(PoC)マルウェアを作成してしまうことがあります。 それだと、脆弱性のあるエンドポイントを見つけて修正する時間はあまりありません。
今日の労働力が分散していることを考えると、これはますます困難になりかねません。ただし、Taniumのようなプラットフォームを活用し、迅速かつ大規模に可視性と制御を実現できれば、話は別です。
火曜日、 のDellは、 CVE-2021-21551の脆弱性を軽減するための ユーティリティの更新版をリリースしました。 したがって、組織は「問題の発見」と「是正」という2つの重要な課題を遂行しなければなりません。
その実現に役立つTaniumのソリューションは以下の通りです:
- Tanium Interact を使用すると、脆弱性のあるエンドポイント(例: CVE-2021-21551を搭載したDell製コンピュータなど)が存在するかどうかを、数千、さらには数十万ものIT資産を対象に、迅速かつ簡単に照会し、リアルタイムで結果を確認することができます。
- Tanium Deploy は、IT運用チームの業務の複雑さを軽減し、ビジネスの回復力を高めます。 これにより、環境全体にわたってソフトウェアのインストール、更新、またはアンインストールを、迅速かつ大規模に行うことが可能になります。
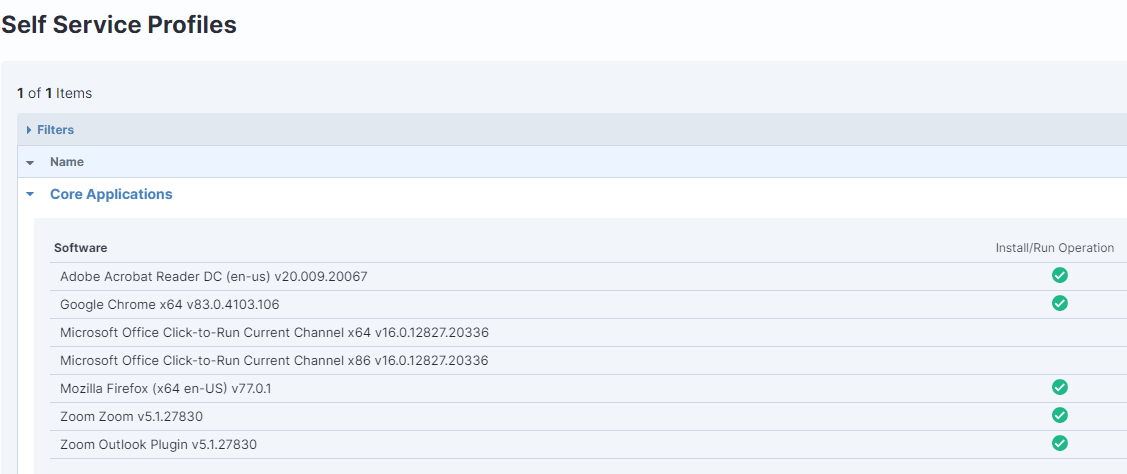
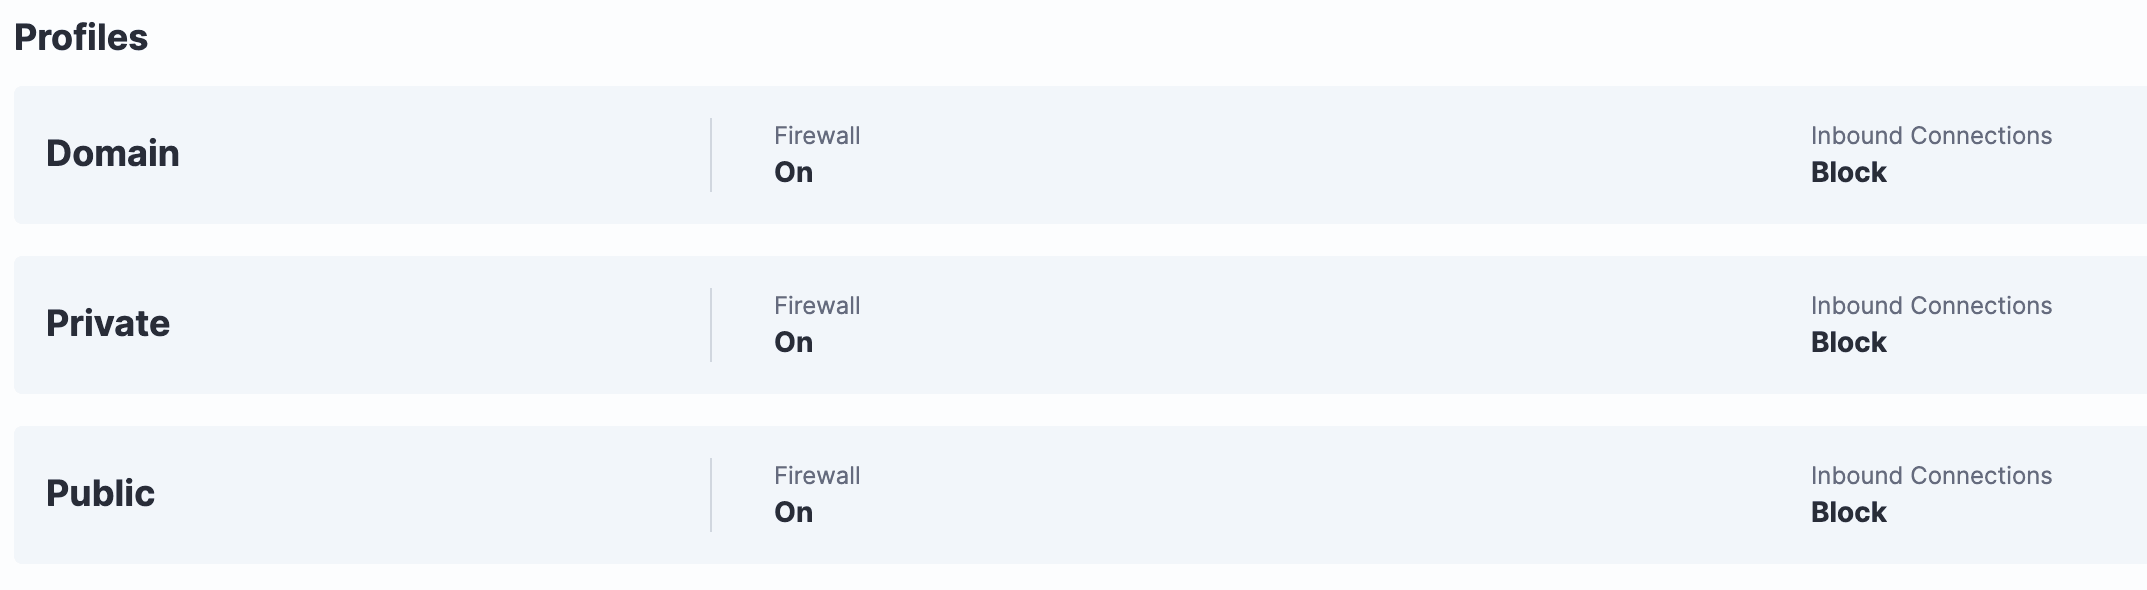
- Tanium Enforce を利用することで、組織はエンドユーザー向けデバイスのポリシー管理を簡素化、一元化、統合することができます。 これにより、脆弱性 やビジネスリスクを排除・ 軽減することができます。
手順は以下の通りです:
- コミュニティの記事「」に記載されている手順に従い、Tanium Interactを使用して影響を受けたエンドポイントを特定してください。
- Tanium Interact を使用して、新しい Tanium コアパッケージを通じて、 Dell セキュリティアドバイザリ更新プログラム – DSA-2021-088 ユーティリティを展開してください。
- Tanium Enforce の是正ポリシーを作成し、脆弱性のあるファイルを削除してください。
- Tanium Deploy を使用して、既存の Dell ドライバーユーティリティを更新するためのソフトウェアパッケージを作成してください。 これにより、脆弱性のあるドライバーファイルが再び導入されるのを防ぐことができます。
コミュニティの投稿()で、より詳細な技術情報をご覧いただけます。 今日、脆弱性は生活の一部となっています。 大切なのは、それらに対してどのように対応するかということです。
のTaniumプラットフォーム( )が、脆弱性の発見と是正にどのように役立つかについて、詳しくご覧ください。

