マイクロソフトがExchange Serverの4つのゼロデイ脆弱性に対する修正パッチを公開してから、まだ数週間しか経っていません。 これらの脆弱性を悪用した攻撃により、 の米国国内だけで最大 30,000 台のエンドポイント が侵害された可能性があります。
さて、なんと! システム管理者の皆様は、今月の「パッチチューズデー」の更新の一環として、Exchange Serverの脆弱性4件に対処する必要があります。そのうち3件は「重大」と評価されています。
サイバー犯罪者がこの製品に注力している状況や、攻撃が発生した場合に想定される影響を考慮すると、この件については早急な対応が必要です。
幸いなことに、Tanium には、 影響を受けたサーバーを特定して修正し、今後の障害に備えて先手を打って対策を講じるための、非常に効果的な方法があります。
なぜそれが重要なのか
今回の最新の脆弱性開示と、先月修正されたExchange Serverの脆弱性との間には、いくつかの違いがあります。
まず、これら4件については、これまで公表されていませんでした。 3月に修正されたいわゆる「ProxyLogon」の脆弱性が、実環境で2か月間にわたり悪用されていたという証拠があります。
しかし、これらの最新のCVEをパッチ適用の優先対象とするべき理由は数多くあります。 CVE-2021-28480、 CVE-2021-28481、 CVE-2021-28482、および CVE-2021-28483 は、Microsoft Exchange Serverのオンプレミス版(バージョン2013 ~2019)に影響を及ぼすリモートコード実行の脆弱性です。 CVE-2021-28482 は深刻度が「高」と評価されており、残りの3つは「重大」と評価されています。 これらの脆弱性を悪用するには、権限がほとんど、あるいは全く必要なく、ユーザーの操作も不要です。 さらに、4つすべてについて、攻撃の難易度は「低」と評価されています。
これらはすべて、危険信号と見なすべきです。 技術的に熟練していない攻撃者であっても、これらの脆弱性を悪用するのは比較的容易であると考えられます。 しかし、一体何のためなのでしょうか?
今年前半に発生した世界的な攻撃からも明らかなように、Exchange Serverは、極めて機密性の高い企業情報を保管しているため、それ自体が魅力的な標的となっています。
また、攻撃者がこれらのサーバーから認証情報を盗み出すことができれば、他のITシステムへの侵入経路となる可能性があります。 Exchange Server は通常、Active Directory 内で最も高い権限のいくつかを付与された状態でインストールされます。
パッチ適用がなぜそれほど重要なのか
これらの脆弱性に対するパッチ適用の重要性をさらに強調するため、 のサイバーセキュリティ・インフラセキュリティ庁(CISA) は、すべての連邦機関に対し、金曜日までに措置を講じるよう要請しました。 そこには次のように書かれていました:
CISAは、これらの脆弱性が連邦政府機関にとって容認できないリスクをもたらすものであり、直ちかつ緊急の対応が必要であると判断しました。 この判断は、当該脆弱性が悪用される可能性に加え、行政機関全体で当該ソフトウェアが広く使用されていること、および各機関の情報における完全性および機密性が侵害されるリスクが高いことを踏まえて行われたものです。
[ITセキュリティを自ら管理しましょう――効果的なパッチ管理が組織を守る鍵となる理由をご覧ください]
Taniumがどのように役立つか
ベンダーによるパッチがリリースされるとすぐに、カウントダウンが始まります。 サイバー犯罪者たちは、修正プログラムを直ちに逆コンパイルし、関連する脆弱性や、それらを攻撃にどのように利用できるかを突き止めようとします。 ほんの数時間のうちに、マルウェアが検出される可能性があります。
つまり、御社では、数週間や数日単位ではなく、数分や数時間単位での対応を検討しなければならないということです。 Exchange Serverのような重要な戦略的資産に関する重大な脆弱性については、一刻の猶予も許されません。
しかし、多くの組織にとって、これらのエンドポイント端末がどこにあるのか、また影響を受けるソフトウェアのバージョンが実行されているかどうかを把握することは困難です。 大規模なIT環境を運用している方にとっては、複雑な問題となる場合があります。
こうした場面で、Tanium独自の取り組みが役立ちます。 弊社では、これらの資産を特定し、適切な対応を講じることができるよう、最も必要とされる場面で可視性と管理機能を提供するために、以下のツールをご用意しております。
- Tanium Interact を使用すると、脆弱性のあるエンドポイント(Exchange Server など)が存在するかどうかを迅速かつ簡単に照会し、数千、さらには数十万もの IT アセットにわたってリアルタイムで結果を取得することができます。
- Tanium Patch を利用すれば、通常のワークフローを活用して、脆弱性へのパッチ適用を迅速かつ大規模に行うことができます。 に導入することで、Exchange Server などの重要なエンドポイント資産に対するパッチ適用を自動化し( )、セキュリティ上の脆弱性が悪用されるリスクを低減することができます。
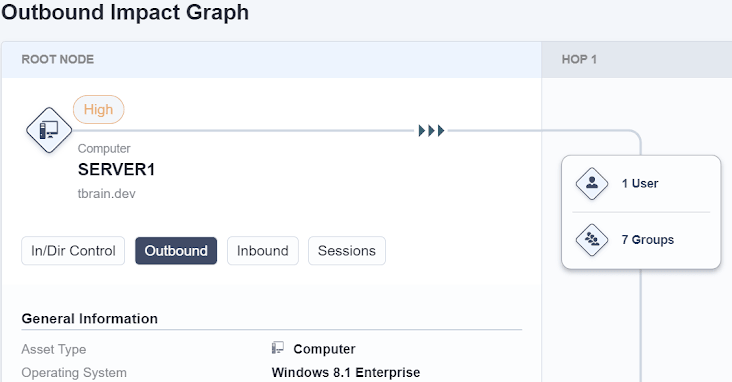
- Tanium Impact() は、攻撃者が特定のエンドポイントを侵害した場合に、次にどこへ移動する可能性があるかを明らかにします。 Exchange Server では、エンドポイントに特権認証情報が保存されているため、ラテラルムーブメントが発生する可能性が高いです。 このツールを活用することで、より積極的なサイバーリスク管理アプローチが可能となり、潜在的な悪意のある行為に対して事前の対策を講じ、これを未然に防ぐことができます。
続報は後日
前回の に関する重大なセキュリティ警告()でも指摘した通り、Exchange Serverに対する脅威は今後も続くでしょう。 先日の「 Pwn2Own 」コンテストで、ホワイトハット研究者が新たなバグを発見したため、すでに別の修正が準備されています。 また、サイバー犯罪者たちがMicrosoft Exchangeに群がり、悪用できる新たな脆弱性を探し回っていることも間違いありません。
NSAがこの最新の脆弱性の情報をマイクロソフトに通知したことは、迅速なパッチ適用がいかに重要であるかを物語っています。
組織は、エンドポイント環境の可視化から始め、迅速かつ大規模にこれを実現するための効率的で自動化された方法を見出さなければなりません。 今日、ビジネスはエッジから始まります。 ですから、サイバーリスク管理戦略においても、その点に重点を置く必要があります。
のTaniumプラットフォーム( )が、脆弱性の発見と是正にどのように役立つかについて、詳しくご覧ください。

