【更新情報】当初『 2024年5月3日』に掲載されたこの記事は、Active Directoryのセキュリティリスクに関する記述の拡充、最新の脅威インテリジェンスに基づいたベストプラクティスの更新、およびActive Directoryの可視化と制御のためにTaniumを活用するための新たなガイダンスを反映するよう改訂されました。
Active Directory のセキュリティとは、適切な設定と継続的な監視を通じて、組織の中核となるID管理システムをサイバー脅威から保護することです。
その重要性は、Active Directoryがどれほど広く利用されているかという点と直接結びついています。 Active Directoryがこれほど広く利用されている理由の一つは、その拡張性にあります。 これにより、組織は、数万人のユーザーから単一のリモートデバイスに至るまで、さまざまな環境においてアクセス制御を管理し、セキュリティポリシーを適用することが可能になります。 認証および認可において中心的な役割を果たしていることから、攻撃者にとっての主要な標的ともなっています。
このブログ記事では、Active Directoryのセキュリティ確保がなぜそれほど重要なのか、攻撃者が一般的にどのようにこれを悪用するのか、そして侵害を防ぐためにどのような対策が講じられるのかについて解説しています。 ADの脆弱性を招く過ち、変化し続ける脅威の状況、そして組織の生産性と俊敏性を維持しつつ環境を強化するために必要な基本的なベストプラクティスについて学んでいただけます。
また、AIや自律型ソリューションをはじめとする最新の技術が、ITおよびセキュリティチームにとって、ますます複雑化する環境において、可視性の向上、是正措置の効率化、そして管理体制の維持にどのように役立っているかについても検討していきます。
Active Directoryのアーキテクチャとセキュリティ:知っておくべきこと
ADセキュリティのニーズをより深く理解するためには、その構造を把握しておくことが役立ちます。 Active Directory では、ドメイン、フォレスト、ツリーという概念を用いて、アクセス制御を整理し、ユーザーおよびデバイスのアカウント管理を効率化しています:
- ドメイン は、Active Directory 環境内のサブ構造であり、ネットワーク上のユーザー、コンピュータ、グループなどのオブジェクトを、共通の認証データベース内に格納するものです。ドメインは、ドメイン コントローラー(DC)と呼ばれる専用のサーバーに依存しており、これらのサーバーは、オブジェクト情報の保存や管理、およびユーザー認証要求を一元的に処理します。 セキュリティグループ、組織単位(OU)、およびグループポリシーオブジェクト(GPO)は、ドメインレベルで管理業務を効率化するために使用される標準的な手法です。
- ツリー は、Active Directory 内の 1 つ以上のドメインを階層的に構成したものです。企業ネットワークでは、多数のユーザーや個々のツリーが、すべてルートドメインを起点として、複数のドメインやサブドメインで構成されることがあります。 Active Directory のルート ドメインは、ツリー構造の「ルート」であり、フォレスト全体における命名規則の基準となります。
- フォレスト は、スキーマ、構成、およびグローバルカタログを共有する 1 つ以上のドメインツリーの集合であり、複数のドメインを一元的に管理することを可能にします。また、各フォレストはセキュリティ境界としても機能するため、フォレスト間の意図しないアクセスを防ぐために、ドメイン間の信頼関係を慎重に構成する必要があります。 つまり、別々の Active Directory フォレストにあるオブジェクトが相互に通信するためには、それぞれのフォレストを管理する管理者によって信頼関係が確立されている必要があります。 この信頼関係がなければ、異なるフォレストにまたがるオブジェクト間のやり取りは不可能です。
これらの構成要素がどのように機能し、セキュリティ上なぜ重要なのかについて、簡単に解説します:
| ADコンポーネント | 説明 | セキュリティ上の主な影響 |
|---|---|---|
| ドメイン | ユーザー、コンピュータ、およびグループを格納するサブ構造 | 一元化された認証とポリシーの適用 |
| 木 | ドメインの階層的配置 | ルートドメインから命名規則と信頼関係を継承します |
| 森 | 共通スキーマを持つドメインツリーのコレクション | 信頼関係を必要とするセキュリティ境界として機能します |
ADの構造に関するこの概要をご覧いただければ、Active Directoryの管理がいかに困難で、ますます複雑になり得るかがお分かりいただけるでしょう。 組織は、適切なユーザー、 のエンドポイントデバイス、およびサービスに適切なアクセス権限が与えられるよう、Active Directory を管理・維持しなければなりません。なぜなら、たった一つの設定ミスが、攻撃者にIT環境への侵入の鍵を渡してしまうことになるからです。
この複雑さ――そして誤操作が生じる可能性――こそが、Active Directoryをこれほどまでに価値の高い標的にしているのです。
Active Directoryのセキュリティ確保はなぜ重要なのでしょうか?
Active Directoryは、企業のID管理の中核をなすものです。 ユーザーの認証を行い、アクセスを承認し、環境内のほぼすべてのエンドポイント、アプリケーション、およびサービスにわたって権限を管理します。 その中心的な位置づけゆえに、攻撃者にとっては、その最終的な目的が何であれ――大規模なデータ漏洩、ランサムウェアの展開、知的財産の窃取、あるいは事業運営を妨害することを目的としたその他の悪意のある行為など――、このシステムは不可欠であり、かつ危険なほど魅力的な標的となっています。
Active Directoryは、認証情報の中央リポジトリとして機能し、組織内の事実上すべてのエンドポイント、アプリケーション、およびサービスのアクセス制御を管理するため、「ITの王国への鍵」とよく表現されます。
そのため、高度な攻撃では、ADがしばしば最初の標的となります。 そこには、攻撃者が横方向の移動を行い、権限を昇格させ、システムを乗っ取るために必要な、ユーザーの認証情報、アクセス経路、および制御手段が格納されています。
ADはIT運用を効率化し、ユーザー管理を簡素化しますが、その強力な機能ゆえに、単一障害点となる可能性もあります。 ここでセキュリティ侵害が発生すると、単一のシステムに影響が及ぶだけでなく、組織全体にわたる広範囲なシステム障害につながる可能性があります。
攻撃者がADを標的にする理由
- 認証情報を一元的に保存します
- 重要なシステム、サービス、
のエンドポイント、およびデータへのアクセスを管理します - 設定が誤っていたり、監視が不十分だったりすることがよくあります
そして、その脅威は単なる仮定の話ではありません。 業界レポートによると、 、かなりの割合の組織が、ADを標的とした攻撃を受けたことが示されています。 一度侵害されると、攻撃者はサービスアカウントを悪用し、権限を昇格させ、データを外部へ持ち出すことが可能になります。その際、多くの場合、アラームが作動することはありません。
その結果、 システム停止、データ損失、評判の低下、および規制上の影響。
では、これほど強力でありながら、同時に脆弱なものを、どのように守ればよいのでしょうか? まずは、攻撃者がADを悪用する最も一般的な手法と、攻撃を容易にしてしまうような不注意な点について見ていきましょう。
Active Directoryにおける一般的なセキュリティリスクにはどのようなものがありますか?
Active Directory 環境は、 の設定ミス、認証情報の盗難、権限昇格など、さまざまなセキュリティリスクにさらされています。。 攻撃者は、これらの脆弱性を悪用して不正アクセスを獲得し、ネットワーク内を横方向に移動することがよくあります。
NSAおよびCISAがで指摘しているように、ADに関連するインシデントの多くは、不十分な サイバー衛生習慣 に起因しており、より強固な基礎的な対策があれば防ぐことができたはずです。
マイクロソフトは、 の最近のレポート『』において、これらの潜在的な脆弱性に対処する必要性を強調しており、組織がActive DirectoryおよびIDインフラストラクチャを強化するために優先的に対処すべき、影響の大きい脆弱性をいくつか特定しています:
- 地方行政会計に対する適切な保護措置の欠如
- オンプレミスとクラウドの管理間のセキュリティ障壁の欠如
- 最小権限の原則の遵守不足
- 従来の認証プロトコル
- セキュリティ上の問題がある Active Directory の設定
このリストはまた、レガシーサービスやサポート終了したプロトコルなど、一見些細あるいは時代遅れに見えるコンポーネントが、企業環境の中で知らぬ間に残存し続け、攻撃者にとって容易な侵入経路となり得ることを示しています。 たとえば、プリントスプーラーなどのレガシーサービスは、適切にセキュリティ対策が施されていない場合や無効化されていない場合、脆弱性をもたらす可能性があります。 同様に、 SMBv1 のような旧式のプロトコルは、既知の脆弱性による攻撃のリスクを軽減するために無効化すべきです。
組織がどのようなリスクにさらされている可能性があるかを素早く把握していただくために、Active Directory における最も一般的なセキュリティリスクの概要を以下にご紹介します:
| リスク | 説明 | 例 |
|---|---|---|
| 脆弱なパスワード/デフォルトのパスワード | 攻撃者にとっての容易な侵入経路 | デフォルトの管理者認証情報 |
| 過度な特権 | ユーザーは不要なアクセス権を継承してしまいます | ドメインユーザーがワークステーションを追加する場合 |
| パッチ管理の不備 | パッチが適用されていないシステムは、エクスプロイトの標的となる恐れがあります | Windows Server の更新プログラムの配信遅延 |
| ポリシーの競合 | ドメインとローカルのポリシーに関する問題 | 上書きされたセキュリティ設定 |
以下では、これらのリスクをそれぞれ詳しく検討し、ADのセキュリティにどのような影響を与えるかについて、具体的な実例や攻撃者がどのように悪用するか、そしてなぜ重要なのかを含め、分かりやすく解説します。
脆弱なパスワードやデフォルトのパスワードの使用
Active Directory の管理者アカウントやその他の重要なアカウントに脆弱なパスワードを使用すると、攻撃者が侵入しやすくなってしまいます。 一度侵入に成功すると、攻撃者は権限の昇格を試みたり、新たなアカウントを作成してアクセス権を拡大したり、さらには権限を変更したりアカウントを削除したりして、従業員が業務に不可欠なサービスを利用できなくし、業務を停止させることさえ可能です。
さらに、デフォルトのパスワードを使用すると、攻撃者が試行錯誤する手間や時間を省くことができ、貴重なリソースへ迅速かつ、おそらくは検知されずにアクセスできるようになってしまいます。 Active Directory には、マイクロソフトによって設定されたデフォルトのパスワードが初期設定として含まれているため、管理者は、Active Directory およびすべてのアプリケーション、サービス、デバイスのデフォルトのパスワードを変更するようにしてください。
権限レベルが不適切なユーザーアカウント
ユーザーアカウントは所属するグループの権限を継承することをご留意ください。 アクセス権限を定期的に見直すことで、Active Directory のユーザーが、単に特定のグループに所属しているという理由だけで、業務上必要な範囲を超える権限を付与されていないことを確実にすることができます。 たとえば、ドメインのユーザーアカウントはデフォルトでワークステーションを追加できるため、これらの認証情報が侵害された攻撃者は、PCを追加することで、貴社の環境へより容易にアクセスできるようになってしまいます。
攻撃者がADアカウントを悪用するもう1つの例として、「Kerberoasting」が挙げられます。この名称は、Windowsが信頼できないネットワーク上のサービスを認証するために使用する認証プロトコル「Kerberos」に由来しています。 攻撃者はまず、フィッシング、キーロガー、Mimikatz のようなメモリスクレイピングツール、あるいはその他の手法を用いてユーザーアカウントを乗っ取り、ログイン権限を取得します。 ログイン後、攻撃者は、サービスプリンシパル名(SPN)が有効になっているActive Directoryのサービスアカウントを探します。
サービスアカウント は、高い権限が付与されているため、しばしば標的となります。これは、組織が、ユーザーが必要なリソースに中断なくアクセスできるようにするため、これらのアカウントに高レベルのドメイン権限を設定する傾向があるためです。 その後、攻撃者はKerberosチケット発行サービス(TGS)にチケットを要求します。TGSは、攻撃者が抽出できるアカウントのパスワードを暗号化・ハッシュ処理したものを返します。攻撃者はこれをオフラインで解析し、解読を試みます。 要するに、攻撃者はADを騙して、後で復号できる暗号化された認証情報を引き出させることができるのです。
侵入に成功した場合、攻撃者には幅広い選択肢があります。たとえば、権限を昇格させ、あるアカウントを利用してネットワーク内の他のリソースに対してより高い権限を持つアクセス権を取得することも可能です。 また、攻撃者は、組織全体に急速に拡散するランサムウェアをインストールし、システムの混乱を引き起こし、業務を停止させ、取り返しのつかないデータ損失を招くこともあります。。
ADのセキュリティを維持するためのポリシーを徹底することと、ユーザーが職務を遂行するために必要なアクセス権を確保することとのバランスは、非常に微妙なものです。 適切に管理されない場合、セキュリティ上の脆弱性や ITコンプライアンス上の問題 が生じ、組織がセキュリティ侵害のリスクにさらされることになります。
ポリシーおよびパッチ管理の不備
他のエンタープライズソフトウェアと同様、Active Directoryも、パフォーマンスの向上や、新たに発見されたセキュリティ上の脆弱性の修正のため、時折更新する必要があります。 Active Directory のパッチを適時に適用しないと、攻撃者が悪用できるソフトウェアの脆弱性にさらされたままになってしまいます。 また、Windows Server オペレーティングシステムやその他のソフトウェアを常に最新の状態に保つことも極めて重要です。
[関連記事:パッチが適用されていないソフトウェアのリスクと対策]
Active Directory のポリシーとローカルポリシーが矛盾している場合も、問題が生じる可能性があります。 たとえば、エンドポイントがドメインに参加しており、ローカルポリシーが適用しようとしているのと同じポリシー設定を含むドメインポリシーを受け取った場合、ドメインポリシーが優先されます。これにより、管理上の課題が生じる可能性があります。
攻撃者は、設定ミスを悪用して、Active Directory を欺き、不正な証明書を発行させたり、付与された権限を管理者権限にまで昇格させたりすることがよくあります。 Kerberoastingと同様に、これらの攻撃は、その動作が正当なものであるかのように見えるため検知が難しく、攻撃者が環境内に潜伏できる時間が長くなり、被害をもたらす機会も増えます。
セキュリティと俊敏性のどちらかを選ばなければならないわけではありません。 これら5つの基本的なベストプラクティスでは、環境の柔軟性を維持しつつ、今日の脅威から防御する方法について解説しています。
Active Directory のセキュリティに関するベストプラクティス 5
Active Directory のセキュリティ確保とは、単にアクセスを制限することではなく、適切なユーザーに適切なアクセス権を付与することです。 これらの基本的な取り組みは、そのバランスを保つのに役立つ、予防的なセキュリティ対策です。 これらを導入することで、AD環境をサイバー脅威から堅牢に守り、ドメイン、ユーザーアカウント、ITリソース全体にわたるセキュリティ体制を強化することができます。
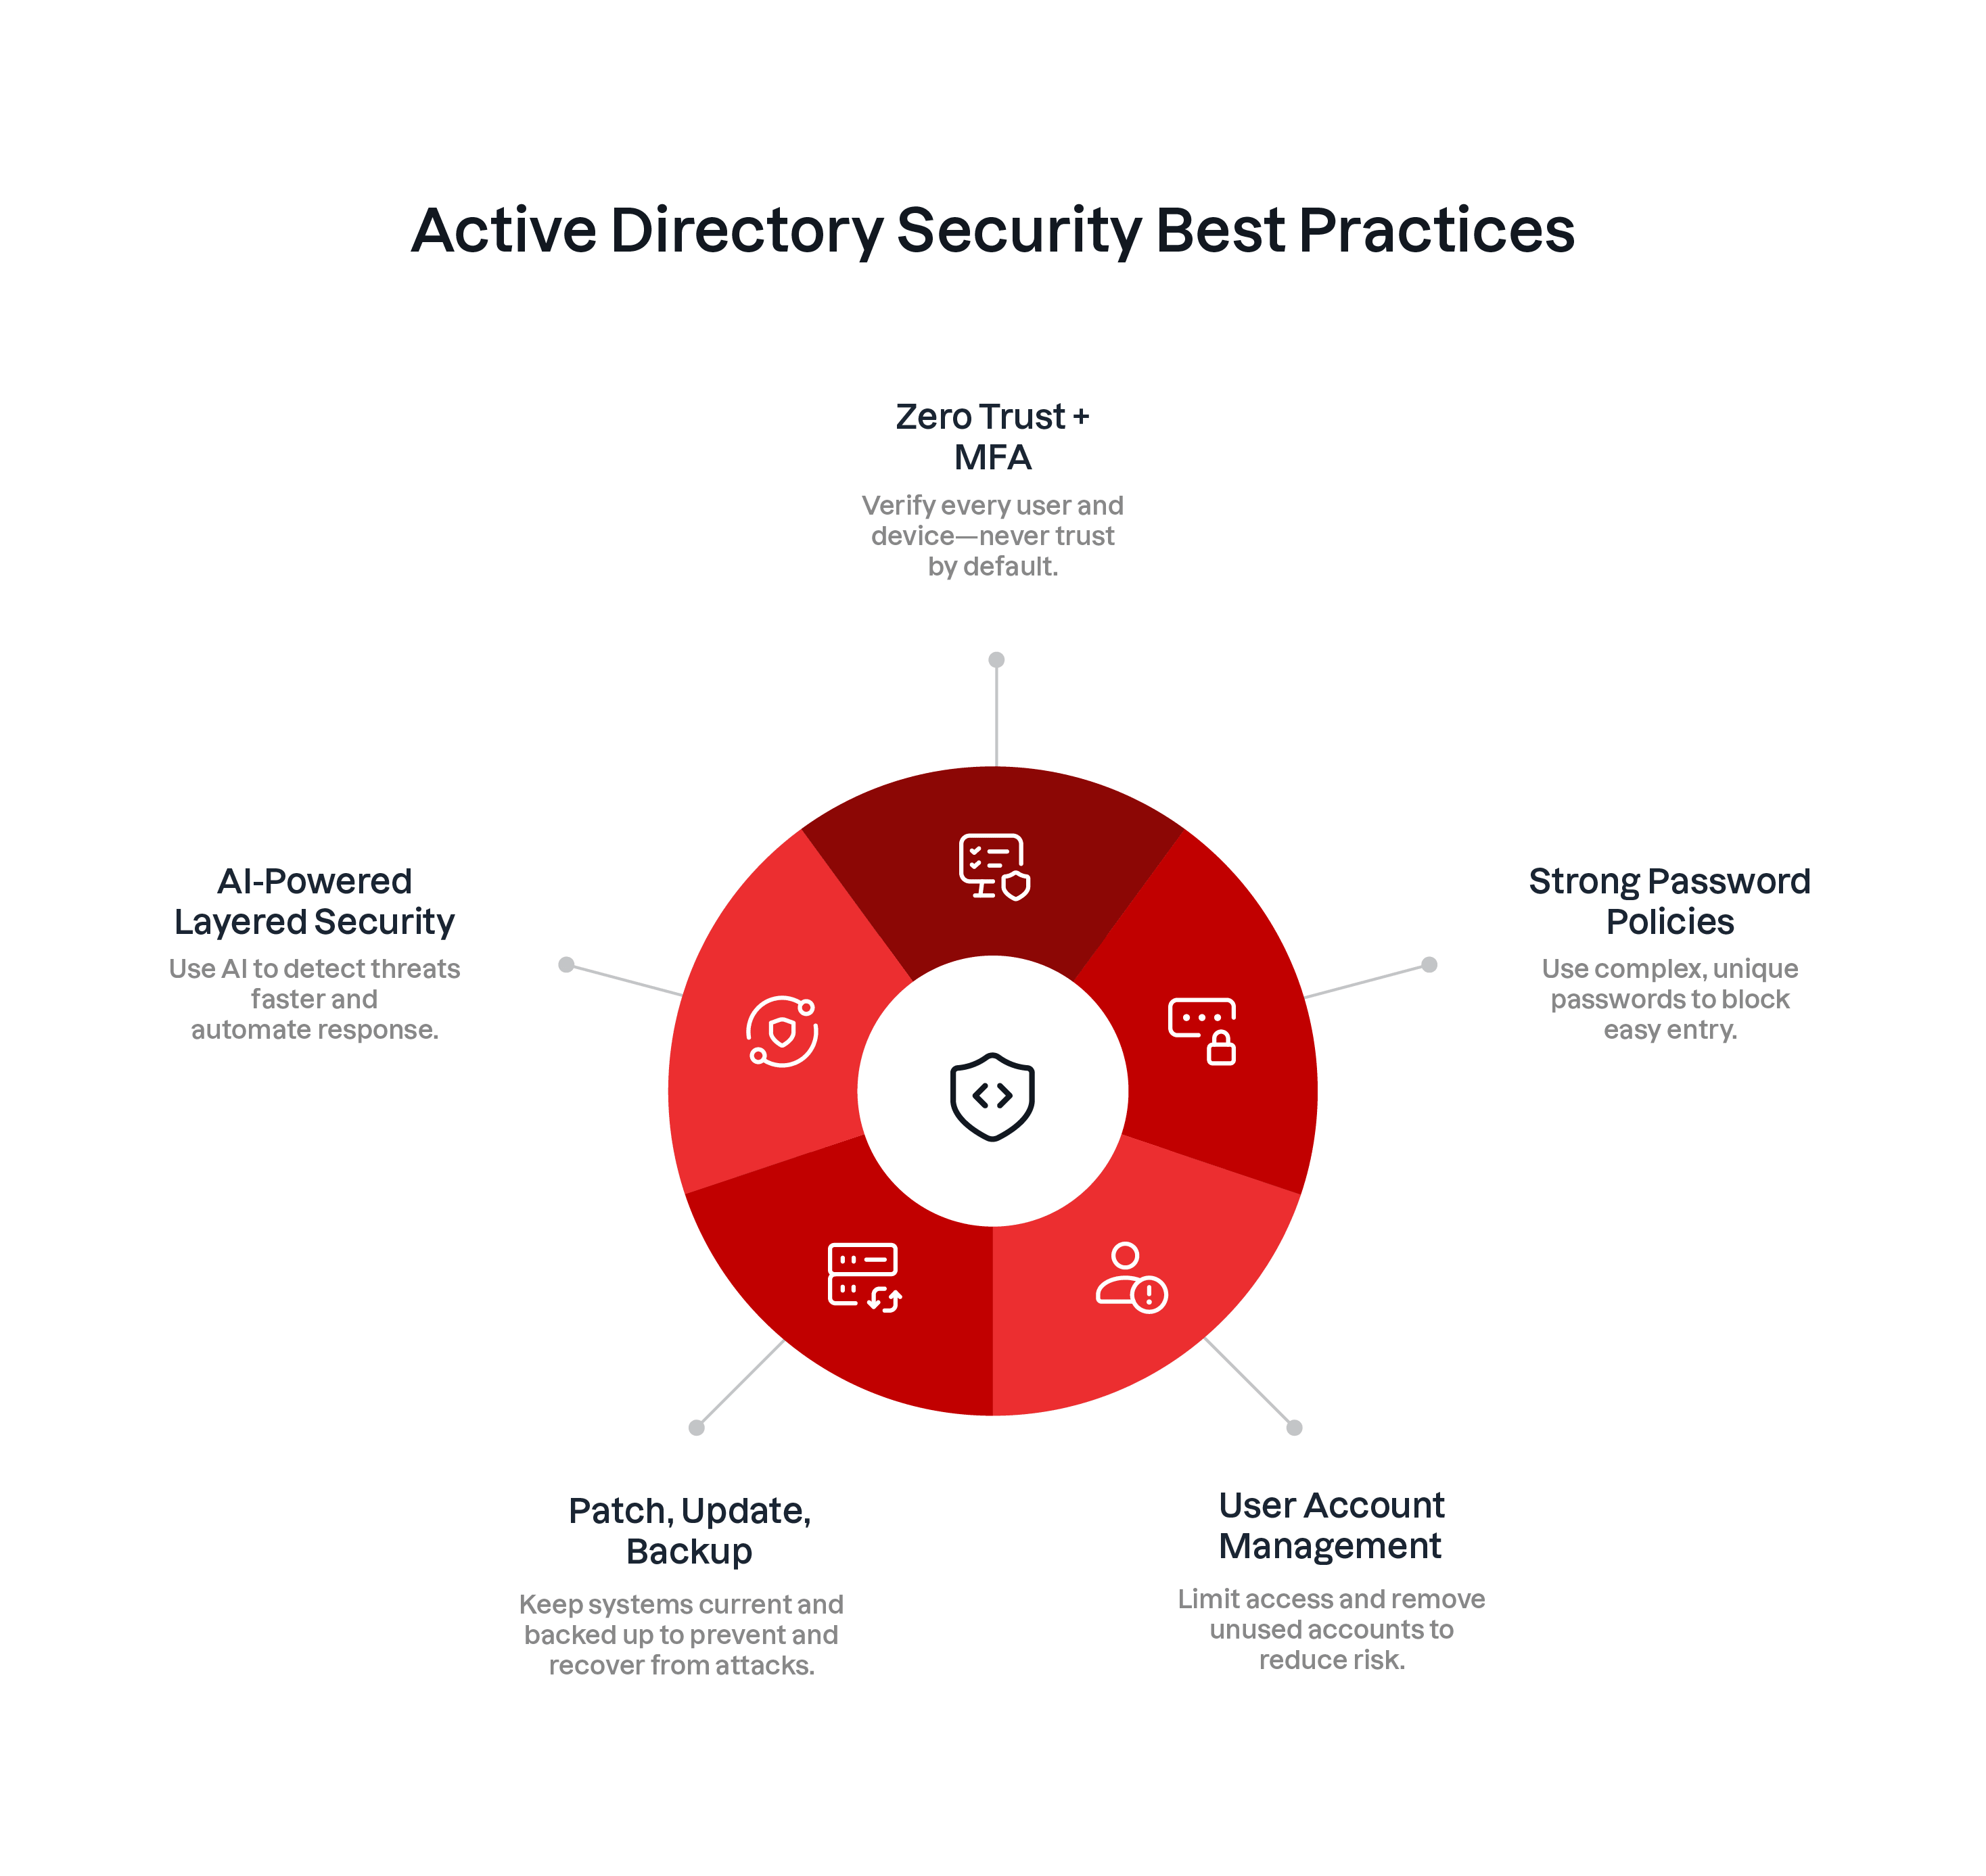
これらの AD セキュリティのベストプラクティスに従うことで、組織は Active Directory および、それが管理するすべてのドメイン、ユーザーアカウント、IT リソースのセキュリティを強化することができます。
- ゼロトラストと多要素認証(MFA)の導入
ゼロトラストのアプローチは、必須の多要素認証と相まって、いかなるユーザーやデバイスも本質的に信頼されないことを保証し、アクセスを許可する前に継続的な検証を必要とします。
ゼロトラストセキュリティ とは、ユーザーやデバイスに対してデフォルトで「ゼロトラスト」が適用され、検証されるまでは信頼されないことを意味します。 ユーザーには、本人確認が完了した後にのみ、最小権限の原則に従ってアクセス権が付与されます。 アカウント のアクセス制御を設定する際、ユーザーであれサービスであれ、「最小権限の原則」を適用することで、ユーザーには業務を遂行するために必要なアクセス権限のみが与えられ、それ以上の権限は与えられません。 例えば、ユーザーが業務上、財務アプリケーションへの読み取りアクセス権を必要とする場合、「最小権限の原則」に基づき、その特定のアプリケーションへのアクセスのみが許可され、すべての業務アプリケーションへのアクセス権は与えられません。これにより、万が一攻撃者がアカウントを乗っ取った場合でも、攻撃者が得られるアクセス権を可能な限り最小限に抑えることができます。 多要素認証 も、ゼロトラストの実現には不可欠です。 MFAでは、アカウントにアクセスするすべての方に、パスワードに加え、SMSやEメールで送信されるランダムに生成された数値キー、あるいはハードウェアキーに保存された暗号化されたデジタル署名などの二次認証方法の使用が求められます。 多要素認証を義務付けることで、攻撃者が侵害されたユーザーアカウントを利用してADにアクセスすることをより困難にすることができます。
- 強力なパスワードポリシーを徹底する
複雑さ、長さ、定期的な変更などの要件を含む厳格なパスワードポリシーを実施することは、認証情報を利用した攻撃に対する基本的な防御策となります。 MFAやゼロトラストを導入していても、完璧なシステムなど存在しません。
厳格なパスワードポリシーは、Active Directoryのセキュリティを強化するための重要な防御手段であり続け、追加の安全策として機能します。これにより、他のセキュリティ層が侵害された場合でも、Active Directoryの完全性が維持されることが保証されます。
多くの現代のパスワードポリシーでは、大文字、小文字、数字、記号を含む複雑なパスワードが求められています。 強力なパスワードは least 12 文字の長さであるべきですが、マイクロソフトは、 14 文字以上であればさらに良いと推奨しています。
数字や記号を混ぜた一般的な単語で構成されたパスワードではなく、パスワードマネージャーでランダムに生成されたパスワードの使用をご検討ください。 組織が導入できるその他のパスワードポリシーには、パスワードの有効期限設定、ロックアウトポリシー、および脆弱性が確認されている一般的なパスワードの使用制限などが挙げられます。
「[セキュリティ上の脆弱性や、不適切なActive Directory設定などの攻撃経路]を軽減し、防御するためには、ローカルの管理者アカウントのパスワードをランダム化すること、オンプレミスの管理者アカウントをクラウドと同期させないこと、およびオンプレミスとクラウドの管理用に、それぞれ個別のアカウントと、その目的のために特別に強化されたワークステーションを用意することを推奨します。1」マイクロソフト、『 2024 デジタル・ディフェンス・レポート』
- 適切なユーザーアカウント管理により、攻撃対象領域を縮小します
ユーザーアカウントを徹底的に管理し、適時にアクセス権限を削除したり、管理者権限を制限したりすることで、Active Directory 環境内で攻撃者が悪用できる侵入経路を大幅に最小限に抑えることができます。
エンドポイントの数が増加し、各チームがマルチクラウド戦略を採用するにつれて、攻撃対象領域は拡大し続けています。 侵害されたアカウントを利用することで、攻撃者はあるエンドポイントから別のエンドポイントへと移動したり、脆弱なネットワークポートを利用して攻撃を行ったりすることが可能になります。このプロセスは「(横方向の移動)」と呼ばれています。
Active Directory の監視は、設定ミスや権限の昇格、および潜在的な攻撃経路を、悪用される前に発見するために不可欠です。 エンドポイント を積極的に監視し、想定される攻撃経路を特定し、ユーザーの役割、権限、アクセスレベルを把握することで、組織は AD の防御体制を強化することができます。 ユーザーアカウントのセキュリティ設定を強化して、万が一攻撃者がアクセス権を取得した場合の横方向の移動を制限することで、システム全体への被害が拡大するリスクをさらに低減できます。
[関連記事:エンドポイントセキュリティとは? 【メリット、種類、およびベストプラクティス】
攻撃対象領域を縮小するもう一つの方法は、ユーザー、特に特権アカウントを持つユーザーが組織を離れるか、転職した際に、速やかにアカウントを削除することです。
これにより、攻撃者が未使用のアカウントを乗っ取ったり、侵害したりするリスクを排除することができます。 Active Directory 環境において、ドメイン管理者の数を制限し、厳格な権限アクセス制御を実施することも、攻撃対象領域を最小限に抑えるのに役立ちます。
ドメイン管理者は、アカウントの作成やアクセス権の設定を行う権限を持っており、通常はすべてのドメインコントローラー上で管理者グループのメンバーとなっているため、特権セキュリティグループに所属するユーザー数が増えるにつれて、ドメインが侵害されるリスクが高まります。
- システムのパッチ適用、更新、およびバックアップを確実に行ってください
定期的なパッチ適用、システムの更新、および包括的なバックアップ戦略は、Active Directoryの整合性を維持し、事業継続性を確保し、セキュリティインシデントの影響を軽減するために不可欠です。
Active Directoryがダウンすると、組織全体のユーザーが本人認証を行えなくなります。 Active Directory ドメイン用のバックアップサーバーを設定しておけば、プライマリサーバーが停止したり、サイバー攻撃によって侵害されたりした場合でも、バックアップに切り替えてアクセス権限を復元し、日常業務の継続を確保することができます。
ADサーバーの正式な復旧計画を策定し、定期的にテストを行うことも、セキュリティインシデントが発生した際に、すべてが正常に機能しているか、あるいは正常に機能するようになるかを確認するのに役立ちます。
もう一つのベストプラクティスは、すべてのシステムが常に最新のセキュリティパッチで更新されている状態を維持することです。 この予防的な取り組みにより、既知の脆弱性に対処し、セキュリティ上の問題が発見または公表され次第、速やかに修正を行うことで、悪用されるリスクを大幅に低減します。
タイムリーなパッチ適用は、Active Directory サービスの可用性、完全性、または機密性を損なう可能性のあるセキュリティ侵害を防ぐのに役立ちます。Active Directory サービスは、多くの場合、企業のID管理、アクセス管理、およびITインフラ全体を支える中核的な役割を果たしています。
アップデートや効果的な
パッチ管理
、組織はセキュリティ体制を強化するだけでなく、機密性の高いシステムやデータに対して最低限の保護レベルを義務付ける業界の規制や社内基準への準拠も維持しています。
- AIを活用して、多層的なセキュリティ戦略をさらに進化させましょう
現代の脅威は急速に広がり、さらにその変化のスピードはさらに速くなっています。 だからこそ、多層的なセキュリティ対策とは、もはやファイアウォールやアカウントのロックアウトといった従来の防御手段を単に積み重ねるだけのものではありません。 今日、各組織は、AIを基盤層として統合することで戦略を進化させています。この基盤層は、AD保護にスピード、スケール、そしてインテリジェンスをもたらします。
さまざまな攻撃ベクトルに対して複数のサイバーセキュリティソリューションや戦略を導入することで、包括的な防御体制を構築し、多様な脅威に対するActive Directoryの耐性を高めることができます。 AIは、特にスピードと精度が不可欠なADのような複雑な環境において、微妙な異常の検出、反復作業の自動化、および対応時間の短縮を支援することで、このアプローチを強化します。
厳しい現実として、現代のあらゆる脅威に対抗できるサイバーセキュリティソリューションは、一つとして存在しません。 その代わりに、組織は、さまざまな攻撃ベクトルに対処する複数のセキュリティ対策を多層的に組み合わせることで、ディレクトリサービスをより効果的に保護することができます。 例えば、DNS や Windows ファイアウォールなどのファイアウォールを導入することで、受信および送信トラフィックの両方を制御し、必要な通信のみを許可することで、不正アクセスのリスクを低減することができます。
また、ブルートフォース攻撃によるパスワード推測など、Active Directoryを標的とした攻撃を検知するツールを導入することも可能です。 こうした攻撃では、攻撃者はスクリプトを使用してパスワードの組み合わせを高速に試行し、アクセス権の取得を図ります。
ドメイン管理者アカウントやその他の特権認証情報は、よく標的とされるものです。 たとえ1回でも推測が当たれば、攻撃者はあなたの環境に足場を築くことができます。
このリスクを軽減するため、組織は、設定された回数分のログイン失敗があった後に発動するアカウントロックアウトポリシーを導入すべきです。 これらの制御機能は、アラート機能と組み合わせることで、ブルートフォース攻撃が深刻化する前にそれを検知し、封じ込めるのに役立ちます。
また、AIは のIT自動化の向上においても重要な役割を果たしています。。 アカウントのロックアウトのトリガーから、セキュリティインシデント発生時のエンドポイント全体における不審なユーザー活動の特定に至るまで、 のAI駆動型自動化ソリューション「 」は、検知から対応までの時間を短縮し、脅威が拡散する前にチームがこれを封じ込めることを支援します。
「AIは、電気や現代のコンピューティングなどと同様に、人類にとって変革をもたらす技術革命となる可能性を秘めています……しかし、歴史を通じて繰り返し見てきたように、十分に新しく強力なツールは、悪用されれば……害をもたらすために利用される可能性があります。2」マイクロソフトの最高技術責任者(CTO)、ケビン・スコット氏
この二面性から明らかなように、AIは多層的なセキュリティに取って代わるものではなく、その効果を倍増させるものです。 慎重に統合することで、組織は脅威を予測し、より迅速に対応し、被害が生じる前にリスクを軽減できるようになります。
適切な Active Directory セキュリティツールを選択するにあたっては、組織固有のニーズを明確に理解した上で判断することが重要です。 その有効性は、現在の脅威の状況だけでなく、自社の目標、リスクプロファイル、規制要件、および業務上の実情とどの程度整合しているかにも左右されます。 徹底的なビジネスニーズの評価を行い、サイバーリスクスコアを算出することは、最も適切かつ効果的なADセキュリティ戦略を実施する上で不可欠なステップです。
しかし、適切な方針が整っていても、可視性が何よりも重要です。 見えないものは守ることができません。
そこでTaniumの出番となります。あらゆるエンドポイントにおいて、リアルタイムの可視性とAIを活用した制御を実現します。
Taniumが、ネイティブのADツールを超えて可視性と制御範囲をどのように拡大するか
Active Directoryのセキュリティ強化は、単なる選択肢ではなく、基盤となるものです。 これまで見てきたように、リスクは現実のものであり、情報漏洩がもたらす影響は壊滅的なものになりかねません。 だからこそ、可視性と管理能力は単に役立つというだけでなく、不可欠なものなのです。 これは、細部が重要なセキュリティの一種であり、ユーザーに不適切なアクセス権限を付与しただけで、攻撃者が組織の最も貴重な資産にアクセスできてしまう可能性があります。
進化し続ける脅威に先手を打つためには、IT、セキュリティ、および運用チームは常に警戒を怠ってはなりません。 つまり、脆弱性を継続的に監視し、ADセキュリティのベストプラクティスを徹底して遵守するとともに、攻撃が深刻化する前にそれを検知・対応・防止するための適切なツールやプラットフォームを整備しておくことが重要です。
しかし、数千台に及ぶエンドポイント全体にわたるActive Directoryの状態、ローカルユーザーアカウント、およびグループのメンバーシップを包括的に把握することは、大きな課題となる可能性があります。 従来の直接クエリ方式では、同時に行われるリクエストによってActive Directoryインフラストラクチャに過大な負荷がかかる可能性があります。
TaniumのAI駆動型プラットフォームは、インテリジェントな自動化と自律的な管理により、この警戒体制を強化します。 Taniumは、リアルタイムの監視、自動化された対策、およびエンドポイント全体にわたる統合的な可視性を組み合わせることで、攻撃者が攻撃対象を悪用する前に組織が攻撃対象領域を縮小できるよう支援し、リアルタイムの可視性と制御を通じてセキュリティ管理全体を向上させます。 重要なのは、単に状況を把握することだけではなく、迅速かつ賢明な行動をとることなのです。
TaniumがActive Directoryの可視性をサポートする方法の一つとして、 のディレクトリクエリ()が挙げられます。 Directory Queryは、Tanium CriticalityおよびImpactと連携し、組織がディレクトリサーバー環境内の管理者権限を把握できるよう支援することで、より広範なセキュリティおよびコンプライアンスのワークフローを支える基盤となる可視性を提供します。
管理上の関係やアクセス権限を把握したい組織にとって、 Tanium Incident Response のようなソリューションを活用することで、特権アカウントやグループメンバーシップを可視化できます。これにより、特に高価値な資産において、チームが不要なアクセス権を特定し、削減するのに役立ちます。
さらに、 Tanium Risk & Compliance は、管理対象および非管理対象のエンドポイント双方にわたる脆弱性やコンプライアンス上の不備を継続的に監視し、組織が強固なセキュリティ体制を維持し、規制上の要件を満たすことを可能にします。
この統合されたプラットフォームは、社内の可視化にとどまらず、 がMicrosoft Entra ID (旧Azure AD)などのIDプロバイダーと直接連携することで、クラウドへとその範囲を広げています。 この連携により、ハイブリッド環境全体にわたるユーザーとグループの関係、管理権限、および設定ミスの可能性について、リアルタイムの洞察が得られます。
TaniumがMicrosoftとどのように連携し、IDの可視性を高め、アクセス制御を効率化し、リアルタイムのセキュリティ運用を支援するのかをご覧ください。
Taniumの特長は、当社のソリューションがシームレスに連携するように設計されている点、そして社内の機能とMicrosoft Entra IDなどの外部システムとの連携を統合することで、お客様の環境全体にわたるエンドツーエンドの可視性、コンプライアンス、および権限分析を実現している点にあります。 この一貫性のあるアプローチにより、ITチームやセキュリティチームは、ツールを切り替えたり、処理速度を犠牲にしたりすることなく、資産を保護し、脅威を調査し、ADのセキュリティ設定を微調整することができます。
Active Directory のセキュリティに関するよくある質問
何から始めればよいかわからない場合は、 あなたは一人ではありません。 これらは、AD環境のセキュリティを確保しようとしているチームから最もよく寄せられる質問です。
Active Directory で主に使用されている認証プロトコルは何ですか?
Active Directory は、主に Kerberos 認証プロトコル を使用して、ユーザーの身元を確認し、ネットワークリソースへのアクセス権を付与します。 また、レガシーシステムとの互換性を確保するため、NTLM(NT LAN Manager)にも対応していますが、暗号化されたチケットと相互認証を採用していることから、Kerberosの方が推奨される、より安全な方式です。
Active Directoryはセキュリティツールなのでしょうか?
Active Directoryは、従来の意味での専用のサイバーセキュリティツールではありませんが、組織の全体的なセキュリティ体制において極めて重要な役割を果たしています。 IDおよびアクセス管理の中核となる管理機能として、ADはネットワーク全体において誰が何にアクセスできるかを管理しており、そのセキュリティはシステム、データ、およびユーザーを保護する上で不可欠です。 その意味で、これは単なるインフラの一部というだけでなく、セキュリティ戦略の中核をなす柱なのです。
Active Directoryにおける「最小権限のセキュリティ」とは何でしょうか?
「最小権限の原則」は、Active Directoryにおける中核となる原則であり、ユーザーやシステムに対して、それぞれの業務を遂行するために必要な最小限のアクセス権のみを付与し、それ以上の権限は一切与えないことを保証するものです。 このアプローチにより、不正利用や悪用のリスクを低減し、万が一アカウントが乗っ取られた場合でも、生じうる被害を最小限に抑えることができます。
Azure ADとActive Directoryのセキュリティにはどのような違いがありますか?
IT運用をクラウドに移行する組織が増えるにつれ、ID管理の範囲は従来のオンプレミス型ディレクトリの枠を超えて広がっています。 Microsoft Entra ID (旧称 Azure AD)は、この変化を反映しており、クラウドおよびハイブリッド環境の両方をサポートするように設計された、クラウドベースの アイデンティティおよびアクセス管理(IAM) サービスを提供しています。
両者の主な違いは、そのアーキテクチャと運用範囲にあります。 従来の Active Directory (AD DS) は、オンプレミス環境向けに設計されており、Windows ドメイン内のローカルユーザー、コンピュータ、およびリソースを管理します。 一方、Microsoft Entra IDは、ユーザーを管理し、SaaSアプリケーション、クラウドサービス、およびハイブリッド環境へのアクセスを制御するために構築された、クラウドベースのIAMサービスです。
どちらのプラットフォームもID管理を行っていますが、そのセキュリティモデルには重要な違いがあります。 Active Directoryは通常、内部ネットワーク内に導入されますが、Entra IDはインターネットに公開されているため、より広範囲にわたる外部からの脅威から防御する必要があります。 Entra IDには、条件付きアクセス、ID保護、クラウドセキュリティツールとのネイティブ統合などの機能が組み込まれており、現代の分散型環境におけるその役割を反映しています。
Active Directory のセキュリティを確認するにはどうすればよいですか?
Active Directory の定期的なセキュリティ評価を実施するには、多角的なアプローチが必要となります。 これには、不審な活動がないかログの監査、グループポリシーオブジェクトの設定ミスの確認、脆弱なパスワードやデフォルトのパスワードの有無の確認、権限が過剰なアカウントの特定、およびすべてのシステムとADコンポーネントに対してパッチの適用と更新が一貫して行われていることの確認が含まれます。
Microsoft Defender スイートや Tanium などの専用ツールを使用すれば、こうしたチェックの多くを自動化でき、監査、権限分析、設定ミスの検出といった機能を通じて、セキュリティ評価プロセスを効率化することができます。
脅威、リスク、およびコンプライアンスの管理能力を向上させることは、Taniumプラットフォームの次なる進化に向けた当社のビジョンにおける重要な要素です。 あらかじめ設定されたプレイブック、シームレスなプラットフォーム連携、AIを活用したインサイト、ワークフロー、そしてリアルタイムの制御と可視性による是正措置の自動化機能を組み合わせることで、IT運用チームとセキュリティチームを統合します。
Taniumを活用すれば、チームの作業効率を低下させることなく、ADのセキュリティを強化できる方法をご覧になりませんか? Taniumが比類のない業務効率とリスク軽減機能を提供する方法について、無料の個別デモをご予約ください。 までご連絡ください。

