MITRE ATT&CKは、サイバー攻撃者の行動を理解するための評価ツールおよびナレッジベースとして機能する包括的なフレームワークです。 ATT&CKは、 (攻撃の分類体系)の略称です。A:(攻撃の分類)、dversarial(敵対的) (攻撃の分類)、T:(戦術)、 (戦術)、(技術)、 (技術)、(攻撃の分類)、 (攻撃の分類)、(攻撃の分類)、C:(共通)、 (共通)、K:(知識)。
このフレームワークは、実際に発生している一般的なサイバー攻撃の観察結果に基づき、攻撃者の戦術や手法について詳細な指針を示しています。 これにより、脅威アクターが用いる戦術や手法、および新たなサイバー脅威に効果的に対処するために必要な脅威インテリジェンスを記述するための共通言語が確立され、強固な防御および緩和策の策定に向けた連携が円滑化されます。
Taniumでは、お客様の安全とセキュリティを守るという使命を果たすため、当社のITセキュリティ組織は最高水準のサイバーセキュリティ基準に従って運営されなければなりません。 これを実現するため、当社のサイバーセキュリティチームは、脅威検知能力の向上と有効性の測定に役立てるべく、MITRE ATT&CKフレームワークの導入に取り組んでまいりました。
この記事では、MITRE ATT&CKフレームワークの概要について、主要な用語、メリット、導入を通じて得られた教訓、そして知っておくべき潜在的な課題を含めてご紹介します。
MITRE ATT&CKとは何ですか?
Created by the MITRE Corporation in 2013 to document advanced persistent threats used against Windows enterprise networks, MITRE ATT&CK is a rapidly growing open-source knowledge base of adversary behavior phases, known as tactics, and the specific actions they might take, or techniques.
このフレームワークの適応性は、攻撃ライフサイクルの各段階を表す複数のマトリックスに整理されている点に明らかです。 これらの段階には、初期侵入、実行、持続化、権限昇格、防御回避、認証情報の取得、情報収集、横方向の移動、情報の収集、コマンド&コントロール、情報の持ち出し、および影響が含まれており、包括的な網羅性を確保しています。
MITRE ATT&CKは、Windows、macOS、モバイルをはじめ、クラウド環境や制御システムなど、幅広いプラットフォームを網羅しており、民間企業や政府機関を問わず広く利用されています。
このフレームワークは、サイバー脅威をより的確に検知し、対応し、軽減するための方法論や戦略を提供することで、サイバーセキュリティコミュニティにとって不可欠なリソースとなっています。 例えば、セキュリティの専門家は、MITRE ATT&CKを活用して、サイバーセキュリティ製品やサービスを評価・開発し、既知の攻撃者の行動に対して確実に効果を発揮するようにするとともに、脅威モデルを構築して脆弱性を特定し、防御体制を強化することができます。
このフレームワークを活用することで、組織はセキュリティ戦略と全体的なセキュリティ体制を強化することができます。
MITRE ATT&CK の一般的な定義
MITRE ATT&CKフレームワークは、サイバー攻撃の各段階において脅威アクターが利用する最新の戦術、手法、手順(TTP)に基づき、常に更新されています。 各コンポーネントはフレームワークにとって不可欠なものですので、これらの具体的な用語とその役割をより深く理解するために、さらに詳しく見ていきましょう。
注:ここで「MITRE ATT&CKフレームワーク」と述べた場合、MITRE ATT&CKエンタープライズマトリックスに含まれる攻撃者の手法および戦術を指しています。
MITRE ATT&CKの戦術と手法とは何でしょうか?
これらの手法の「理由」として説明されているもので、現在、特定の行動を行う理由を分類するために用いられている「 Enterprise」の戦術は 14 種類あります。 これらの戦術に加え、このフレームワークでは、約 200 の「Enterprise」の手法 、すなわち攻撃者がどのようにして目的を達成し得るかを挙げています。
攻撃者が使用する可能性のある 14 のエンタープライズ向け戦術と手法の種類について、改めて確認してみましょう:
- 初期アクセス( )とは、ネットワークへの侵入経路を確保することを指します。
手法: スピア攻撃 フィッシングメール、一般公開されているアプリケーションの悪用、および盗まれた認証情報の使用
[関連記事:ビジネスメール詐欺(BEC)とは何ですか?] [BEC攻撃によるコストの増加]
- 「 」の実行とは、侵害されたシステム内で悪意のあるコードを実行することを指します。
手法: コマンドおよびスクリプトインタプリタ、ユーザーによる実行、およびソフトウェアの脆弱性を悪用して、ユーザーの操作なしにコードを実行すること
- 「 」における持続性とは、再起動や認証情報の変更、その他アクセスを遮断しかねない中断が発生しても、継続的な悪用を行うためにシステム内での足場を維持し続けることを指します。
テクニック: システムプロセスの作成や変更、ログイン項目の追加、およびWebシェルの使用
- 権限昇格( )とは、システムやネットワーク上でより高いレベルの権限を取得し、システムを広範囲に制御したり、設定を変更したり、コマンドを実行したり、制限されたデータにアクセスしたりすることを指します。
手法: システムの脆弱性、設定上の不備、およびプログラム上の誤りを悪用し、通常はアプリケーションやユーザーから保護されているリソースへの特権アクセスを取得すること
- 防御回避( )とは、セキュリティ防御策による検知を回避し、防御側やセキュリティソリューションに発見されることなく、システムへのアクセスを維持することを指します。
手法: セキュリティソフトウェアを無効化したり、データやスクリプトを難読化・暗号化したり、ステルス技術を用いて通常のトラフィックに紛れ込ませたりすること
- 認証情報への不正アクセス( )とは、パスワード、トークン、キーなどの認証情報を盗み出し、それを使って正当なユーザーになりすまし、権限を昇格させ、ネットワーク内で横方向の移動を行うことを指します。
手法: 入力キャプチャ、ブルートフォース攻撃、およびシステムやサービスの認証情報の悪用
[関連記事:Active Directoryのセキュリティとは? リスクとベストプラクティス]
- ディスカバリー( )とは、重要なリソースを特定し、セキュリティ設定を把握し、ネットワークのマッピングを行うことで、システムおよび内部ネットワークに関する知識を得て、今後の運用計画を立てることを指します。
手法: システムおよびネットワークの偵察、ディレクトリ一覧の取得、システム構成やサービスの照会
- ラテラルムーブメント() とは、攻撃者が最初の侵入に成功した後、他のシステムへのアクセス権を取得してネットワーク内を移動するために用いる手法のことです。
手法: 有効なアカウント、リモートサービス、またはリモートデスクトッププロトコルを使用して、同一ネットワーク内のシステム間を移動すること
- 「 」とは、侵害されたシステムから有益な情報を抽出するために、対象となるデータを収集することを指します。
テクニック:
機密文書を収集し、ユーザーの入力を記録し、さらなる操作のために利用または外部へ持ち出すことができるデータを収集すること
- コマンド&コントロール( )とは、外部のコマンド&コントロールサーバーと通信する手段を確立し、指示を受け取ったり、データを外部へ持ち出したり、侵害されたシステムを操作したりすることを指します。
手法: 検出を回避しつつ通信を維持するために、カスタムプロトコル、Webトラフィック、またはドメイン生成アルゴリズムを利用すること
- エクフィルトレーション( )とは、ネットワーク内に潜伏した後、侵害されたシステムから機密情報を盗み出し、組織外で利用したり公開したりすることを指します。
手法: クラウドストレージへのデータ転送、圧縮によるデータの偽装およびサイズ縮小、あるいは自動化されたデータ流出プロセスの利用
- による影響とは、組織の業務や評判に損害を与えることを目的として、データやシステム を妨害、侵害、または 破壊することを指します。
手法: データの破壊、改ざん、およびリソースの乗っ取り
- 偵察( )とは、他の作戦に備えて、標的に関する情報を収集することです。
手法: ソーシャルエンジニアリング、ネットワークスキャン、および標的となる環境をより深く理解するための公開情報の調査
- リソース開発( )とは、攻撃のライフサイクル全体を通じて、攻撃者が作戦を遂行するために利用できるリソースを確立することを指します。
テクニック:
アカウントの取得や乗っ取り、悪意のあるペイロードの開発、およびコマンド&コントロールサーバーなどのインフラの構築
MITRE ATT&CKマトリックスとは何でしょうか?
「MITRE ATT&CK マトリックス」と「MITRE ATT&CK フレームワーク」という用語は、同じ攻撃情報のカタログを指す際に、しばしば同じ意味で使用されることがあります。 しかし、MITRE ATT&CKマトリックスは、攻撃者がフレームワークを侵害するために使用しうる戦術や手法を視覚的に示しています。
現在、MITRE ATT&CKマトリックスには、それぞれで使用される異なる攻撃手法や戦術に対応した、3つの異なるバージョンが存在します:
- エンタープライズ向け MITRE ATT&CK マトリックス (エンタープライズネットワーク向け)
- モバイル向けMITRE ATT&CKマトリックス (iOSやAndroidなどのモバイルデバイス向け)
- 産業用制御システム(ICS)向けMITRE ATT&CKマトリックス ICSネットワーク向け
これらのマトリックスは定期的に更新されますので、最新版についてはMITREのウェブサイトをご参照ください。
サイバーキルチェーンとMITRE ATT&CKフレームワークの比較
MITRE ATT&CKフレームワークについて調査していると、別のフレームワークである「 (サイバーキルチェーン)」に出くわすことがあるかもしれません。 「サイバーキルチェーン」と「MITRE ATT&CKフレームワーク」は、いずれもサイバー攻撃の各段階を説明・分析するために用いられるモデルですが、このテーマに対するアプローチの視点が異なります。
ロッキード・マーティン社が開発した「サイバー・キル・チェーン」は、初期の偵察から最終的な目的(通常はデータの持ち出しやシステムの乗っ取り)に至るまでの攻撃の段階を概説しています。 ここでは、偵察、兵器化、運搬、活用、設置、指揮統制、および目標に対する行動という、いくつかの段階を経た直線的な進行が強調されています。
一方、MITRE ATT&CKフレームワークは、攻撃者が攻撃の各段階で用いる戦術や手法を記述した、よりきめ細かくて包括的なモデルです。 これは厳密には直線的ではなく、敵対者の行動についてより複雑な理解を可能にします。
このフレームワークには、攻撃のさまざまな段階で発生し得る多くの手法が含まれており、攻撃者の行動を詳細に把握することができます。
「サイバーキルチェーン」は、攻撃のライフサイクルを大まかに概観したものだとお考えください。一方、MITRE ATT&CKフレームワークは、攻撃者の行動や手法について、詳細かつ戦術的な視点から捉えたものです。
MITRE ATT&CKフレームワークのメリット
多くのセキュリティチームと同様、私たちも、限られたリソースをどこに投入すべきか、また脅威検知プログラムの成果をどのように測定すべきかを判断する上で、支援を必要としています。 これらの課題に対処するため、既存の検知戦略における不備を特定し、それに対応するリスクを割り当てる仕組みが必要でした。 その過程で、MITRE ATT&CKフレームワークを活用して、この問題に対する解決策を導き出すためのさまざまな方法を見出しました。
以下に、私たちが特に有用だと考えているMITRE ATT&CKフレームワークの特徴をいくつかご紹介します:
- 実用的なものです。 私たちは、MITRE ATT&CKを「戦略的」と「戦術的」という2つの異なる視点から捉えています。 戦略的な観点から、このフレームワークをセキュリティプログラムの一環として活用し、リスクの評価、優先順位の決定、あるいは進捗状況の測定を行うことができます。
これが重要な理由:
戦術的なアプローチを取り、フレームワークに示されている具体的な手法を特定することで、当組織は悪意のある活動を検知する能力を向上させることができます。
- これは行動に焦点を当てたものです。 MITRE ATT&CKは、侵害後の攻撃者の行動を、手法に焦点を当てたアプローチで説明している点で、私たちにとって最も際立っていました。 ソフトウェアや攻撃者の挙動を特定する検知手法の開発は困難ですが、より堅牢な検知手法となります。
これが重要な理由: ハッシュ値によって悪意のあるソフトウェアを検出するのではなく、その動作を記述することで、悪意のあるソフトウェアを検出する能力を高めることができます。 ここでは、プロセスインジェクションを例に挙げてみましょう。 このユースケースでは、攻撃者はさまざまなマルウェアやソフトウェアをすり替えてプロセスに悪意のあるコードを注入し、アトミックインジケーターによる検知を回避することができますが、その根底にある挙動は依然として存在します。 人(攻撃者)についても同様です。
- リスクを考慮したものです。 弊社では、アラートの優先順位付けや調査の順序から、開発担当するシステムに適用されるパッチの緊急度に至るまで、リスクに基づいて継続的に優先順位を決定しております。
このアプローチは、既知のアラートやToDoリストの優先順位付けには有効ですが、存在すら把握していないタスクを特定したり、その優先順位を決定したりする際には役立ちません。 これが重要な理由: 検知に関して言えば、MITRE ATT&CKは、攻撃者のライフサイクルという文脈の中で問題を位置づけることで、脆弱性を特定するための簡潔な方法を提供しています。 また、こうしたギャップに伴うリスクを評価し、最終的には実務担当者がより適切な優先順位付けを行うための判断材料となります。
MITRE ATT&CKフレームワークをセキュリティ運用に組み込むための5 のステップ
以下に、私たちが実施した手順をご紹介します。これらの手順は、皆様の組織でも応用していただけます:
- まずは、よく知られている検出のサブセットから始めましょう。
私たちは、自社のIT環境で使用されているTanium製品モジュールのコンポーネントをマッピングすることから、この取り組みを始めました。 お客様や、おそらくほとんどの組織と同様、当社のセキュリティチームも一連のツールを使用しており、その中には、導入直後から利用できる検知機能を備えたものもあります。
特に、ほとんどのソリューションでは、独自の検出メカニズムを顧客に公開していないため、他者の検出ロジックを理解して文書化しようとするよりも、まずはよく知られたものから始めることをお勧めします。 例えば、セキュリティ情報およびイベント管理(SIEM)システム内で、ログイベントを監視するロジックを社内で開発することなどが挙げられます。
[関連記事:セキュリティの自動化とは? 【メリット、重要性、および特徴】
- 要件との整合
残念ながら、(現時点では)検出結果をインポートし、見やすいインターフェース上でATT&CKのコンポーネントにマッピングできるような、魔法のような解決策は(まだ)存在しません。 ただし、ATT&CK API と連携するツールを使用すれば、CSV を含むさまざまな形式やビューでデータをエクスポートすることができます。
マッピング作業は面倒で時間がかかるため、チームとして収集したい情報の基本的な要件を明確に定義しておく必要がありました。そうすることで、後で改めて見直して情報を追加する手間を省けることを期待したのです。
私たちが選んだマッピングコンポーネントは以下の通りです:
- オペレーティングシステムの可視化: Taniumでは、Linux、Mac、Windowsが混在する環境を運用しているため、オペレーティングシステムごとにギャップを特定することが不可欠でした。 MITRE ATT&CKではすでに各手法とオペレーティングシステムとの対応関係が整理されているため、私たちにとってはこの作業はすでに一部完了していたことになります。 私たちが確認すべきだったのは、マッピングした検出対象に対して、オペレーティングシステムのコンポーネントを確実に捕捉できるかどうかという点だけでした。
- アクション可能性: 当社の検知機能は、すべてが同じように作られているわけではありません。 例えば、アラートの中には、アナリストが直ちに対応できるものもあれば、対応可能になるまでに、さらなる相関分析やデータソースの追加、あるいはアナリストによる介入が必要となるものもあります。 実行可能性を把握することで、優先順位の決定に役立てることができます。
- モジュール式で柔軟性が高い: 新たに開発されたATT&CKの手法や検知技術に合わせて進化できるほど、マッピングに十分な柔軟性が必要でした。
- 「 」コラボレーション: セキュリティチームやTanium内の他のチームがマッピング作業で連携できるよう、繰り返し実施可能なプロセスを構築する必要がありました。
- マッピングを作成します
まずは、他の方々もよく採用している一般的なアプローチ、つまり、迅速に作業を開始し、共同作業を容易にするためにスプレッドシートを使用することから始めました。 現在、共同でのマッピング・イニシアチブが進行中であることから、オペレーティングシステムおよび攻撃者のライフサイクルに沿って、検知の不備を特定するための可視化手法を設計したいと考えました。
このフレームワークは、高レベルのMITRE ATT&CK戦術を直感的にマッピングしており、攻撃者や攻撃者グループが使用するソフトウェアとの関連性や文脈も含まれていることがわかりましたが、このマッピングを可能な限りモジュール化するために、MITREテクニック、検出コンポーネントの一覧、およびこれら2つの間のマッピングを、それぞれ別のシートに分けることにしました。 こうすることで、MITREが攻撃手法を更新したり新しい手法を追加したりした場合、あるいは当社が検知手法を更新・追加した場合でも、調整が必要な箇所は1か所だけで済みます。
MITRE ATT&CKのマッピング例
以下の図 1-4 は、各スプレッドシートをどのように設定したかを示しています。
図1は、スプレッドシート内のMITRE ATT&CKマトリックスシートを示しています。 ここでは、ATT&CKのAPIを使用して各テクニックのCSVファイルを生成し、いくつかの追加情報を加えました。今後、MITREが新しいテクニックを公開した際には、随時更新または追加していく予定です。 このケースでは、手法名、ID、説明、および検出方法や対応する戦術名(情報漏洩、認証情報へのアクセスなど)を含む詳細情報を記載しました。
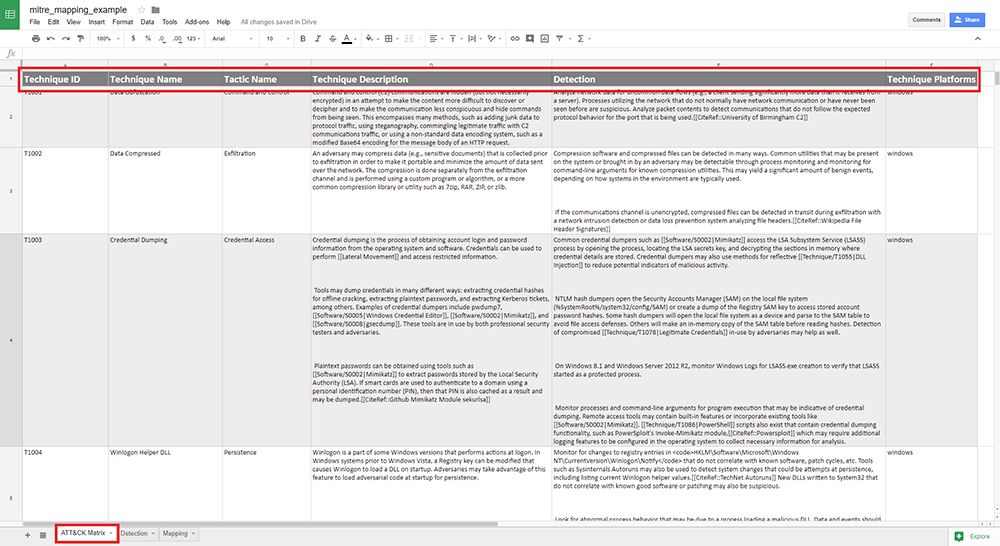
図 2 は、当社の検知テンプレートを示しており、ここでは検知機能を追跡・維持しています。 図1のATT&CKマトリックスと同様に、主要な検出要素を特定するのに役立つフィールド(タイプ、名称、カテゴリ、プラットフォーム、説明)を設けました。 このスクリーンショットからは、実際の検出コンポーネントを伏せてあります。
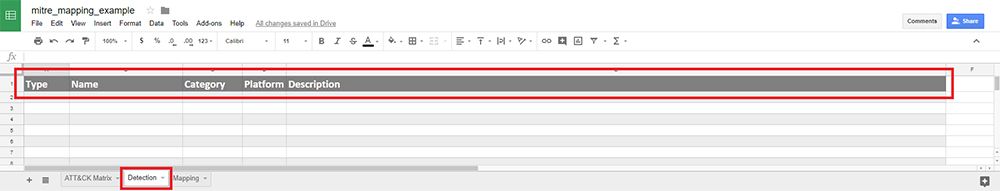
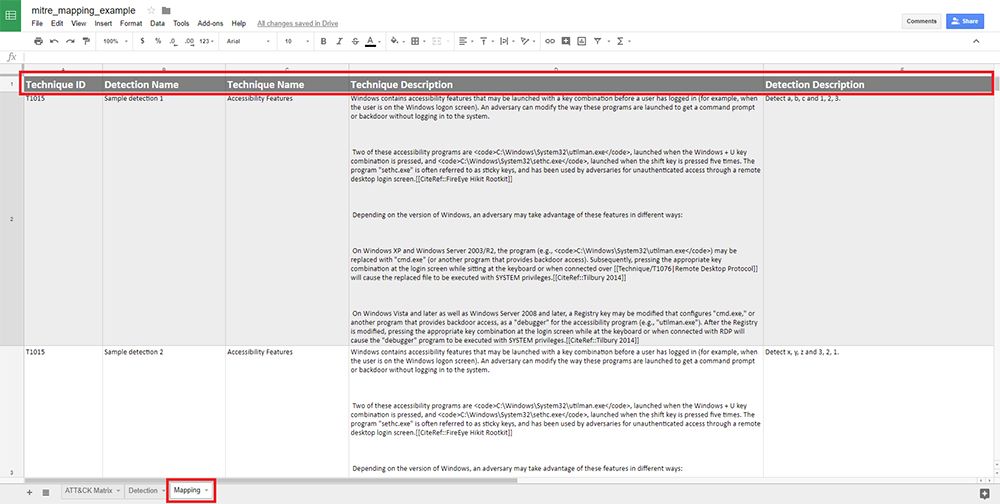
図 3 は、図1のATT&CKマトリックスと図2の検出テンプレートとの対応関係を示しています。 「主キー」として、頻繁に変更されることがないと予想される2つの値、すなわちATT&CKの手法IDと当社の検知名を選択しました。 マッピングに手動で追加するのは、この2つの値だけです。
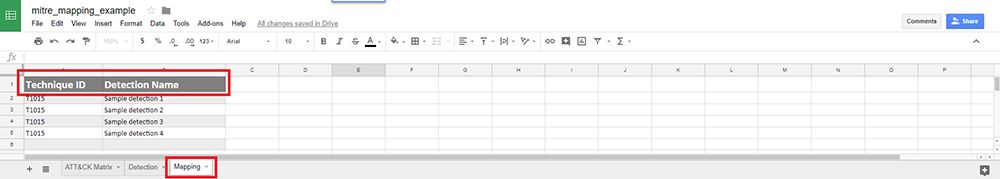
図 4 では、2つの主キーフィールドに基づいて追加の列にデータを入力するために、垂直検索の式をどのように使用したか、またマッピングにさらなるコンテキストを追加する方法について示しています。
- ギャップを特定する
当初は、出現頻度のみに基づいてレポートを作成していました。 これらの報告書は、もちろん全体像を完全に伝えているわけではありませんでしたが、いくつかの潜在的な問題点に私たちの注意を向ける助けとなりました:
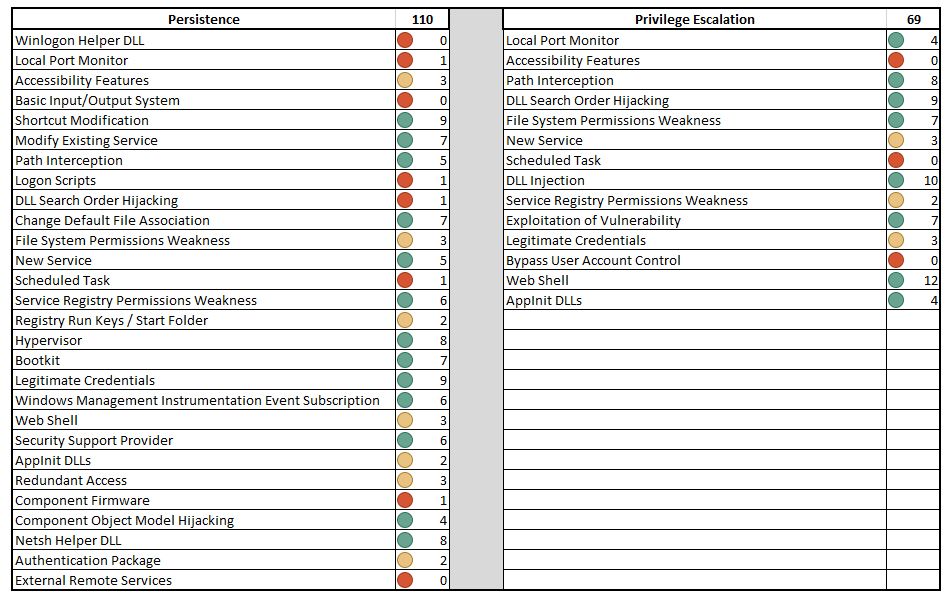
- 戦術ごとの検知: 侵害後の攻撃ライフサイクル全体における検知範囲を推定するため、各戦術のテクニックに対応する検知メカニズムの数を集計しました。
- 検出手法別: より詳細な分析を行うため、各手法ごとの検出カバレッジを推定しました。 戦術による検知とは異なり、これにより、我々の検知能力を定量的に評価するための独自の視点が得られました。 「持続化および権限昇格」という戦術について、戦術別および手法別の件数を示したレポートの例については、以下の図 5 をご覧ください。 注:この例で示されている数値は、ランダムに生成されたものです。
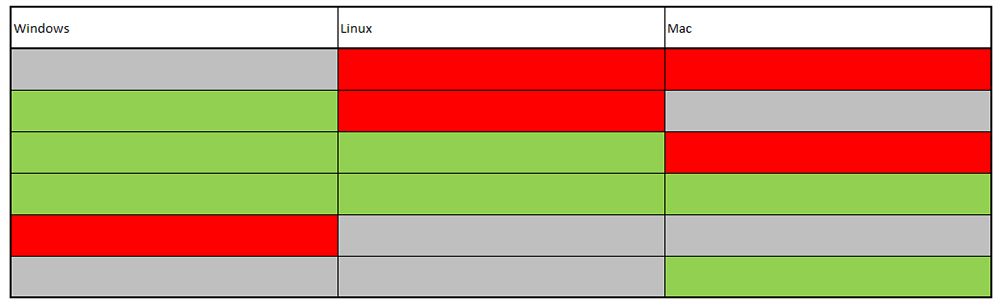
- オペレーティングシステム別の検知状況: Mac、Windows、Linuxの各OSにおける検知状況をさらに区別するため、各OSごとに、戦術や手法に基づいて検知結果をグループ分けしました。 この検出方法により、特定のオペレーティングシステムに対して検出バイアスが著しく偏っている戦術や手法を特定することができました。 オペレーティングシステムごとの検出の不備を特定したレポートの例については、以下の図 6 をご覧ください。
- 優先順位をつけ、成果を測定する
マッピングを追跡するための複雑なシステムについて壮大な構想はありましたが、無理にすべてを網羅しようとはしないよう心がけました。 小さなことから始め、MITRE ATT&CKを検知機能の構築と改善に向けた実践的な「チェックリスト」として活用することで、プロセスを段階的に改善し、投入した時間に対する投資効果を即座に実証することができました。 これらのレポートを活用し、さらに多くのレポートを作成できるようになったことで、リスクに基づいて測定や優先順位付けを行い、評価を付け、必要な工数を見積もり、成果を報告することが可能になります。
また、これらのレポートを活用して進捗状況を可視化し、必要な変更を提言しています。
MITRE ATT&CKフレームワークに基づき、脅威の状況や自組織のセキュリティ態勢について、体系的かつ詳細な概要を把握することで、組織は、先を見据えた強靭なセキュリティ戦略を維持し、防御体制が現在および進化し続けるサイバー脅威に対応できるよう、リソース配分、リスク管理、戦略的計画に関して、より的確な意思決定を行うことができます。
「」 サイバーセキュリティ・インフラセキュリティ庁(CISA)にとって、攻撃者の行動を理解することは、ネットワークやデータを保護するための第一歩となることがよくあります。 ネットワーク防御担当者がサイバー攻撃を検知し、その被害を軽減できるかどうかは、この理解にかかっています。”CISA、「MITRE ATTACK マッピングのベストプラクティス」
得られた教訓:MITRE ATT&CKフレームワークを効果的に活用する方法
MITRE ATT&CKフレームワークは現在も進化を続けているため、これらの教訓をベストプラクティスとして位置づけることには躊躇しています。 その代わりに、私たち自身の経験を共有し、皆様やチームの皆様がこのフレームワークを探求するための指針を提供いたします。
これらの要素と手順を用いて今後の方向性を明確にした上で、MITRE ATT&CKをチェックリストとして活用し、検知能力の向上に戦略的に取り組み始めました。 同時に、一歩引いて現状をより深く理解し、指標の策定やリスクの評価を開始するとともに、MITRE ATT&CKを検知計画や目標に組み込むことを目指しました。
私たちが学んだことは以下の通りです。
まずは基本から始めましょう。御社のセキュリティチームはどのような業務に取り組み、どのような順序で行っているのでしょうか?
Taniumのセキュリティチームは、当社の業務を「運用業務」と「機能強化業務」の2つに分類しています。 運用業務、すなわち日常業務に重点を置いた業務は、障害の修復、セキュリティ運用業務、 のインシデント対応など、比較的短期的なタスクで構成される傾向があります。 機能強化、すなわち構築に重点を置いた作業は、業務遂行能力の向上を目的とした、長期にわたるプロジェクトである傾向があります。
私たちが発見したこと――そしておそらく御社でも同様の状況が起きていると思われますが――は、セキュリティチームが運用上のニーズに対応するために、機能強化プロジェクトの優先順位を下げていたということです。 「事業を継続すること」は直感的に正しいことのように思えましたが、私たちは、効果や効率を高めるような実質的な改善を行わずに、日々の業務をただ繰り返すという無限ループに陥ることを避けたいと考えていました。
検出能力における既知のギャップに伴うリスクを分析することで、当チームは、運用負担を抑えつつ、より価値の高いアラートを特定できることを目指しました。
このマッピングは改善できるでしょうか?
社内で開発した検知機能をMITRE ATT&CKにマッピングすることに焦点を当てることは、私たちにとって出発点として最も理にかなっていました。 しかし、事業を拡大するにつれ、さまざまなツールに含まれる何千もの検出コンポーネントを、 100 以上の手法にマッピングしていることがわかりました。 ほとんどの場合、これは多対多のマッピング関係となります。
当初、このスプレッドシートは手始めとして適したものでしたが、今では扱いが難しくなってきています。 異なるマッピングの数や各寄稿者の間で、マッピングの重複や書式の不統一など、データ品質に関する軽微な問題が見受けられました。 複数のシートを行き来するのは面倒ですし、あるフィールドから別のフィールドへ内容をコピー&ペーストするのに時間を浪費しています。 このデータに基づいて作成したい可視化やレポートのうち、主にリンク関係を示すものについては、スプレッドシートの制約の中で構築・維持するのがより困難になる可能性があります。
[関連記事:貴社のセキュリティ戦略には、サイバーセキュリティ分析が欠けていませんか?]
当社は、地図データの保存および管理能力の向上を図るとともに、データの新たな可視化手法や活用方法についても試行錯誤を重ねてまいりました。 スプレッドシートをモジュール形式で作成していたため、別の媒体でデータを操作したり、扱ったりすることも簡単でした。 各シートをCSVとして保存し、簡単なPythonスクリプトを実行することで、検出結果や手法、マッピングデータをSQLiteデータベースに取り込むことができます。 SQLiteデータベースは、私たちにとってやり取りがしやすく、データの操作も簡単に行えるものでした。もっとも、ある程度のスクリプト作成の経験は必要でしたが。
データがデータベースに格納されたことで、Webアプリケーションのフロントエンドを利用して、データの可視化やデータの切り替え、データ品質の向上や検証を支援し、スクリプト作成のスキルがなくても、マッピングの追加や更新をさらに迅速に行うことができるようになりました。 また、MITRE ATT&CK API と連携することで、アプリケーションが新しい手法やサブ手法を通知し、それらを自動的に取り込むことが可能になります。
成功をどのように測りますか?
指標は、私たちのチームが業務の各要素を評価する上で、極めて重要な役割を果たしています。 アラートの分布、件数、結果(例:真陽性、偽陽性、誤報など)、およびインシデントの検出、優先順位付け、解決にかかる時間など、さまざまな要素を測定しています。
これらの指標は、すでに発生した事象に基づいて問題や傾向を特定し、時間の経過に伴う改善状況を追跡するのに役立ちますが、プログラムの成熟度に関する洞察を提供したり、チームが見落としている可能性のある点を特定したりする助けにはなりません。 検知能力を評価するための適切な基準を設けることで、リスクを綿密に追跡・評価し、最終的には検知能力の向上状況を適切に伝えることができます。
周波数分析以外のカバレッジ測定は、困難であることが判明しています。 初期段階では、脅威の検知能力がほとんど、あるいはまったくなかったMITRE ATT&CKの手法を特定し、優先順位をつけるために、頻度分析を活用しました。
当社の検知機能が拡大するにつれて、MITRE ATT&CKの手法に対応した検知項目も増えていくことになります。 とはいえ、頻度が高いからといって、その手法について徹底的かつ十分に検討したとは限りません。 そこで、我々は現在、各手法の内部で検証を行い、不備を特定するとともに、検出精度の高低を区別するための指標を含め、カバレッジのメカニズムを定量化するための様々な手法の検証を開始しています。
そのフレームワークはうまく機能していますか?
検出機能を設計する際には、テスト用ユースケースも作成します。 これらのテストケースは、検出ルールが作成された際に実行し、その後も定期的に手動で実行しています。 これらのテストケースに加え、レッドチーム演習を実施し、単一の検知を想定した限定的なケースを検証するとともに、検知に成功した攻撃者の行動や、検知に失敗した攻撃者の行動を特定しています。 MITRE ATT&CKを検知フレームワークとして導入したことで、今後は、さまざまなMITRE ATT&CKの手法をシミュレートするためのスクリプトやテストケースの設計に注力することができます。
Taniumプラットフォームの機能を活かすことで、これらのATT&CK評価を自動化し、環境全体に定期的にランダムに実施できるようになり、セキュリティプログラムにおける継続的なテストプロセスの導入を開始することができます。 Cyb3rWard0g 社は、の「ThreatHunter-Playbook」()を活用して、すでに脅威ハンティングにおいて素晴らしいスタートを切っています。同様に、Uber社も、 のサイバー攻撃者シミュレーションツール「Metta」()を活用しています。
どちらのプロジェクトも、MITRE ATT&CKフレームワークに沿った検知ルールの開発とテストを支援するアプローチを採用しており、これらは継続的なテストプログラムの一環として活用できるほか、セキュリティオペレーションセンター(SOC)の成熟度を評価するためにも役立ちます。
その点が解決されたことを受け、このマッピングを、当社が利用している他の検知機能やパートナーソリューションにも拡大することを検討いたしました。
MITRE ATT&CKフレームワークの課題
MITRE ATT&CKフレームワークは、攻撃者の一般的な行動や手法を明らかにする上で重要な役割を果たしていますが、このフレームワークは、PCI DSS、HIPAA、ISO 27001のようなセキュリティ ITコンプライアンス基準 ではなく、また、サイバー衛生に関するベストプラクティスに従うことの代わりとなるものでもない点に留意することが重要です。
MITRE ATT&CKフレームワークをコンプライアンスチェックリストという観点から捉えることは、実際にはセキュリティ戦略全体の有効性を損なう恐れがあります。特に、リストされているすべての手法を軽減しようと試みるあまり、限られたリソースを誤って配分することにつながってしまう場合はなおさらです。 すべてのATT&CKテクニックへの対策を講じることは称賛に値する目標ではありますが、費用対効果の観点からは現実的ではありません。
例えば、 のテクニックID T1012「(レジストリの照会)」を見てみましょう。このテクニックでは、攻撃者がWindowsレジストリを操作して、システム、構成、およびインストールされているソフトウェアに関する情報を収集する可能性があります。 現在、MITRE ATT&CKのウェブサイトには、 T1012について、その数が不明なレジストリキーを照会する可能性のある脅威アクターグループ、マルウェアファミリー、またはユーティリティが 100 以上掲載されています。 参照されている資料の中には、変更される可能性のあるレジストリキーを挙げているものもありますが、多くの資料では、実際に照会される具体的なキー名が明記されていません。
組織では、 のエンドポイント管理ソリューション を利用して、プロセスの実行状況を把握し、reg.exeによる標的型の照会を検出しやすくすることはすでに可能ですが、APIを使用してレジストリキーや値を照会する攻撃者用のツールについてはどうでしょうか? セキュリティチームは、企業内のすべてのWindowsエンドポイントについて、各エンドポイントごとに毎日発生している数千万件ものレジストリクエリを記録すべきでしょうか? データの分析には、帯域幅、ストレージ、および演算時間において、どれほどのコストがかかるでしょうか? では、どのような分析が正しい分析なのでしょうか?
すべての異常値が悪意のあるものではなく、また、頻繁に発生するクエリのすべてが無害であるとは限らないことを踏まえると、 T1012 項目を網羅することの価値は、MITRE ATT&CKフレームワークを、単なる規範的なコンプライアンス要件としてではなく、脅威を理解するための指針として活用することの重要性を裏付けています。また、全体的なセキュリティ対策、取り組み、および技術を改善することで、リストアップされた多くの手法を効果的に軽減するためには、リスク管理アプローチを採用することが重要であることも示しています。
はじめ方
MITRE ATT&CKフレームワークは、柔軟性があり、実用的なものであり、また、当チームの行動重視の検知戦略と合致していることがわかりました。 当社の検知内容とMITRE ATT&CKフレームワークを対応付けるプロセスを構築することで、今後の発展に向けた強固な基盤を築くことができました。 メンテナンス段階に到達するまでには、まだ初期のマッピング作業が山積みですが、基本的なレポート機能だけでも、すでに投資に見合う成果が得られています。 マッピングの進化に伴い、より多くの疑問に対応し、活用事例を拡大するため、さらに多くのレポートを作成してまいります。
この最新かつ進化し続けるフレームワークを適用することで、脅威検知能力の向上について多くのことを学びました。私たちの知見が、皆様のサイバーセキュリティ上のニーズを満たす一助となれば幸いです。
Taniumを活用してMITRE ATT&CKフレームワーク( )を導入することで、組織は攻撃者の行動をより深く理解し、脅威の優先順位付けを行い、エンドポイントの脆弱性を効果的に是正することで最適な対策を実施し、セキュリティ態勢を強化することができます。
Taniumは、数百万台に及ぶ エンドポイントデバイス を、かつてないほどのスピード、スケール、そして簡便さで、わずか数秒のうちに保護、制御、管理するという独自の機能を提供します。 セキュリティおよびIT運用チームは、エンドポイントの状態に関する完全かつリアルタイムのデータを常に把握できるようになり、現代の脅威に対してより効果的に防御するとともに、新たなレベルのコスト効率を実現できるようになりました。
これまで解決が困難だった のエンドポイントセキュリティ上の課題を、組織が解決できるよう支援するという当社のビジョンについて、 の自律型エンドポイント管理(AEM)を通じて、 をご覧ください。
によるMITRE ATT&CKフレームワークに関するさらなる洞察 プライスウォーターハウスクーパース(PwC)
当社は長年にわたり、PwCのパートナー各社と緊密に連携し、お客様向けのエンドポイント検出・対応(EDR)サービスの構築に取り組んでまいりました。 PwCはまた、MITRE ATT&CKフレームワークの適用に関する詳細情報や、 において、Tanium Signal を活用して検知能力を強化した事例について、強固なEDR体制を構築する上でのオーケストレーションの重要性を解説しています。

