ブログ
Tanium Atlas:1 オペレータで プラットフォームのすべてを活用
Tanium Atlasは、すべての商用および米国政府クラウドのお客様に提供されています。 AIによる脅威が広がる状況下で、実務を担うオペレーターにとって何が変わるのか。そして、なぜ今回は自分自身でこれを書きたいと思ったのか、その理由をお話しします。
ブログ
業界ニュース、ソートリーダーシップ、発表など、Taniumの最新情報をご覧ください。
ITセキュリティおよび運用に関する最新のソートリーダーシップ、業界ニュース、ベストプラクティスを含むTaniumのダイジェストを、メールで直接お届けします。
今回の「サイバーセキュリティ啓発月間」に、Taniumから、現代のサイバー脅威に対抗するために、セキュリティチームにとってサイバー脅威ハンティングがなぜ不可欠な要件となるのか、その理由をご確認ください。
PHPが php2shell の修正プログラムをリリースしてから約8時間後、Taniumがどのようにしてすべての Tanium Cloud テナントに、全環境にわたるPHPのインベントリを導入したかについてご紹介します。
Taniumが、他のソフトウェアに潜んでいたバグを、全環境にわたる解決策へと転換した経緯、および脆弱性の影響範囲が拡大してからわずか1日以内に、検証済みのTanium Atlasによるハンティングと、ラボで実証された検知ガイダンスを提供した方法についてご紹介します。
タニウムを"試せる"を用意しました。初期費用 0円。最大6ヶ月、タニウムを無償提供いたします。 27年間、誰も見つけられなかった脆弱性を、最先端のフロンティアAIはわずか数時間で発見しました。攻撃の「量・速度・担い手」が一変し、日本政府や大手金融機関も備えを始めています。「年に数回パッチを当てる」運用では、もう間に合いません。 いま必要なのは、全端末を継続的に可視化し、是正し続ける運用への転換です。Taniumはその移行を、初期費用0円・最大6ヶ月無償で支援します。
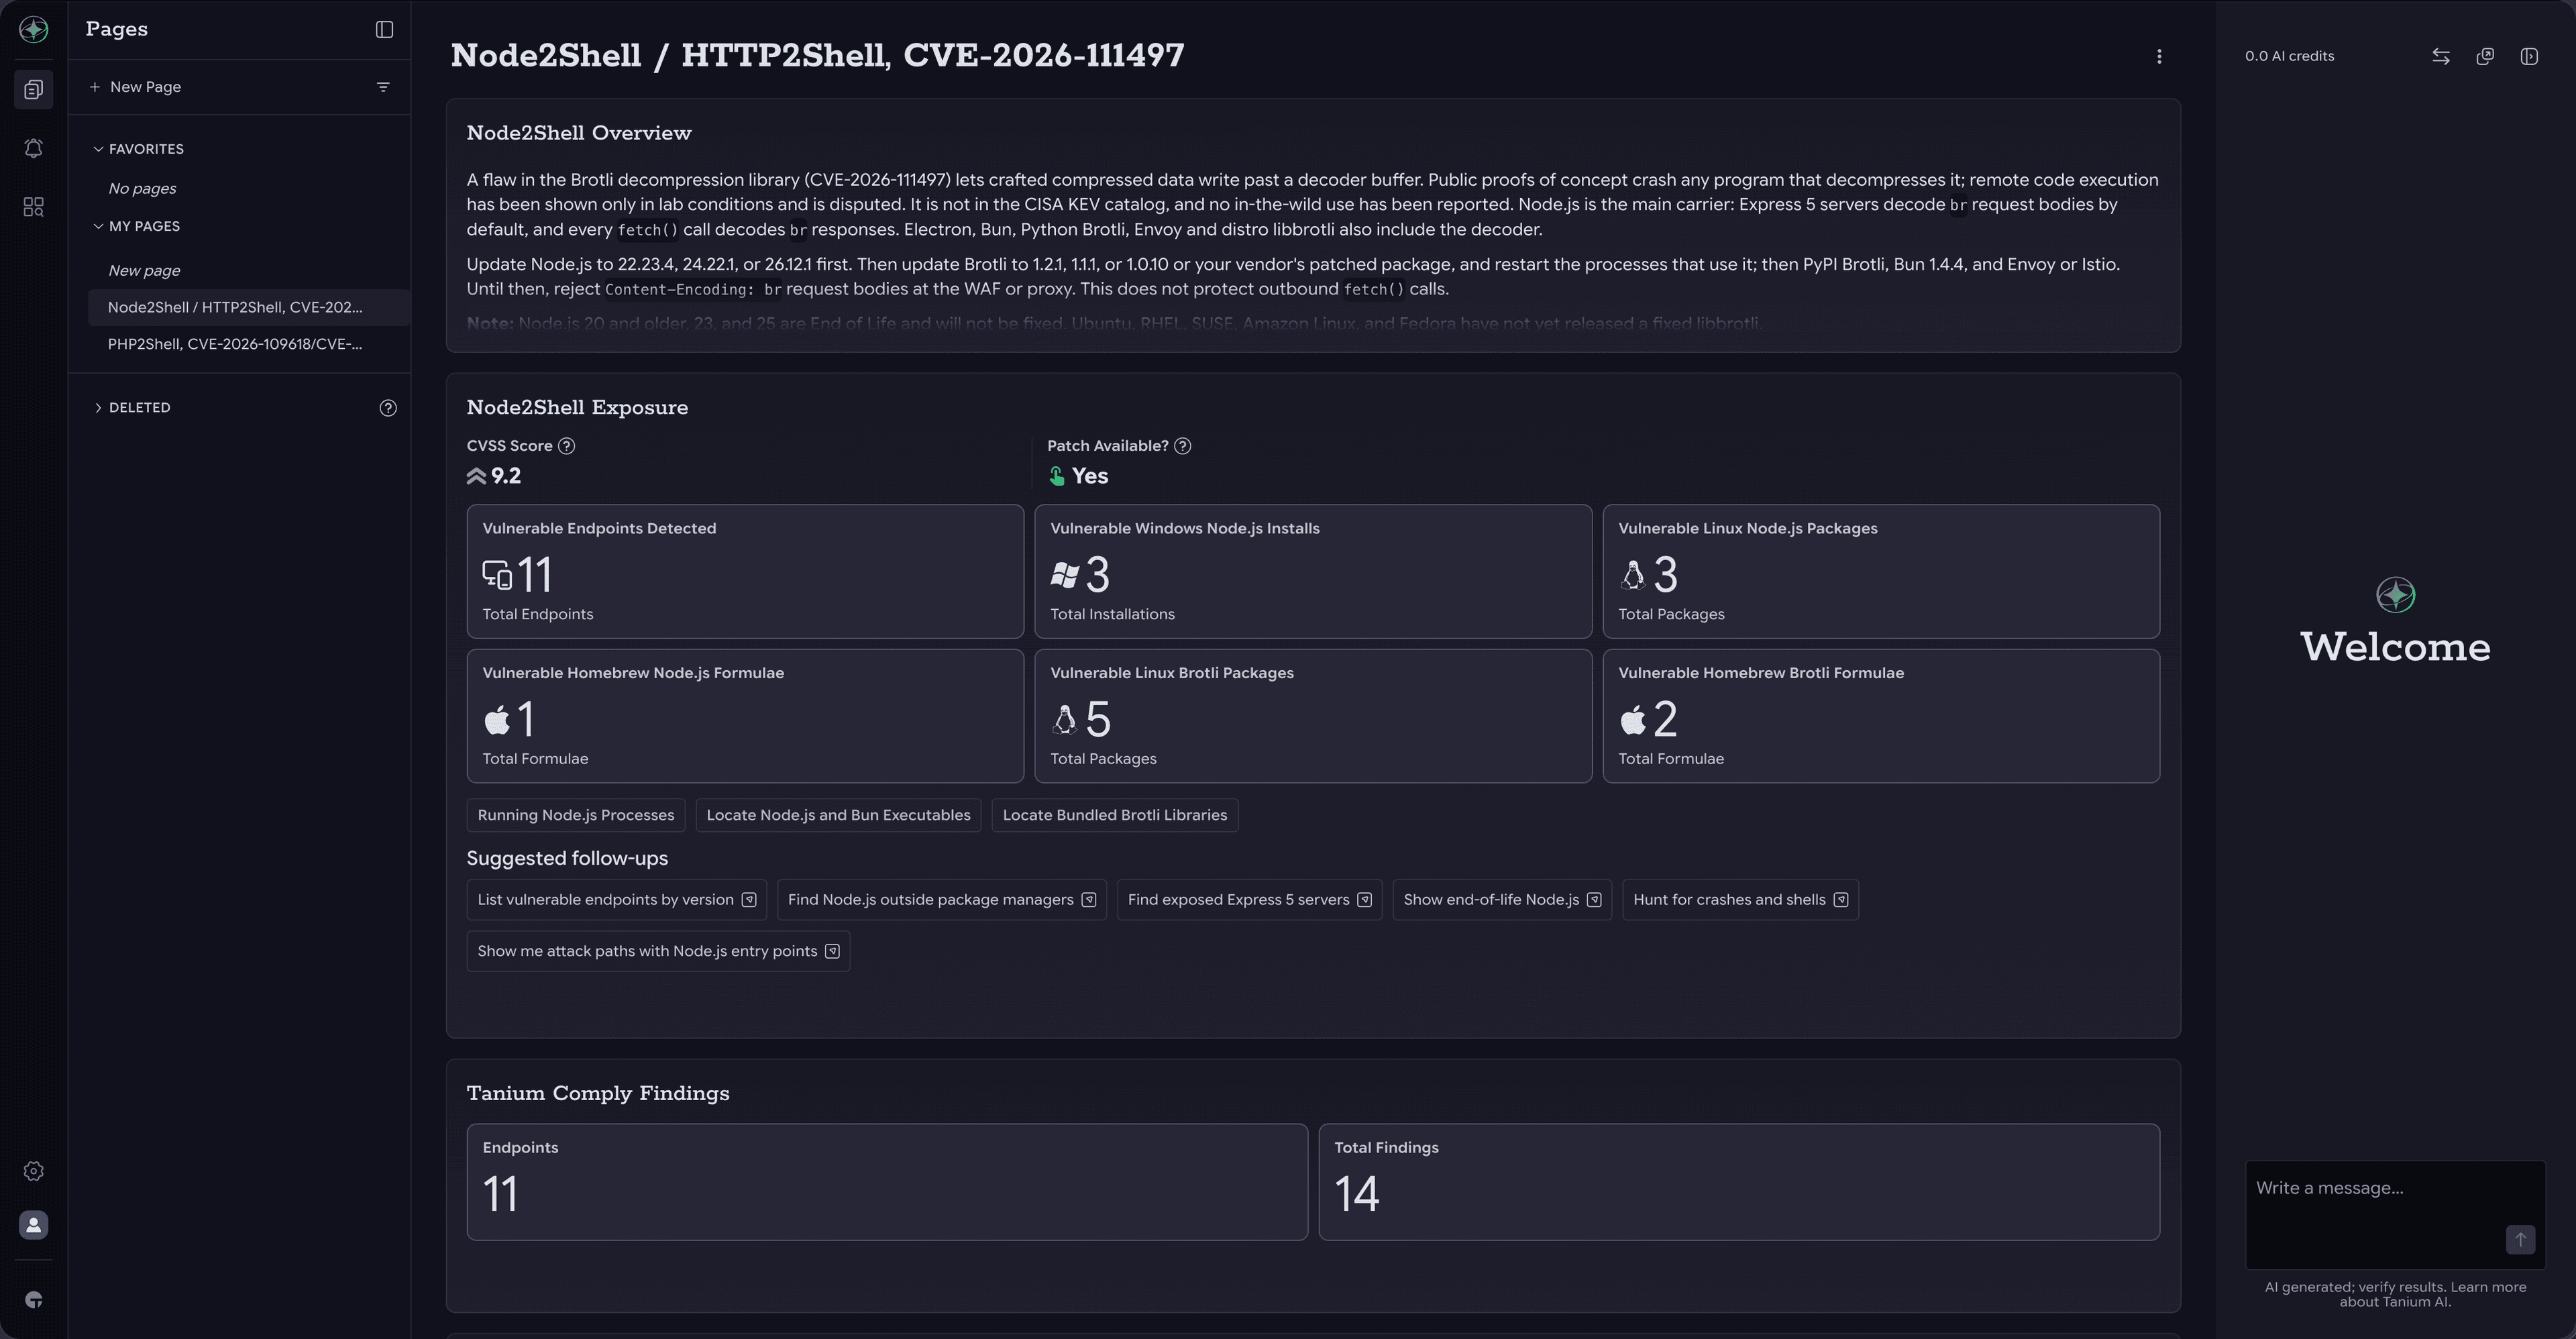
GoogleのBrotliデコーダーに存在する重大な脆弱性(CVSS 9.2)により、遠隔の攻撃者が、Brotliデータを解凍するアプリをクラッシュさせたり、乗っ取ったりする可能性があります。 今すぐNode.js、PythonのBrotli、およびBunを更新してください。
8つのeMudhra中間CAの秘密鍵は、それぞれの公開証明書から算出することができます。 ブラウザは更新されるとそれらをブロックしますが、その他のほとんどのソフトウェアでは、信頼ストアの更新が必要となります。
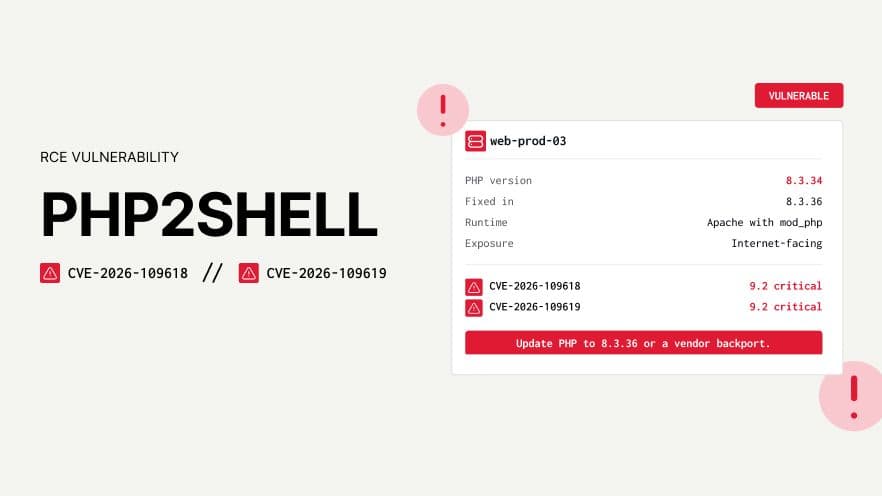
PHP コアに存在する 2 つの重大な脆弱性(CVSS 9.2)により、認証されていない攻撃者が、細工された Web リクエストを用いてコードを実行できてしまいます。 今すぐバージョン 8.5.12、 8.4.27、 8.3.36 、または8.2.35 にアップデートしてください。
つまり、スーパーコンピュータはワークステーションへと変わりつつあり、ワークステーションはIT部門がこれまで管理する必要のなかったものになりつつあるということです。
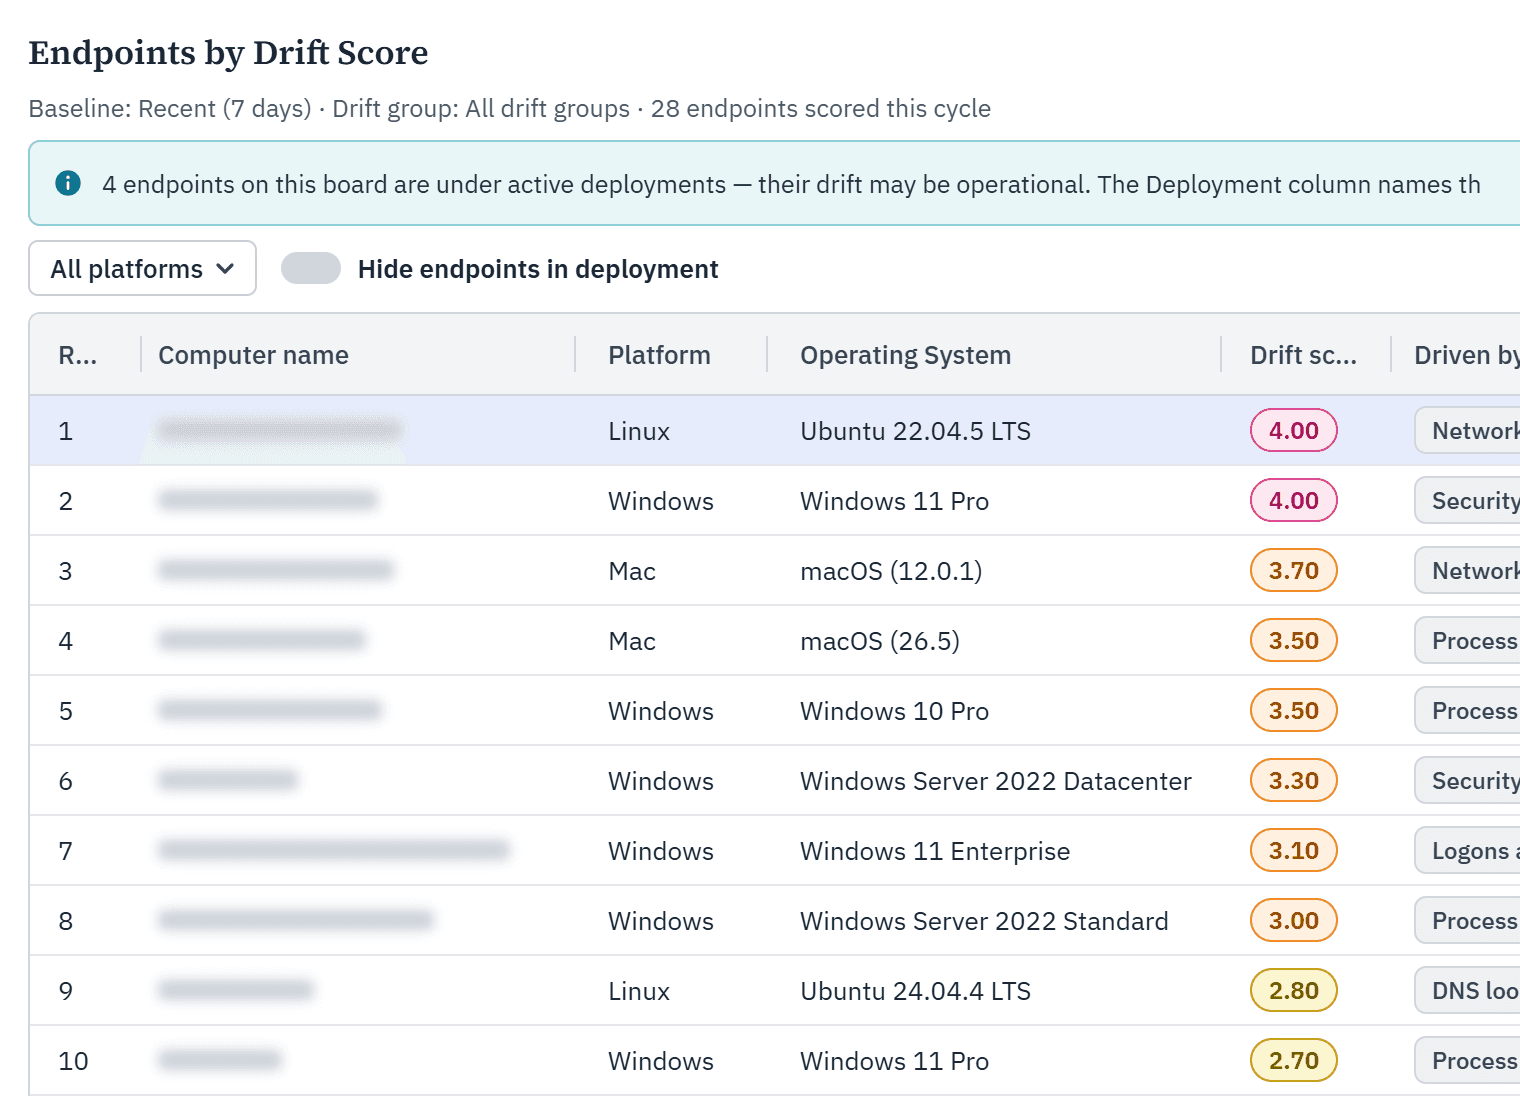
盗まれたログイン情報や、ご自身の管理ツールを利用する攻撃者であっても、ルールが1つたりとも発動することはありません。Endpoint Driftは、マシンが通常とは異なる動作をし始めた場合に、それを検知します。
ユーザーごとのGUIDやプロファイルパスによって各行が唯一無二のものになってしまうと、スタッキングは機能しなくなります。
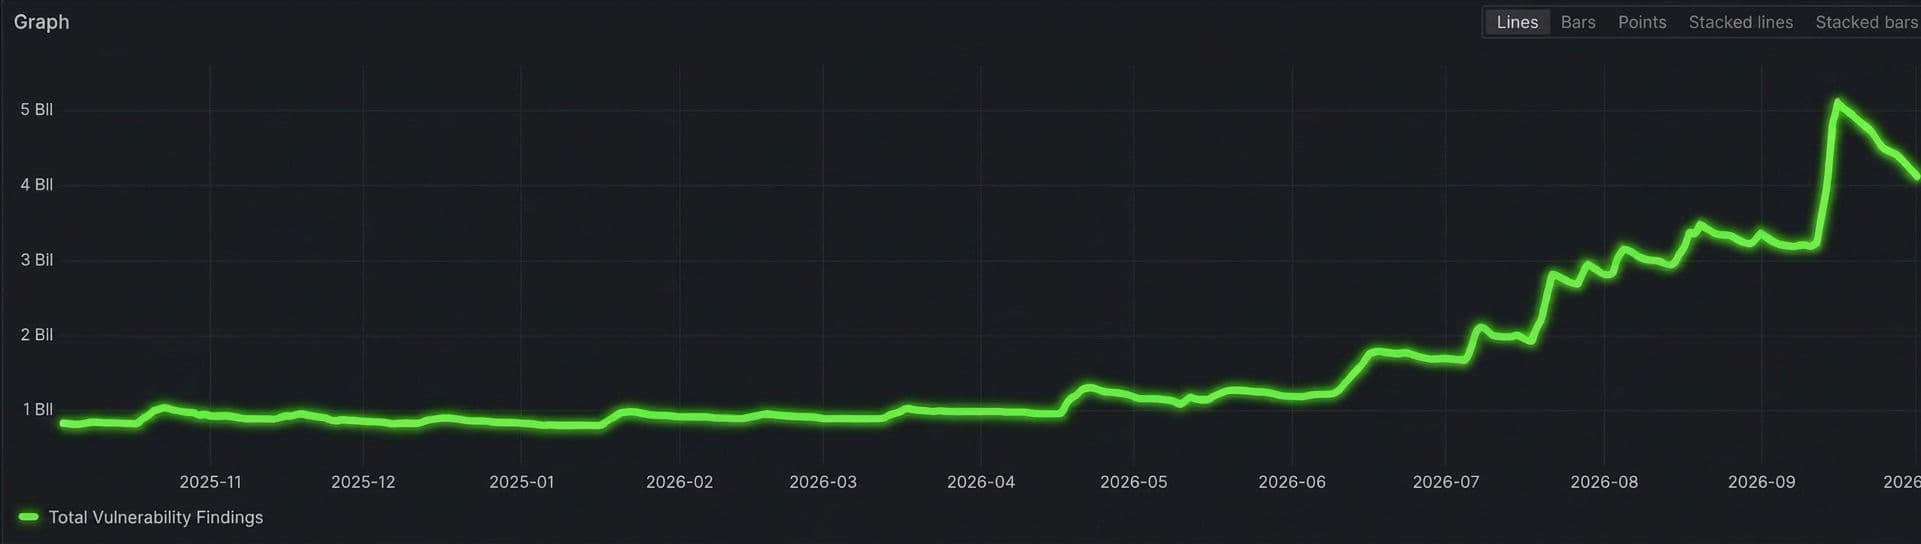
Daily vulnerability findings across Tanium customer environments jumped from around 1 billion before mid-2026年6月 to as high as 6 billion in September. 急増の原因と、その対応方法をご紹介します。
Tanium Atlas 用の Service Graph Connector は、ServiceNow Store で一般提供が開始されており、デルタ同期機能を活用して CMDB を常に最新の状態に保ちます。