過去 12 ヶ月の間に、4社に1社がサプライチェーン攻撃の被害に遭っており、IT専門家たちは、2022ヶ月目になっても状況が改善しないのではないかと懸念しています。
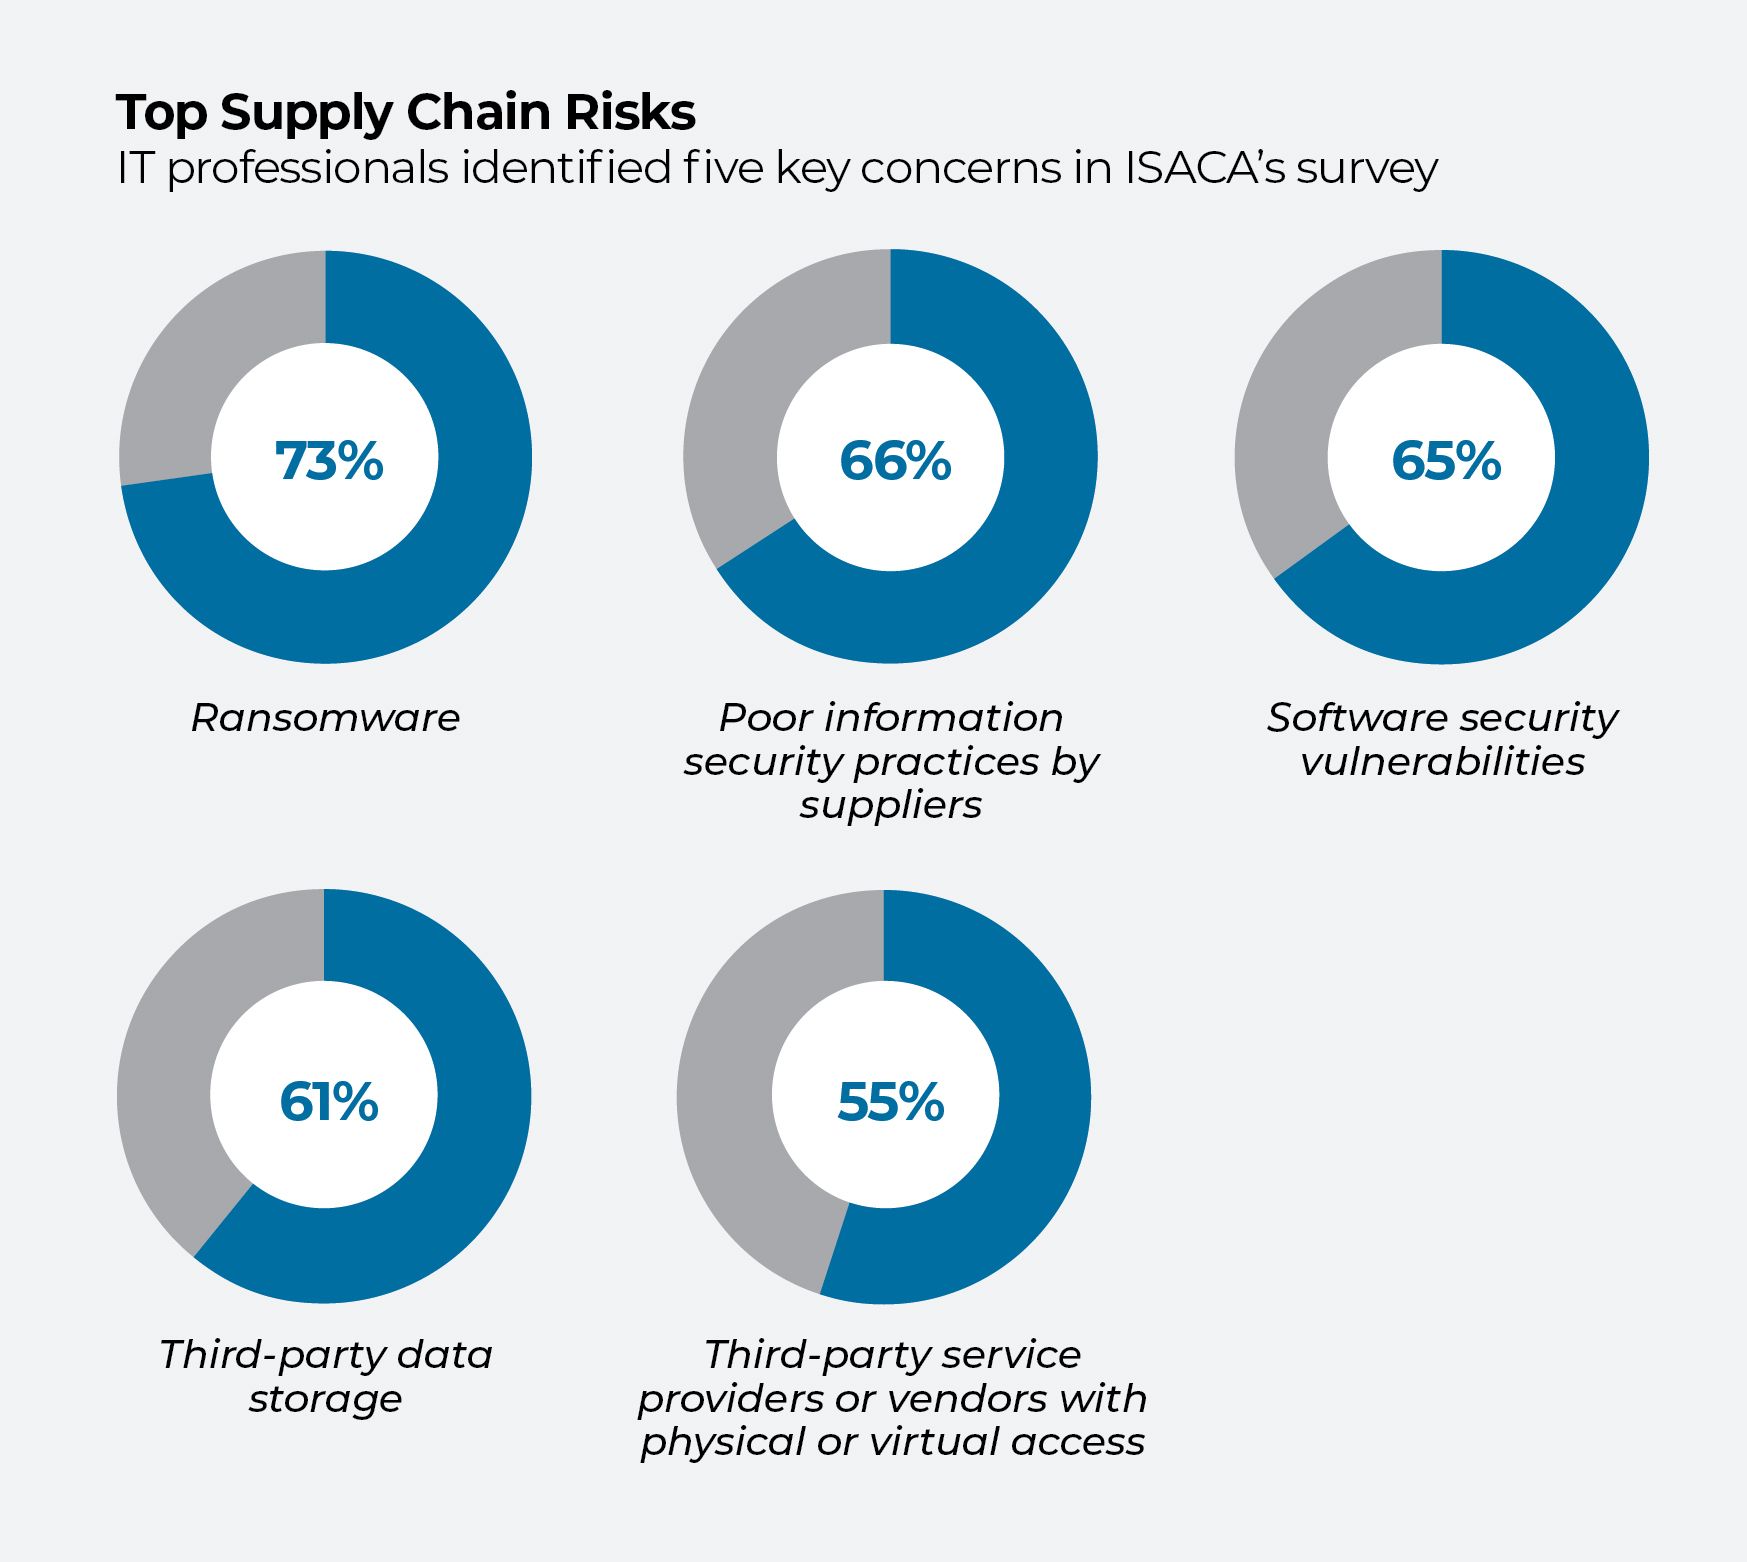
この厳しい見通しは、情報システム監査・統制協会(ISACA)が世界中の 1,300 名以上のIT専門家を対象に実施し、新たに発表された「」調査( )によるものです。 調査対象者の半数以上が、 のサプライチェーンに対するサイバー攻撃 の件数が、今年は横ばいになるか、あるいは悪化するだろうと予想していると回答しました。
調査対象者のうち、 39%が、サイバー攻撃に備えてサプライヤーと のインシデント対応計画 を策定していないと回答し、53%が、プロバイダーに対して の脆弱性スキャン や侵入テストを実施していないと回答しました。 全体として、 84%が、自組織のサプライチェーンにはより適切なガバナンスが必要だと回答しました。
業界のベテランであり、ISACAの理事長を歴任し、シマンテックの元CTOでもあるロブ・クライド氏は、この調査の結果について「少々憂慮すべきものだ」と述べました。 朗報としては、『 2020年12月』で最初に報じられたSolarWindsへのハッキング事件や、パンデミックに伴うリモートワークの増加を契機に、企業がサプライチェーンのセキュリティにより一層注目し始めていることです。
その利点として、「大半の大規模組織にはCISOが配置されています」とクライド氏は述べています。 「実際、ほとんどの取締役会ではサイバーセキュリティについて定期的に協議が行われていますが、5、6年前にはそのようなことはなかったのです。」
企業が直面しているサイバー犯罪
課題となっているのは、個人のハッカー、組織犯罪グループ、そして高度な能力を持つ国家が、しばしば並行して活動しているという点です。 SolarWindsの に対するサイバー攻撃( )は、ロシアの諜報機関の支援を受けたハッカーによるものとされています。彼らは、顧客のネットワークを監視するためのコードの定期的な更新に、悪意のあるソフトウェアを仕込むことに成功しました。 この攻撃の影響を受けた可能性があるのは、推定 18,000 社の企業および政府機関です。
「私たちが暮らすこの世界では、実際には攻撃者の方がはるかに楽な立場にあります。[彼らは]侵入経路を一つ見つけるだけでよいのです。」ISACAの元理事長、ロブ・クライド氏
クライド氏によると、豊富なリソースを背景に、悪意のある攻撃者は、企業のサプライチェーンの深部に潜り込む手法において、これまで以上に独創的になっているとのことです。 彼らは、すでにソフトウェア会社に勤務している開発者を勧誘して悪意のあるコードを仕込ませたり、あるいは自社のハッカーをその会社に採用させようと試みたりすることがあります。 同社の研究所では、市場に出回っているあらゆる最先端のサイバーセキュリティ製品に対して、テスト攻撃を実施することができます。
「私たちが暮らすこの世界では、攻撃者にとっては実際にははるかに簡単になっています。[彼らは]侵入経路を一つ見つけるだけでよいのです」とクライド氏は述べています。 一方、サイバーセキュリティの専門家は、誰かが悪用しうるあらゆる可能性に常に注意を払い、それらをすべて未然に防ぐ方法を考案しなければなりません。
パンデミック中にリモートワークが急増したことで( )、この業務はさらに複雑化しました( )。これにより、社外から企業のネットワークに接続されるデバイスの数が大幅に増加しました。 パンデミックにより、堅牢なファイアウォールがあれば企業を守ることができるという考え方は、もはや通用しなくなりました。
防御体制の強化
の基本的なサイバー衛生対策—これには、 によるエンドポイントのインベントリ管理、 によるパフォーマンス監視、および によるパッチ適用 と による構成管理—が含まれており、高いレベルのセキュリティを実現します。 こうした背景から、米国国立標準技術研究所(NIST)は、サプライチェーン攻撃から企業を保護するための指針として、 の改訂版「 」を、2022年5月 にて公表しました。 バイデン大統領のサイバーセキュリティに関する大統領令「 」( )を具現化するための手段として、この326 ページにわたる具体的な提言が、かねてより待ち望まれていました。 これらでは、ソフトウェアや製品の開発における外国による支配の評価から、外部のITサービスプロバイダーの利用に伴うリスクに至るまで、サプライチェーンのリスクに関するシナリオや緊急時対応計画を詳細に説明しています。
「これは、ハイハイから歩き、そして走りへとステップアップできる包括的なツールであり、すぐに実践に移すことができます。」ジョン・ボイエンズ氏(NIST、調査の共著者)
「サプライチェーンのサイバーセキュリティ管理は、今後も継続して必要とされる課題です」と、同報告書の執筆者の一人であるNISTのジョン・ボイエンズ氏は、 のインタビュー( )で、のBleeping Computer()に対し述べました。 「もし貴社の代理店や組織がまだ着手していないのであれば、これは『這う』段階から『歩く』段階、そして『走る』段階へと導いてくれる包括的なツールであり、すぐにその実現を支援することができます。」 NISTによると、サイバー衛生とは、結局のところ信頼と確信に尽きるそうです。 組織は、自らが購入・使用しているものが信頼できるものであるという確信をより強固に持つ必要があります。
[Read also: Cyber Hygiene 101]
ISACAは報告書の中で、IT専門家が組織をサプライチェーン攻撃から守るために講じることができる、さらなる5つの対策を提示しました:
- のサプライヤーとその能力を洗い出し、各サプライヤーが
の事業運営にとってどれほど重要であるかを示す
のリスク分類を含めます。 - のサプライヤーに対し、提供する製品およびサービスに含まれるオープンソースコンポーネントの開示を義務付けること。
- を実施し、主要なサードパーティに対する脅威および脆弱性分析を行い、想定されるセキュリティリスクとその潜在的な影響を特定します。
- サプライヤーとの契約には、 のセキュリティに関する期待事項および要件を盛り込んでください。
- 主要な第三者について、 に基づく実証的な審査を実施します。
クライド氏によると、主要なサプライヤーに関しては、この最後の提案が不可欠だとのことです。 多くの場合、企業は単にサプライヤーに対して、ソフトウェアのセキュリティに関するアンケートを送付し、開発者が の二要素認証を利用しているかどうか、エンドポイントを でどのように保護しているか、またどのようなセキュリティテストを実施したかなどを尋ねています。
クライド氏によれば、基本的にはサプライヤーの言葉を鵜呑みにすることになりますが、それだけでは不十分だとのことです。 もし、あるサプライヤーのソフトウェアが自社のシステムの大部分に導入されていたり、最も重要なデータへのアクセス権を持っていたり、あるいはハッキングされた場合に業務に重大な影響を及ぼす可能性がある場合は、そのサプライヤーをさらに綿密に精査する必要があります。
[関連記事:サプライチェーンのセキュリティ確保は困難ですが、理想的な姿とはどのようなものでしょうか?]
「監査報告書を見たいのですが」とクライド氏は言いますが、ISACAの調査によると、監査評価を実施しているのは経営幹部のわずか 56%に過ぎません。 クライド氏によると、主要なサプライヤーの場合は、その「健全性報告書」のデモンストレーションを依頼することも可能だとのことです。これには、サプライヤーが実際に自社のソフトウェアを特定のテストにかけているという証拠も含まれるとのことです。
あるサプライヤーにとって、貴社からの発注量が少ない場合、そのサプライヤーは監査報告書や試験の実施に時間や費用をかけることを躊躇する可能性があります。 「しかし、その会社に多額の費用を支払っているのであれば、自社で監査人を派遣することも検討してもよいでしょう」とクライド氏は言います。
サプライチェーン全体を通じて何らかの多要素認証を導入しないことには、本当に「言い訳の余地はない」と彼は述べています。 クライド氏は、ウェブ隔離(ブラウザ隔離とも呼ばれます)の「大のファン」です。これは、インターネットの閲覧をエンドポイントデバイスから分離することで、マルウェアから保護する技術を指します。 また、彼は、
から承認されていないソフトウェアがダウンロードされるのを防ぐ「信頼済みアプリ」ツールも推奨しています。
[関連記事:世界的な大手企業カミンズがサイバー衛生管理をどのように取り入れているか]
サプライチェーンへのハッキングに対する企業の最善の防御策は、経営陣の支援を得て、IT担当者が第三者に対する必要なセキュリティ評価を実施するためのリソースを確保することです。
組織がセキュリティ評価や外部監査を行う際は、経営陣は、スタッフが
のサプライチェーンを評価したかどうかを常に確認すべきです。
このような厳しい質問を確実に投げかけることが、
との戦いの半分を占めます。 効果的な弁護の残りの部分は、それらに的確に答えることにあります。