デバイスの脆弱性管理とは、組織内のネットワークデバイスやソフトウェアにおける脆弱性を特定し、優先順位を付け、解決し、報告するプロセスを指します。 悪意のある攻撃者は、脆弱性を悪用してデータやその他の組織のリソースに不正にアクセスし、甚大な被害をもたらす可能性があります。
According to the Ponemon Institute’s “Cost of a Data Breach Report 2021,” the average cost of a data breach in the U.S. is $9.05 million. の調査によると、 という数値がこれほど高いのは、標的となった企業が情報漏洩に気付いた時点では、すでに甚大な被害が生じているためです。 同報告書によると、組織が情報漏洩を検知し、その拡散を食い止めるまでに、平均で 287 日を要することが明らかになりました。
デバイスの脆弱性管理は、セキュリティ上の脆弱性が悪用される前に、それらを発見し、対策を講じる手段となります。 実際には、専用のツールを用いて組織内のデバイスを自動的に監視し、サイバー攻撃の標的となる可能性のあるシステム設定上の問題を検出して解決します。
しかし、それは単なる設定の再構成や、 のパッチ管理 にとどまりません。 本質的に、デバイスの脆弱性管理とは、新たな脆弱性が日々発見されていることを理解し、その発見と是正が継続的なプロセスでなければならないという、組織としての先を見据えた考え方です。
サイバーセキュリティ攻撃の脅威の高まりや、 健康保険の携行性と責任に関する法律(HIPAA)、ペイメント・カード・インダストリー・データ・セキュリティ・スタンダード(PCI DSS)、一般データ保護規則(GDPR)など、 規制の増加に伴い、デバイスの脆弱性管理はあらゆる組織にとって極めて重要となっています。
一部の規制では四半期ごとの脆弱性スキャンが義務付けられていますが、今日の激化する脅威の状況においては、もはやそれだけでは不十分です。 攻撃対象領域を縮小し、脅威を軽減するには、デバイスの脆弱性をリアルタイムで可視化し、迅速な是正措置を可能にする継続的な取り組みが必要です。
デバイスの脆弱性とは何でしょうか?
デバイスの脆弱性とは、デバイスのコードベースにおけるエラーや設定ミスのことであり、これが悪用されることで、デバイス内のデータや、そのデバイスが接続されているネットワークが侵害される可能性があります。 攻撃者は、デバイスの脆弱性を悪用して、ユーザー権限を昇格させたり、サービス拒否(DoS)攻撃や ランサムウェア 攻撃を仕掛けたり、その他さまざまな被害を引き起こしたりすることが可能です。 たとえ積極的に標的にされていなくても、デバイスの脆弱性が原因で、意図しないデータの露出や漏洩が生じることがよくあります。
「たとえ積極的に標的にされていなくても、デバイスの脆弱性が原因で、意図しないデータの露出や漏洩が生じることがよくあります。」
多くの組織では、脅威が発生するまで、デバイスの脆弱性に気づいていません。 その時点で、彼らは感染拡大を食い止め、被害を最小限に抑えるために、対応策を講じるしかありません。 非営利団体である (MITRE Corporation )は、組織が「公に開示されたサイバーセキュリティの脆弱性を積極的に特定、定義、およびカタログ化」できるよう支援することを目的として、のCommon Vulnerabilities and Exposures(CVE) プログラムを立ち上げました。
CVEプログラムには、数十万件の脆弱性レコードが収録されています。 MITREは既知の脆弱性を一覧化し、それぞれにIDを割り当てています。 IDには、脆弱性が特定された年が記載され、その後に、例えば「 number—CVE-2022-23728」といった参照番号が続きます。 時折、セキュリティの脆弱性には、その発見者やメディアによって名前が付けられ、それがCVE番号と置き換え可能になることもあります。 たとえば、BlueKeepは CVE-2019-0708と同じ脆弱性です。 一部の脆弱性には、複数のCVEが割り当てられている場合もあります。
各CVEレコードには、脆弱性の説明、 のNational Vulnerability Database(NVD) にある詳細エントリへのリンク、および追加情報への参照リンクが含まれています。 各脆弱性について、 の共通脆弱性評価システム(CVSS) を用いて、リスクの深刻度が算出されます。 このスコアは、 0 (重症ではない)から10 (危篤)までの範囲となります。 CVEレコードは、脆弱性に関する知見が深まったり、その脆弱性を悪用する新たな手法が発見されたりすると、随時更新されます。 新たな情報によって、その重症度スコアが上昇したり低下したりすることがあります。
[サイバーリスクスコアとは何ですか?また、なぜそれが重要なのでしょうか?]
デバイスの脆弱性管理では、組織の環境をスキャンし、これらのCVEが存在するかどうかを確認します。 たとえば、Adobe 7.3.12の脆弱性に対してCVEが作成された場合、その情報を のデバイス脆弱性スキャンツール( )に取り込むことで、組織内のエンドポイントにおいて当該バージョンのAdobeおよびそれ以前のバージョンを検索し、各インスタンスを特定して是正措置を講じることができます。
脆弱性管理プロセスの3つのステップは何ですか?
脆弱性管理「 」は、以下の3つのステップで構成されています:
- 識別。 「脆弱性スキャナー」と呼ばれる自動化された脆弱性検査ツールを使用して、エンドポイント全体に存在するすべての脆弱性を特定してください。このツールは、セキュリティ上のリスクをもたらす設定ミスやコーディング上のエラーを探し出します。 このスキャナーは、 のOpen Vulnerability and Assessment Language(OVAL) のようなプロトコルを使用して、デバイスの設定情報やその他のシステムの詳細をエンコードし、CVEプログラムなどの既知の脆弱性データベースと照合します。 スキャナーは、検出した脆弱性をすべて記録するため、それらを評価し、優先順位を付けることができます。 数週間ではなく、せいぜい数時間から数日前の結果を得るためには、広範囲かつ頻繁にスキャンを行うことが極めて重要です。
- 評価。 デバイス上の脆弱性を特定したら、それらが組織にもたらすリスクを評価する必要があります。 脆弱性の深刻度スコアは、その脆弱性がもたらす脅威を判断する上で重要な要素ですが、それ以外にも、その脆弱性がどれほど容易に悪用される可能性があるか、あるいは悪用コードがすでに存在するかといった現実的な要因や、脆弱性が悪用された場合のビジネスへの潜在的な影響やコスト、さらに悪用の発生確率や影響を軽減できるセキュリティ対策が整備されているかといった点も考慮する必要があります。 検討すべきその他の要素としては、脆弱性がどこで発見されたかという点も挙げられます。 CEOのノートパソコンの設定ミスは、派遣社員のノートパソコンにおける同じ脆弱性よりも、おそらくより深刻な問題となるでしょう。 これらの点を総合的に考慮することで、各脆弱性に対するリスクスコアの割り当てに役立つはずです。
[ほとんどのRBVMプログラムが実行段階で停滞してしまう理由と、リスクスコアリングと是正措置の間に生じる乖離を説明するインフラの課題について学びましょう]
- 修復。 お使いのデバイス上の脆弱性を特定し、評価した後は、次に、それらの優先順位をどのように付け、どのように対処するかを決定する必要があります。 各脆弱性に割り当てたリスクスコアは、重要度に応じて脆弱性を分類するのに役立つはずです。また、脆弱性スキャナーは解決策を提案することがよくありますが、その際は常にセキュリティチームやITチームからの意見と照らし合わせて検討する必要があります。 一般的に、脆弱性に対処するための戦略は3つあります。 修正とは、脆弱性を含むコードにパッチを当てたり修正を加えたりして、悪用を防ぐことを指します。 緩和策とは、脆弱性の発生可能性や影響を防ぐための措置であり、通常は是正措置が講じられるまでの間、一時的に実施されるものです。 また、脆弱性の修正にかかるコストが、悪用された場合の影響
よりも大きい場合は、何もしないという選択肢もあります。
これらの手順が完了したら、新たな脆弱性が生じていないことを確認するために、これらの手順を繰り返すことが重要です。 このように、脆弱性管理は継続的なプロセスです。
[脆弱性管理と脅威主導型脆弱性管理の違い、そして、単に欠陥を見つけるだけでなく、実際のリスクを低減するためには、実世界の脅威インテリジェンスを統合することがなぜ不可欠なのかについて探ってみましょう]
ネットワークベースのスキャンとエージェントベースのスキャンを比較した場合、それぞれのメリットとデメリットは何でしょうか?
ネットワークベースのスキャンもエージェントベースのスキャンも、デバイスの脆弱性を特定する上で効果的ですが、両者には違いがあり、その違いを踏まえることで、組織にとってどちらが最適かを判断する一助となるでしょう。
「リモート勤務の従業員が多い組織では、エージェントベースのスキャンが好まれることがよくあります。これにより、社内ネットワーク外のデバイスからもデータを収集できるからです。」
エージェントベースの脆弱性スキャンを行うには、検査対象となる各デバイスにソフトウェアパッケージ(「エージェント」と呼ばれるもの)をインストールする必要があります。 各エージェントは、ホストマシンからセキュリティに関連するデータを収集し、それを収集サーバーに送信します。 このようにして、インフラストラクチャ全体からのデバイスデータが収集・統合され、分析を容易にするための全体像が提供されます。
エージェントベースのスキャンには、いくつかの利点があります:
- 分散環境に最適です。 リモート勤務の従業員が多い組織――これは近年増加傾向にある傾向ですが――では、社外ネットワーク上のデバイスからもデータを収集できるため、エージェントベースのスキャンが好まれることがよくあります。
- 接続が切断されたデバイスも対象となります。 デバイスはネットワークに接続されていない場合でもスキャンが可能であり、インターネット接続が回復すると、エージェントはデータを収集サーバーに送信します。 これにより、スキャンを一時停止
し、接続が切断された際に再開することが可能となり、
出張中の従業員や、Wi-Fi接続が不安定な環境で作業する方々に最適です。 - BYODに対応しています。 個人所有のデバイス を使用して社内ネットワークに接続する従業員が増えるにつれ、セキュリティ上のリスクが高まっています。 エージェントベースのスキャンにより、これらのデバイスを監視し、セキュリティポリシーを適用することができます。
- 資格要件はありません。 エージェントはデバイスに直接インストールされるため、一部のネットワークベースの スキャンツールのように、スキャンを実行するためにログインする必要はありません。
主な欠点は、管理上の負担です。 エージェントは、既存の各デバイス、および環境に追加される新しいデバイスに展開する必要があります。ただし、IoTハードウェアなど、一部のデバイスにはエージェントが存在しない場合があります。 更新作業が自動化されていない場合、ITチームには追加の作業が必要となります。
これに対し、ネットワークベースの脆弱性スキャンでは、各ネットワークデバイスにソフトウェアをインストールしたり管理したりする必要がなく、サーバーからすべてのネットワークデバイスに対して一元的にスキャンを行うソフトウェアが使用されます。 これにより、エージェントベースのスキャンよりも設定が簡単になります。
ネットワークベースのスキャンには、認証ありと認証なしの2種類があります。 認証付き脆弱性スキャンでは、各デバイスにユーザーとしてログインできるため、認証なしのスキャンに比べて、システムのより多くの部分を把握し、より多くの脆弱性を発見することができます。 認証不要の脆弱性スキャンは、複数のログイン認証情報を管理する手間を軽減しますが、さまざまなシステムに対する可視性が低下するため、通常は基本的な設定上の問題やエラーしか発見できません。
いずれの場合も、ネットワークベースの脆弱性スキャンには、エージェントベースのスキャンに比べていくつかの利点があります:
- 互換性の要件はありません。 ネットワーク機器にはエージェントがインストールされていないため、それらを検出してスキャンする際に、オペレーティングシステムの要件は一切ありません。 ネットワークベースの脆弱性スキャンでは、IoT(モノのインターネット)や、スイッチやルーターなどのネットワーク接続デバイスをスキャン対象に含めることができます。
- より詳細なスキャン。 ネットワークベースのスキャンでは、ネットワークに接続されているすべてのホストやデバイスを監視できるため、可視性が向上し、エージェントベースのスキャンでは到達できなかった資産もスキャンできるようになります。
- 軽量です。 ネットワークベースのスキャンであれば、エンドポイントにソフトウェアをインストールしたり管理したりする必要がなく、管理上の課題が軽減されます。
結局のところ、どちらか一方のスキャン方法のみを使用すると、デバイスから収集できるデータの量や種類に不備が生じてしまいます。 この2つのアプローチを組み合わせることで初めて、今日の多様な脅威から組織を守るために必要な、包括的なデバイスの脆弱性スキャンを実現できます。
脆弱性およびコンプライアンス評価とは何でしょうか?
による脆弱性評価( )とは、組織のデバイスや資産におけるセキュリティ上の弱点やリスクを特定するプロセスです。 これにより、セキュリティチーム、システム管理者、およびその他の関係者は、脆弱性を評価して是正措置の優先順位を決定し、ネットワーク環境のセキュリティを確保することができます。
脆弱性評価は通常、以下の4つの段階を経て行われます:
- ネットワークやシステムに影響を及ぼす可能性のある の脆弱性を特定します。
- これらの脆弱性を評価し、その深刻度
を判断してください。 - および
の最も重大な脆弱性をすべて修正し、悪用を防ぐようにしてください。 - 今後のセキュリティ対策を強化するため、脆弱性に関する情報を までご報告ください。
一般的な企業のIT環境には、数千もの脆弱性が存在しています。 脆弱性評価は、セキュリティチームが最も重大なリスクや脅威を特定するために不可欠な情報を提供し、どの脆弱性を優先的に対処すべきかを判断できるようにします。 また、これらの評価ツールでは、特定された脆弱性を軽減・修正するための対策も提案されています。
また、組織が規制基準を遵守していることを確認するためには、脆弱性評価スキャンも必要です。医療、金融、および 政府 の各組織は、規制違反があった場合、調査や罰金の対象となります。
規制要件は業界によって異なりますが、事実上、そのすべてがITに影響を及ぼします。 アセスメントを実施することで、顧客や患者データの機密性、可用性、完全性を脅かす可能性のある脆弱性を発見することができます。 さらに、評価ツールを活用することで、さまざまな規制要件に合わせた独自のコンプライアンスチェックを実施することができます。
例えば、HIPAAやHITECH(経済・臨床保健のための医療情報技術法)では、医療機器の脆弱性管理を効果的に行うため、医療機関に対し、ログイン履歴の監査、複雑なパスワードに関する規則の遵守、あらかじめ定められた時間内のセッション終了などが義務付けられています。 脆弱性評価を実施することで、医療機関のIT環境がこれらのポリシーに準拠しているかどうかを判断し、報告することができます。
デバイスの脆弱性レポートはどのように活用されているのでしょうか?
デバイスの脆弱性レポートは、デバイスの脆弱性評価の結果をまとめるために使用されます。 一般的なレポートには、脆弱性スキャンにおけるデバイスやアプリケーションのパフォーマンスの概要、および特定された脆弱性の数と深刻度に基づいた組織全体のリスクレベルが記載されます。
この要約に含まれる情報は、通常、図表やグラフを用いて示され、経営幹部やその他の管理職を対象としており、企業のデバイスセキュリティリスクや対処すべき課題について、全体像を把握できるようになっています。
本報告書の以降のセクションでは、脆弱性評価に使用されたツールや活動に関する概要、評価結果の詳細な説明、およびリスク軽減や是正措置に関する提言について述べます。
デバイスのリスクはどのように算出されるのでしょうか?
デバイスのリスクは、いくつかの要因に基づいて算出されます。 脆弱性の深刻度スコアは、その悪用による潜在的な影響を示すものであるため、計算において最も大きな比重を占めます。 ただし、組織としては、デバイスが悪用される可能性や、リスクにさらされている事業資産、すでに導入されているセキュリティ対策なども考慮する必要があります。
例えば、インターネットに公開されているサーバー上の脆弱性は、ほとんど使用されていないテストサーバー上の同じ脆弱性よりも、高いリスクスコアが割り当てられることになります。
脆弱性修正とは?
脆弱性の修正( )とは、ネットワーク機器、アプリケーション、および資産におけるサイバーセキュリティ上の弱点を修正するプロセスのことです。 脆弱性の種類によっては、パッチの適用や ソフトウェアの更新、コードの修正や置換、あるいはセキュリティポリシーの改善や徹底といった措置が講じられる場合があります。
脆弱性の効果的な是正は、現代のIT環境のセキュリティを確保する上で極めて重要な要素です。 ITインフラが拡大し、ますます複雑化するにつれて、脆弱性が容易に増大する恐れがあります。 企業ネットワークは、 攻撃の標的となっており、 脅威アクターがこれらの脆弱性を狙って、ますます大規模な攻撃を展開しています。 このような環境において、DoS攻撃、データ漏洩、ランサムウェアの脅威、およびその他の多大な損害をもたらすセキュリティインシデントのリスクを低減するためには、脆弱性の修正が極めて重要です。
脆弱性の修正は、単に適切なサイバーセキュリティ戦略であるだけでなく、政府の規制や業界標準においても一般的に義務付けられている事項です。 HIPAAおよびPCI DSSのいずれも、対象組織に対し、脆弱性の監視および是正措置のプロセスを維持することを求めています。
ほとんどの企業のインフラストラクチャには何千もの脆弱性が存在しており、それらをすべて修正することは不可能です。 幸いなことに、ほとんどの組織にとって脅威となる脆弱性は、ごく一部に過ぎません。 課題は、どれが自分にとって脅威となるかを判断することです。
[自動化された修復が企業のセキュリティワークフローにどのように組み込まれるのか、また本番運用開始前に多くのチームが犯しがちな間違いについて理解しましょう]
エクスプロイトによって引き起こされる可能性のある被害の程度に基づいて脆弱性を評価するCVSSスコアなどの指標のみに頼ることも、直感に頼ることも、どの脆弱性を修正すべきかを判断する上で効果的な方法とは言えません。 むしろ、攻撃者がどの脆弱性を標的にしているかを特定できる脅威インテリジェンス、脆弱性管理ツールによって生成されたリスクスコア、そして組織の資産を取り巻くビジネス上の状況を組み合わせた戦略こそが、 脅威ハンティング の取り組みを効果的に進めるための最善の方法です。 これにより、ご自身の環境内のシステムにおいて、悪用される可能性が最も高い脆弱性を優先的に対処できるようになります。
脆弱性報告書はどのようなものですか?
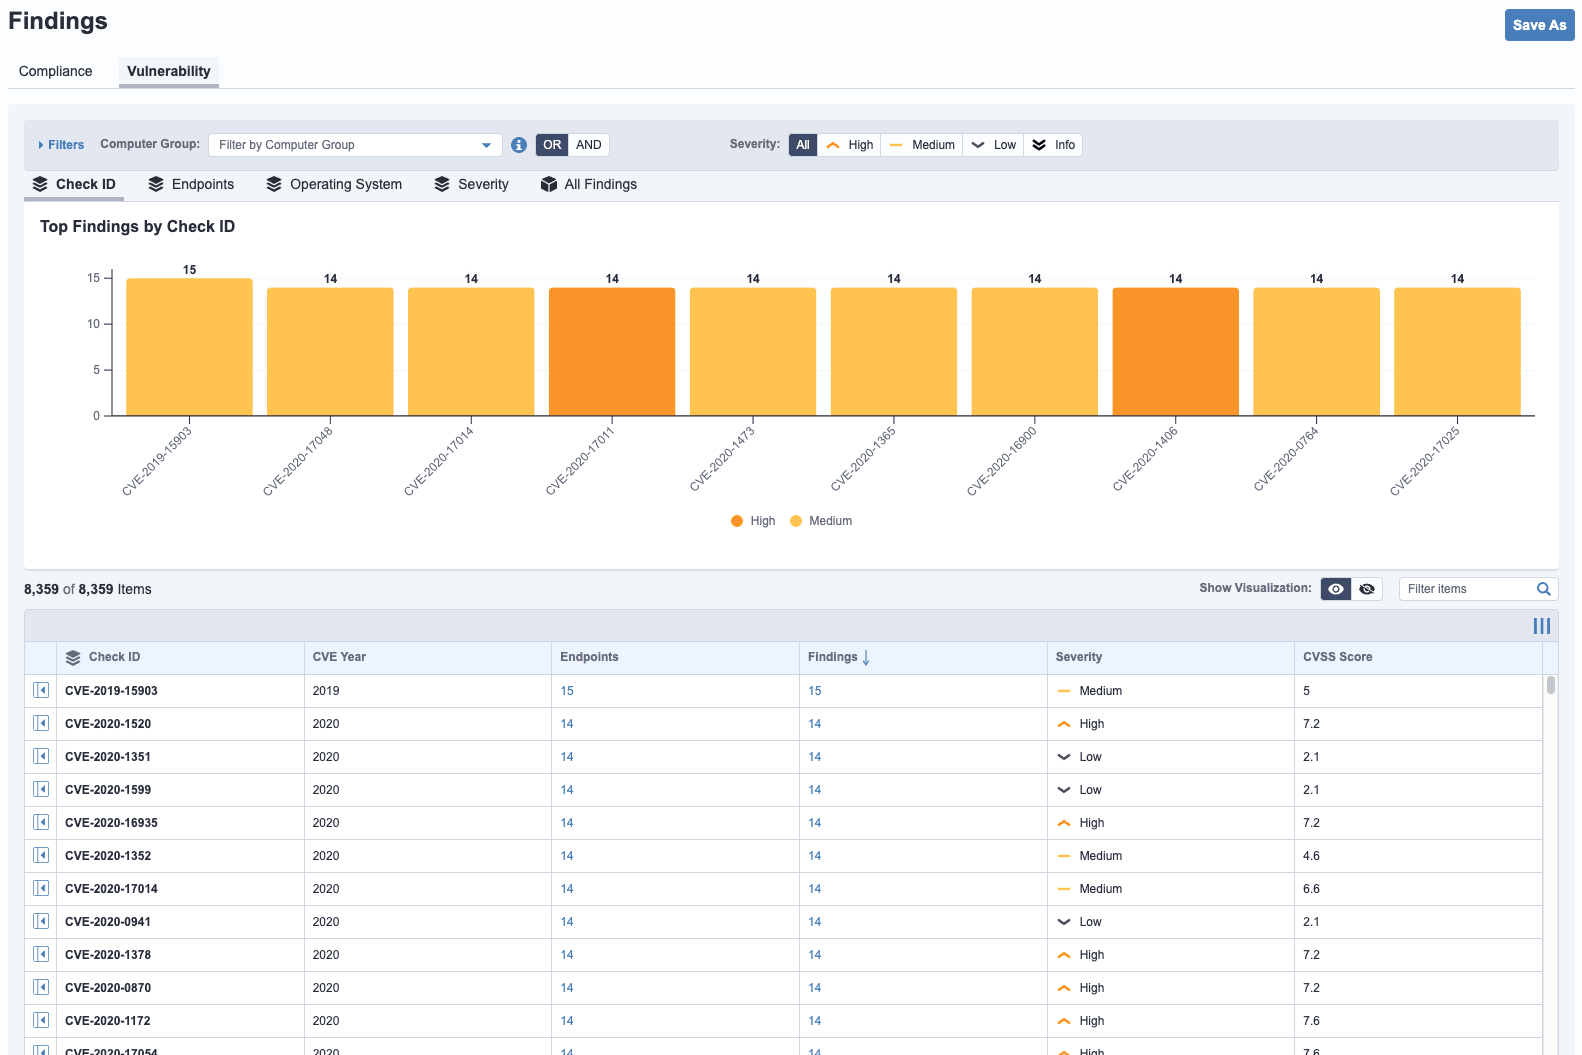
脆弱性レポートは、生のスキャンデータを具体的な行動につながる知見に変換し、チームが単にどのような脆弱性が存在するかを把握するだけでなく、資産の重要度、悪用可能性、およびビジネスリスクに基づいて、どの脆弱性が最も重要であるかを理解するのに役立ちます。
Taniumのようなプラットフォームでは、これには多くの場合、コンテキストに基づくシグナルや統合された是正ワークフローが含まれており、 のインシデント対応を迅速化します。。 典型的な脆弱性は、次のようなものです:
デバイスの脆弱性管理には、どのような課題がありますか?
デバイスの脆弱性管理における主な課題は、現代のIT環境におけるデバイスの広範さと多様性に対処することです。 1つの大企業だけでも、社内ネットワークの内外に数十万台ものさまざまなデバイスが存在することがありますが、それらは常に同時にオンラインになっているわけではなく、同じ制御が適用されていることもほとんどありません。
企業ネットワーク上のデバイスの多様性も拡大しており、スマートフォンやタブレットに加え、サーモスタットやスプリンクラーシステムなどのIoTデバイスも含まれるようになっています。 これにより、脆弱性スキャンが著しく複雑化する可能性があり、柔軟なデバイス脆弱性管理ツールの必要性が浮き彫りになります。
デバイスの脆弱性管理ツールを選ぶ際、どのような点に注目すべきでしょうか?
ほぼすべてのデバイス脆弱性管理ツールであれば、お客様の環境におけるセキュリティ上の脆弱性を特定することができます。 重要なのは、それが迅速かつ大規模に実現できるかどうかという点です。
[製造業におけるサイバーセキュリティ――大規模なリスク管理]
タイミングが極めて重要です。 今日の急速に変化する脅威の状況下では、組織が脆弱性評価レポートを受け取るまで数週間も待つ余裕はありません。 効果的なデバイス脆弱性管理ツールとは、業務時間外やネットワーク負荷が低い時間帯にスキャンを行う必要がなく、組織に影響を及ぼすリスクを数分で特定できるものであるべきです。 また、レガシーマシンやIoTデバイスなど、ネットワーク上の多様なデバイスにも対応できる必要があります。 エンタープライズ向けのツールであれば、経営幹部と運用担当者の双方の情報ニーズに応えるため、さまざまな脆弱性評価レポートを作成できる必要があります。

