今やあらゆる企業が潜在的な標的となっているため、サイバー攻撃の防止は、御社にとって新たな最優先のセキュリティ目標となるかもしれません。 そして、古くから言われるように、「予防は治療に勝る」のです。 サイバーセキュリティの観点から見ると、この格言は実に的を射ているため、私たちはこれに「 ()」という名称を付けました。 (新しいタブで開きます)
この言葉はよく耳にすると思いますが、これは、マルウェアやランサムウェアの攻撃の標的となるリスクを大幅に低減するために実践すべき、健全な習慣を指しています。 今年5月には、大統領でさえも、 大統領令 (新しいタブで開きます) を発表し、民間部門に対し、セキュリティのベストプラクティスに注力するよう促しました。
効果的なサイバー衛生管理には、絶え間ない警戒と維持管理が必要です。 幸いなことに、人材、プロセス、ツールキットがこれらの基本原則に沿っていれば、この継続的な取り組みの負担は大幅に軽減されます。 Taniumは最近、 Deep Instinct (新しいタブで開きます) と提携し、エンドポイントにおける脅威が被害をもたらす前に、効率的かつ効果的に保護・防止できるよう支援いたします。
ドアや窓の施錠
標的になるのを防ぐ最も簡単な方法は、侵入者が敷地内に簡単に侵入できないようにすることです。これは「ドアや窓に鍵をかける」こととしても知られています。 この概念とは、自社の環境内に存在するすべてのエンドポイントを確実に把握すること、エンドポイントを適切に設定・管理すること、フィッシング( )や認証情報の不正使用といった のセキュリティ上の懸念事項についてスタッフを教育すること、そして、ほとんどのハッカーが狙っている脆弱性を排除するために、ソフトウェアのパッチ適用や更新()を徹底すること( )といった、適切な衛生管理の実践を指します。
しかし、こうした「デジタルな扉や窓」のセキュリティをさらに強化することは可能です。そこで当社は、Deep Instinct社と提携し、同社の「 」エンドポイントセキュリティ予防プラットフォーム (新しいタブで開きます) を、お客様のエンドポイントを保護するために当社が採用しているフレームワークの主要な領域で活用しています。
敷地を守るために見張りを配置する
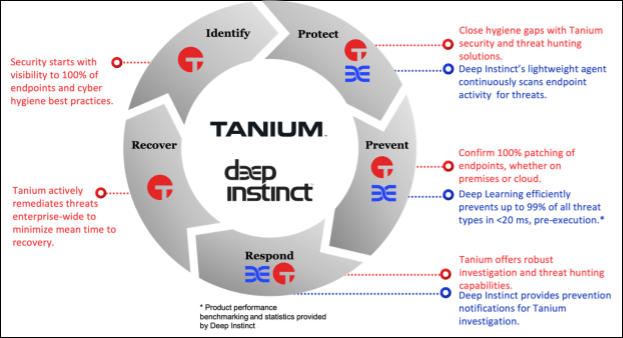
TaniumがDeep Instinctと連携してお客様の資産を保護・防御する仕組みを説明するには、セキュリティライフサイクルの観点から考えるのが役立ちます。 このライフサイクルは、5つのフェーズを経て進行します。
貴社では、すべてのドアや窓を施錠し、さらに各出入り口に警備員を配置することもできますが、Deep Instinctの軽量エージェントは、脅威を継続的にスキャンすることでエンドポイントを保護します。 脅威が検出された場合、被害が生じる前にその脅威の実行を阻止します。 最後に、Deep InstinctはTanium Threat Responseコンソールにテレメトリ情報を送信して応答し、ネットワーク内の他の環境において同様の脅威を検出するために活用できるマルウェアの詳細情報を提供します。
Deep Instinct を活用して Tanium プラットフォームを強化することで得られるセキュリティ効果を理解するために、具体的なシナリオを見てみましょう:
- 「見えないものは守れない」という認識のもと、ITチームはTaniumの の資産検出およびインベントリ管理ツール (新しいタブで開きます) を利用して、すべてのエンドポイントを特定し、インベントリを作成しています。
- セキュリティチームは、従業員に対し、セキュリティ意識やポリシーに関する研修を行い、サイバー衛生管理の慣行を遵守できるよう支援しています。 ネットワークとエンドポイントを効率的かつ効果的に保護するため、当チームでは、Tanium社の「 Security」 (新しいタブで開きます) および「 Risk & Compliance」ソリューション (新しいタブで開きます) に加え、Deep Instinct社の「」エンドポイントセキュリティソフトウェア (新しいタブで開きます)を活用しています。
- 例えば、ハッカーが、悪意のあるPDFファイルを含むメールを送信したり、インターネットに公開されているWebサーバー上のWebフォームへユーザーを誘導するリンクを送信したりして、貴社を標的にしたとしましょう。 ユーザーがフォームの「送信」ボタンをクリックすると、コマンド&コントロールサーバーに接続して追加の悪意のあるファイルをダウンロードするコードが実行されます。
- Deep Instinctのエンドポイント向け軽量エージェントは、ディープラーニングAIによる予測インテリジェンスを活用し、こうした種類のマルウェアがディスクに書き込まれる前に検知することで、コードの実行を阻止します。 その後、Deep Instinctは、マルウェアに関する詳細情報を盛り込んだアラートとテレメトリデータを、お客様のセキュリティチームに送信します。
- この情報は、Tanium Threat Response コンソールに表示されます。 セキュリティチームはこの情報を活用して、全環境にわたって類似するファイルのハッシュ値を検索し、この特定のマルウェアが他の場所に現れていないことを確認することができます。
- 万が一、攻撃キャンペーンが攻撃ライフサイクルを無事に開始してしまった場合でも、Tanium を使用してエンドポイントまたはエンドポイントのグループを直ちに隔離することで、攻撃の横方向への拡散を防ぐことができます。 その後、Taniumのツールをいくつでも活用して、攻撃の影響を是正することができます。ファイルの削除やパッチの適用、その他の対応など、あらゆる規模で必要な措置を講じることが可能です。
Deep Instinctについてさらに詳しく知る
Deep Instinctはエンドポイント上で共存し、従来のアンチウイルスソフトウェアや次世代型アンチウイルスソフトウェアをはるかに超える機能を提供することで、既知および未知の脅威が被害をもたらす前に、 99%を未然に防ぎます。
のディープラーニング 人工知能を活用することで、Deep Instinctのエージェントは、時間の経過とともに新たな関連性を発見し、新たな攻撃タイプを予測することで、検出能力を継続的に拡大しています。 Deep Instinctは、ゼロデイ攻撃、ランサムウェア、ファイルベース型、ファイルレス型、サプライチェーン攻撃など、極めて多岐にわたる悪意のある攻撃を、わずか 20 ミリ秒で検知することができます。これは、攻撃がエンドポイントを暗号化・感染させるのに通常かかる時間よりも750 倍も速い速度です。
さらに、Deep Instinctのベンチマークテストでは、 99%以上の検知・ブロック率(他のエンドポイント保護プラットフォームをはるかに上回る数値)と 0.1%の誤検知率が確認されています。これにより、セキュリティチームは、ノイズから有用な情報を振り分けるための調査や、誤検知を減らすためのソフトウェアの調整に費やす時間を大幅に削減できます。
安らぎを少し加える
結局のところ、 100%完璧なサイバー衛生管理ソリューションなど存在しませんが、TaniumとDeep Instinctを活用すれば、エンドポイントの保護を強化し、環境全体を明確に可視化できるほか、防止された脅威を分析し、大規模かつ迅速に対応するための「唯一の信頼できる情報源」を確保することができます。
当社のパートナーシップについて詳しくお知りになりたい方や、お客様専用のデモをご希望の方は、 のDeep Instinctパートナーページ( )(新しいタブで開きます)をご覧ください。

