セキュリティ対策はますます難しくなっています。
攻撃の件数と巧妙さは、ますます速いペースで増加しています。 一方で、新たな脆弱性を持つIT資産の増加に伴い、攻撃対象領域は拡大し続けています。
事故に遭うことはもはや避けられないものであり、事故に巻き込まれた際には、1秒1秒が命取りになります。 その脅威を調査し、阻止し、対策を講じることは、時間との戦いとなります。
幸いなことに、インシデントの予防、対応、および復旧を行うための、より迅速な新しい方法があります。
このブログでは、以下の内容について取り上げます:
- マイクロソフトの中核サービスと並行して、多種多様なポイントソリューションを導入するという従来のアプローチでは、インシデントが重大な被害をもたらす前にそれを食い止めるには不十分である理由は何でしょうか。
- TaniumとMicrosoft Sentinelの新たな連携により、インシデントの予防、対応、是正がどのように加速されるか、また、ITセキュリティおよび運用機能のための統合されたエンドツーエンドのソリューションがどのように提供されるかについてご紹介します。
脅威を阻止するための一般的なアプローチがなぜ機能しないのか
多くの組織が、セキュリティ体制の構築において同様のアプローチをとっています。 まず、ITセキュリティ機能の基盤として、マイクロソフトの中核サービスを導入することから始めます。 そして、マイクロソフトのセキュリティ機能をさらに拡張・強化する必要があると感じた際には、サードパーティ製のポイントツールを次々と追加していきます。 組織によっては、数十もの追加のセキュリティソリューションが導入されている場合があります。
一見したところ、このアプローチは理にかなっているように思えます。 マイクロソフトは、堅固なセキュリティ機能の基盤となる、幅広い高度なセキュリティサービスおよびソフトウェアを提供しています。 しかし、これらの機能を拡張・強化するために宣伝されているような、サードパーティ製の追加ツールが期待通りに機能することはめったにありません。
サードパーティ製のセキュリティチェックツールは、そのほとんどが以下の通りです:
- の動作が遅い。 彼らは、帯域幅を大量に消費し、エンドポイントの監視や制御の速度を制限してしまう、従来のハブ・アンド・スポーク型アーキテクチャを採用しています。
- を非表示にします。 管理対象外のエンドポイントを特定するのに苦労しており、組織のネットワークに接続されているデバイスを見落とすことさえ頻繁にあります。
- のマニュアル。 機能の自動化を確実に実現するために必要な、正確かつ包括的でリアルタイムのデータが不足しているため、セキュリティ担当者は手作業で手順を実行し、結果を確認しなければなりません。
その結果、 このアプローチに多額の投資を行っているにもかかわらず、組織では依然として:
- すべてのエンドポイントを保護するために必要な可視性が欠如しているため、攻撃者が悪用できる攻撃対象領域に隙間が生じてしまいます。
- 潜在的なインシデントの調査、進行中の攻撃への対応、およびエンドポイントを堅牢で安全な状態に戻して完全に復旧させるまでに、時間がかかりすぎます。
- セキュリティツール群の複雑さを著しく増大させると同時に、環境に関する一貫性のない見解を生み出してしまうことになります。
要するに、このアプローチを採用すると、ITセキュリティおよび運用チームは、必要なセキュリティレベルとパフォーマンスレベルを両立させながら環境を維持することに苦労することになります。
組織がこのアプローチを採用するのは、歴史的に見て、これがマイクロソフトの中核となるセキュリティサービスを拡張・強化する唯一の方法だったからです。 しかし現在、組織には、より迅速かつ効果的なセキュリティを構築するための新たなアプローチがあります。
解決策:MicrosoftとTaniumで脅威を阻止する
Taniumは、 の分野をリードするエンドポイント管理プラットフォームです。。 これは、数え切れないほどのサードパーティ製単体ツールの代わりとなる、モダンで統合されたソリューションであり、1つのプラットフォーム内でエンドポイントセキュリティおよび管理に関する包括的な機能を提供します。 そして現在、TaniumはMicrosoft Securityと緊密に連携しており、その取り組みの第1段階としてMicrosoft Sentinelとの統合が進められています。
マイクロソフトとタニウムは連携することで、互いの機能を強化・拡張し合います。 マイクロソフトは、Taniumに対し、高度な分析機能、 の機械学習機能()、およびより幅広い補完的なセキュリティツール群を提供しています。 Taniumは、マイクロソフトに対し、高精度なリアルタイムデータと、スケーラブルでほぼ瞬時に機能するエンドポイント制御の包括的なスイートを提供します。
マイクロソフトとタニウムは協力し、IT環境のセキュリティ確保に向けた幅広い新たなメリットと機能を生み出しています。 これらを組み合わせることで、次のようなメリットが得られます:
- セキュリティの強化。 リスクベースのアプローチを採用し、すべてのエンドポイントのコンプライアンスとセキュリティを積極的に特定・改善するとともに、すべての管理およびセキュリティ技術が正常に稼働し、適切なパフォーマンスを発揮していることを確認します。
- 調査の迅速化. リアルタイムのデータと知見を活用して、調査や脅威の検知を迅速に完了させ、発生したあらゆる攻撃の全容、深刻度、および影響を正確に把握します。
- 自動修復。 Taniumのリアルタイムデータと管理画面を活用して、設定の逸脱を防止し、コンプライアンス要件を最も満たし、かつ安全な状態を維持してください。 調査を経て、問題を是正し、組織をコンプライアンスに準拠した健全な状態へと戻します。その過程は、規模の大小を問わず、自信を持って効率的に進めます。
- Converged Solutions。 ばらばらな 3rd-party のポイントソリューションを排除することで、ITセキュリティおよび運用ツールの構成を合理化し、デジタル資産全体に関する正確でリアルタイムな「単一の信頼できる情報源」を確保しましょう。
MicrosoftとTaniumを統合することで、組織は数え切れないほどのサードパーティ製単体ツールを置き換え、セキュリティ機能を合理化し、Microsoftの基本サービスを強化・拡張して、より迅速かつ効果的に対応できるようになります。これにより、多くのセキュリティおよび運用上の課題を解決することが可能になります。 これらがどのように連携しているか、以下にご説明します。
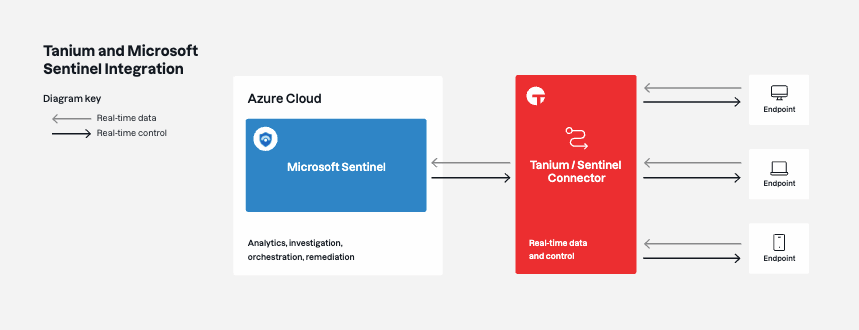
エンドツーエンドのセキュリティとITワークフローを実現する真の統合
Taniumは、Microsoftと並行して動作する独立した「追加型」のツールではありません。 その代わりに、Taniumは、Microsoftの環境内でその機能を提供できる、高度に統合されたソリューションです。 TaniumはMicrosoft Sentinelと連携するようになりました。これにより、ITセキュリティおよび運用チームは、Sentinelコンソール内からTaniumのリアルタイムデータを閲覧し、Taniumの特定の操作を実行できるようになりました。 もちろん、これは統合のほんの始まりに過ぎません。
Microsoftの標準ツールを拡張・強化し、さらにTaniumのリアルタイムデータおよびエンドポイント制御機能と組み合わせることで、この統合は、以下のような幅広いセキュリティ機能の向上に向けた包括的なアプローチを提供します:
- インシデント防止。 リスクベースのアプローチを採用し、すべてのエンドポイントのセキュリティを積極的に特定・強化しましょう。 業界標準や社内ポリシーへの準拠を維持し、デバイスへのパッチ適用をリアルタイムで行い、深刻なゼロデイ脅威が発生した時点でその情報を把握し、即座に防御体制を強化します。
- インシデント調査。 インシデントを迅速に検知し、その攻撃チェーンの全容を把握します。 攻撃者がマイクロソフトのサービスを改ざんしている状況を把握し、Taniumのエンドポイントデータやフォレンジックデータを活用してMicrosoft Sentinelによる調査を強化し、アラートが発生していない侵害されたデバイスを特定するためのリアルタイムのハンティングを実行します。
- インシデント対応。 Microsoft Sentinel でのインシデントの調査から、Tanium の Threat Response による対応へと、迅速に切り替えることができます。 攻撃を阻止し、攻撃者を排除し、エンドポイントを侵害前の安全で高性能な状態に戻すために、幅広い是正措置を実行します。
しかし、これらはマイクロソフトとタニウムが実現できる成果の一部に過ぎません。 これらが一体となって、あらゆるエンドポイント、ITセキュリティおよび運用ワークフロー、そしてすべてのチームを統合するエンドツーエンドのソリューションを構築し、やがてはまるで単一のプラットフォームであるかのように感じられる体験を実現します。
マイクロソフトの高度なサービスやソフトウェアと、Taniumのリアルタイムデータおよび分散型アーキテクチャを組み合わせることで、この統合は、ITセキュリティおよび運用チームが環境を保護・管理する方法を大きく変革することができます。
連携でさらなる効果:MicrosoftのコアサービスにTaniumを導入しましょう
マイクロソフトとタニウムのセキュリティツールを併用することで、ITセキュリティ および運用機能において、可視性、パフォーマンス、 の自動化を向上させるシームレスなソリューションを実現できます。
今すぐ、Microsoft環境へのTanium導入に向けた次のステップを踏み出しましょう。
のデモ: デモのご予約はこちら: (新しいタブで開きます) マイクロソフトとTaniumの連携動作を実際にご覧ください。
「」について: 、Tanium、およびMicrosoftのパートナーシップに関する詳細については、当社のウェブサイトをご覧ください。 (新しいタブで開きます)。

