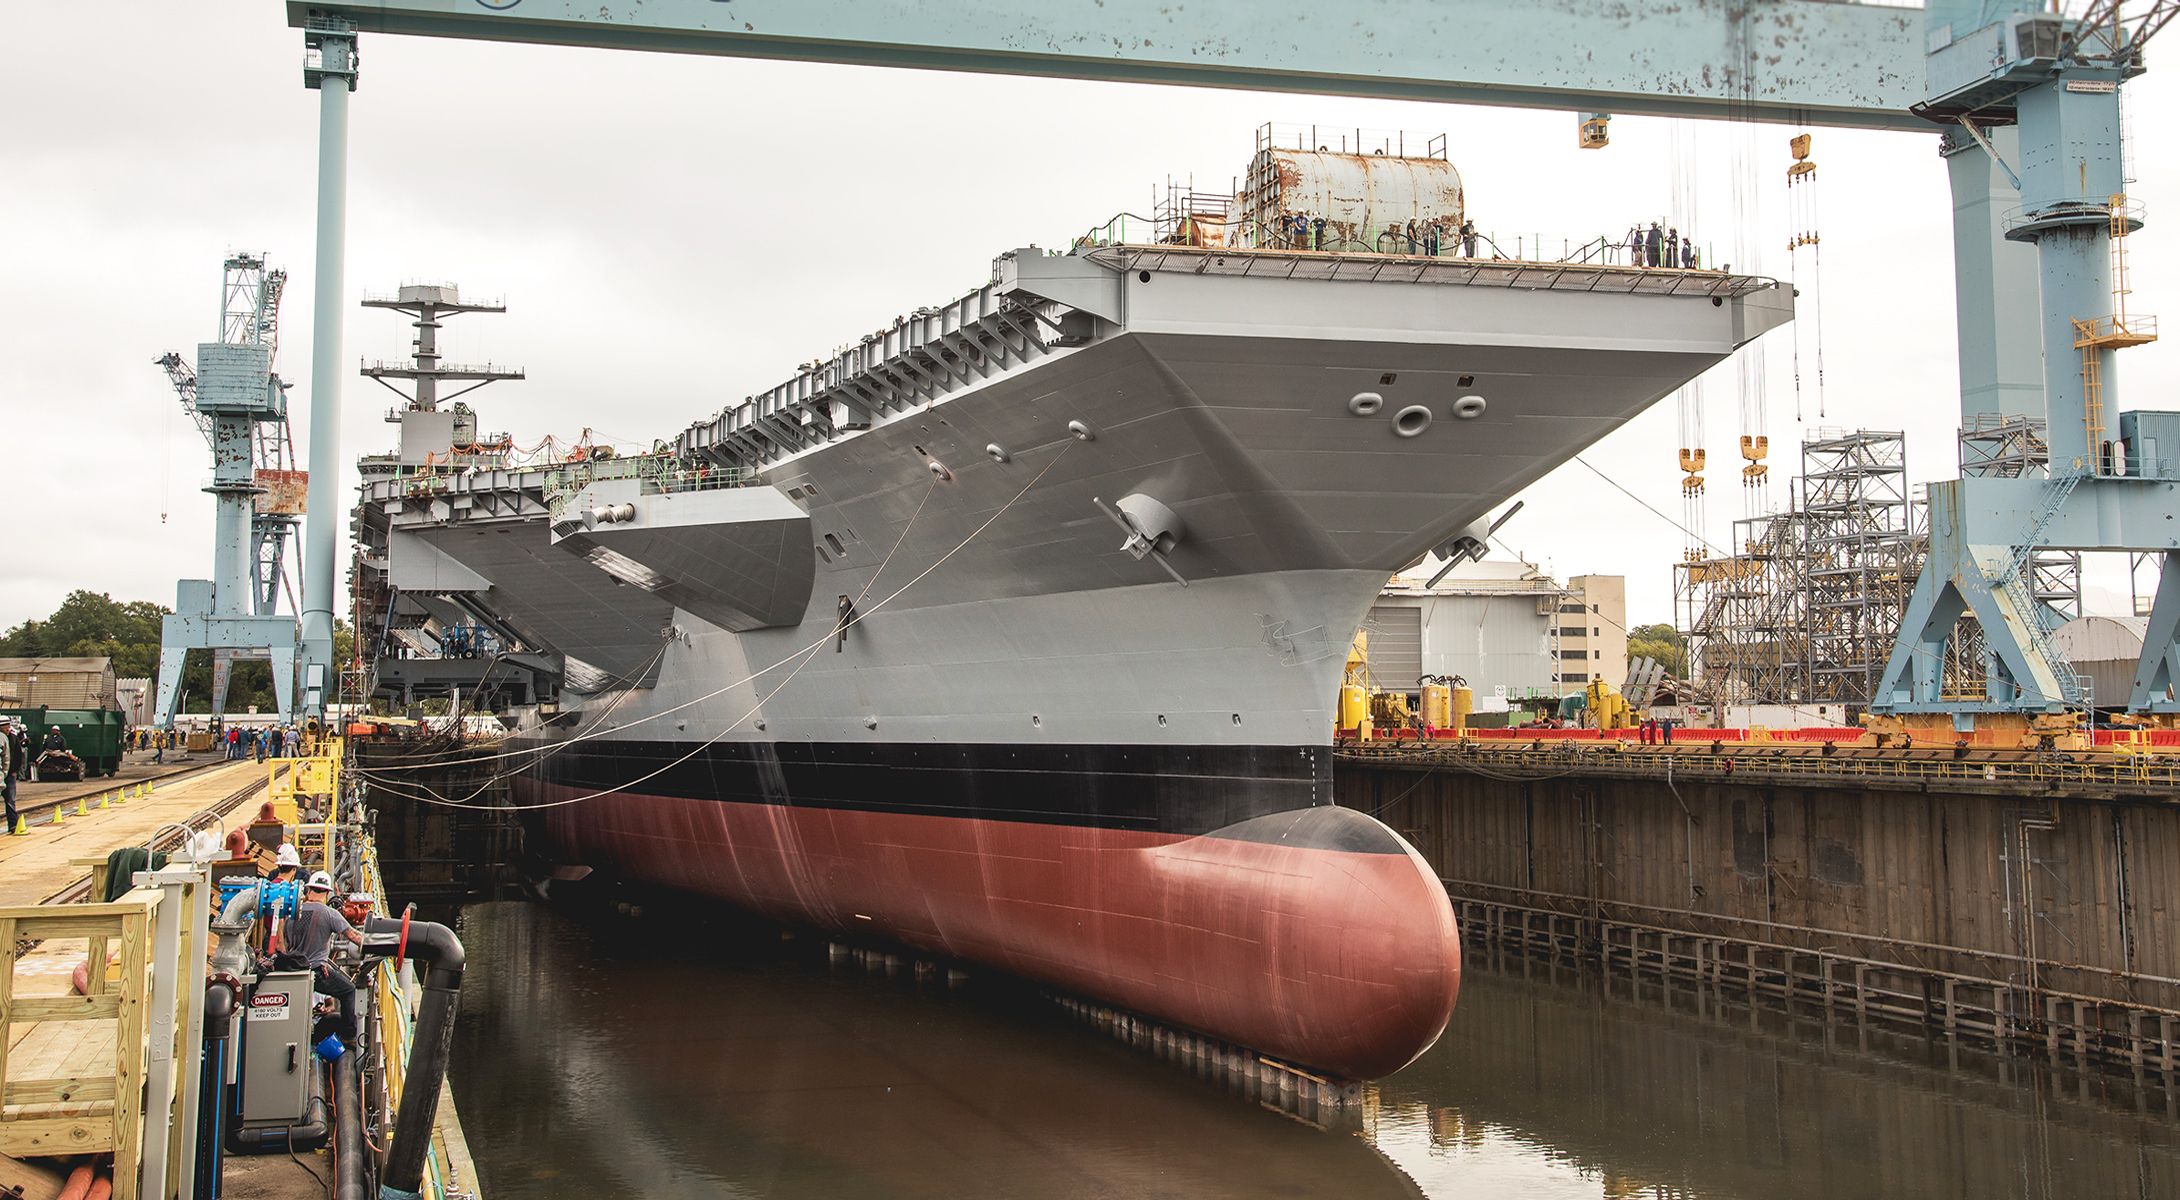
ロン・デイヴィス氏にとって、大惨事はいつでもクリック一つで起こりかねないのです。 ハンティントン・インガルズ・インダストリーズの最高情報セキュリティ責任者として、同社は水陸両用強襲揚陸艦や原子力空母、原子力潜水艦を国の軍備に供給していますが、彼が想定する最悪の攻撃シナリオは、 『ウォー・ゲーム』 といったものというよりは、 『うっかり教授』 のようなものです。
「例えば、 100 人の従業員からなる組織があるとしましょう」とデイビス氏は言います。 「このネットワークはインターネットに接続されています。 「50人がメールを受け取り、そのうち 50 人がリンクをクリックしました。」
そのリンクをクリックすると、デイビス氏によれば、「バックグラウンドで何か悪いことが起こる」とのことです。 そして、あっという間に、社外の誰かが「事実上、内部脅威となってしまう」と彼は述べています。
デイヴィス氏は、 2017年以来、米国最大の軍用造船会社であるインガルス社で、セキュリティITチームの責任者を務めています。 通常の日には、同社のシステムは、インゴールズ社および同社が保管する政府の機密情報を標的とした、マルウェア、フィッシング、ハッキングの攻撃にさらされる可能性があります。 『Ingalls 2020 』の年次報告書 によると、こうした脅威は、国家、サイバー犯罪組織、そして政治的な目的を推進しようとするハクティビストなど、多方面から生じています。
インゴールズ氏の在任中は侵入被害は発生していませんが、デイビス氏によると、状況は日々変化しているとのことです。 「我々は攻撃を受けてきましたが、こうした攻撃への対応には成功してきました」と彼は述べています。 しかし、「これは、ここ1年半から2年ほどにわたって続いている『 』の集中攻撃 なのです。」
彼だけではありません。 防衛産業は、インガルス、ロッキード・マーティン、レイセオン・テクノロジーズ、ノースロップ・グラマン、ボーイングといった、数社の著名な企業が主導しています。 But, in fact, it is highly fragmented, with some 700,000 companies—many with annual revenues of less than
$15 million—pitching to meet the sensitive needs of the military.
そして、彼らは皆、傷つきやすいのです。 全米防衛産業協会(NDIA)が実施した「 」調査( )によると、従業員数が 500 名を超える米国の防衛関連企業のうち、2019年時点で約 44%がサイバー攻撃を受けた経験があることが明らかになりました。
近年、米国政府監査院(GAO)は、国防総省(DOD)が適切なサイバーセキュリティを維持できていないことについて、複数の報告書を発表しています。 2018号の報告書( )において、GAOの監視機関である は、国防総省(DOD)が「ますます高度化するサイバー脅威から自軍の兵器システムを保護する上で、増大する課題に直面している」と指摘しました。 2020の記事(
)によると、 同省は 2015 のサイバー衛生計画をまだ完全に実施できていないとのことです。 今年、GAOは、サイバーセキュリティ要件や検証プロセスが省略された兵器システムの契約が確認されたと報告しました。
[関連記事:政府機関のCIOがより強固な防御体制を築くには]
請負業者にとってのサイバーセキュリティ上の課題の一部は、官僚的なものです。 サイバーセキュリティに関する要件や手順は、機関によって異なる場合があります。 また、それらは請負業者の予算にさらなるコスト負担をもたらします。 また、コンプライアンスの遵守は主に自己申告制(つまり、請負業者自身が所定の行政手続きの項目にチェックを入れる仕組み)であるため、一部の請負業者は手抜きを行っているのです。
その結果、彼らや国防総省(DOD)はセキュリティ侵害のリスクにさらされることになる、と、防衛分野での実績を持つサイバーセキュリティコンサルティング会社「ペレグリン・テクニカル・ソリューションズ」の社長、リー・アームスティード氏は述べています。 「どの業界でも同じことですが」と彼は指摘します。「『飴と鞭』がない限り、民間企業は[それらの要件]を順守するかどうか、判断が分かれるでしょう。」
サイバー上の脆弱性
防衛機関が今日直面しているサイバーセキュリティ上の課題は、歴史的なものです。 従来、各軍種内および軍種間の防衛システム間の連携は、積極的に推奨されてきませんでした。 「セキュリティは長い間、秘密主義的な側面が強かったのです」と、公共・民間プロジェクト向けのリスク軽減サービスを提供するテルギアン・エンジニアリング&コンサルティング社のセキュリティリスクコンサルティング担当副社長、ウィリアム・サコ氏は述べています。 「あなたは、自分のソースコードを誰にも知られたくなかったのです。」 あなたは、自分のシステムのことを誰にも知られたくなかったのです。 「独自仕様である限り、安全だったのです。」
「セキュリティ分野は、長い間、秘密主義が横行していました。」 あなたは、自分のシステムのことを誰にも知られたくなかったのです。”テルギアン・エンジニアリング&コンサルティング社のセキュリティリスクコンサルティング担当副社長、ウィリアム・サコ氏
独自開発のプラットフォームやシステムはコストがかさむため、防衛産業も他の業界と同様に、コスト削減、利益率の向上、そしてネットワーク接続を求める顧客のニーズに応えるため、オンプレミスのインフラから の共有ネットワークやプラットフォーム へと移行しつつあります。 請負業者が共有しているシステムが適切に保護されていれば問題ありませんが、実際にはそうはなっていません。
「メーカー各社は、セキュリティ面を考慮せずに機器が動作するように開発することに、本当に夢中になっていました」と、テルギアン社のセキュリティリスク担当地域プラクティスリーダーであるリチャード・マンケ氏は述べています。
2020年11月において、米国防総省(DOD)は、すべての防衛関連請負業者に対し、「 」サイバーセキュリティ成熟度モデル認証(CMMC)( )の取得を義務付けると発表しました。これは、請負業者のデジタルセキュリティに関する実績や、ベストプラクティスの導入状況を評価する枠組みです。 中小企業向けのコンサルティング会社であるコサント・サイバーセキュリティのカスタマーサクセス担当副社長、マーク・カースタイン氏によると、この導入は、認証手続きを行う監査人の不足に悩まされてきたとのことです。
防衛関連企業に対する、厳格かつ包括的なサイバーセキュリティ規制が切実に求められています。 キルスタイン氏によると、サイバー攻撃は、国家が軍事関連の知的財産を盗むために用いる主要な手段の一つであるとのことです。 他国のジェット戦闘機、ミサイル、戦車は、「まさにわが国のものとそっくりです。 「[それらの国々は] 防衛関連企業を通じて、知的財産にアクセスしているのです。」
[関連記事:サイバーセキュリティを向上させるためには、連邦政府機関はまずITの近代化を進めるべきです]
米国防総省(DOD)のサイバーセキュリティ対策に伴う費用は、小規模な請負業者にとって大きな負担となる可能性があります。 各機関では、一部のセキュリティ基準の見直しを行っている場合や、暫定要件に関する最終基準を策定中の場合があり、規則が正式に定められた際に、請負業者に追加費用が発生する可能性があります。
「私がこれまで経験してきた限り、請負業者の多くは、最終的な基準が発表されるのを待っているようです」と、政府契約や建設分野を専門とする法律事務所「スミス・カリー・アンド・ハンコック」のアソシエイト弁護士、アレックス・ゴレリック氏は述べています。 「彼らは、サイバーセキュリティ基準を強化する際、それを一度きりで済ませ、何度も繰り返さないようにしたいと考えています。」
請負業者は、セキュリティ要件への対応をそれぞれ異なる方法で進めています。 デイビス氏によると、 に規定されているすべての適切な基準 を、取引先機関に対して導入している企業もあるとのことです。 また、基準を満たしていると考えている請負業者もいますが、 がハッキングされた際()に明らかになったように、実際には基準を満たしていなかったのです。 多くの場合、それは必ずしも彼らのせいだけとは限りません。 デイビス氏によると、サイバーセキュリティの専門知識がほとんどない請負業者は、外部の専門家を雇う代わりに、自力でデジタルセキュリティ対策を講じるというのです。
「防衛関連企業を標的とした攻撃の高度さについて、小規模な請負業者の中には、その実態を十分に把握できていないところもあるのです」とデイビス氏は述べています。 「こうした小規模な請負業者が実際にどのような取り組みを行っているかを詳しく調べてみると、彼らがサイバーセキュリティについて十分に理解しておらず、それが誤った導入につながっていることがわかります。」
IoTのベクトル
米国防総省(DOD)とその数千社に及ぶ民間防衛関連請負業者が、一貫性のあるサイバーセキュリティ体制の構築に苦慮する中、モノのインターネット(IoT)デバイスに関連する新たなサイバーリスクが浮上してきました。
「そこに大きな脅威の経路があるのです」とアーミステッド氏は述べています。
多くのプロジェクト――地上用兵器システム、戦闘機、空母、潜水艦など――では、センサー、監視装置、産業用コントローラ、無線通信が活用されており、こうしたツールはますますIoT技術への依存度を高めています。 実際、GAOの報告によると、コスト削減と新たなサービスの創出の両面から、各機関や省庁においてIoTの活用が急増しているとのことです。
建設業界ではIoTの導入が急速に進んでいますが、米国議会が「IoTサイバーセキュリティ改善法」を可決したのは昨年末になってからでした。同法は、国立標準技術研究所(NIST)に対し、政府機関向けのIoTデバイスの利用、管理、およびセキュリティに関する「 」ガイドライン( )を策定・公表するよう指示するものです。 規制の遅れを挽回するため、IoTの脆弱性を根絶するには、厳しい措置を講じる必要がありました。 例えば、デイビス氏によると、最近 が中国製のカメラや監視機器の使用を禁止した のは、ベンダーが組み込んだ「バックドア」が存在したためだったとのことです。
商業契約以外の防衛支出であっても、脆弱性を引き起こす可能性があります。 The DOD inspector general issued a report in 2019 noting that the Army and Air Force had in the prior year bought at least $32.8 million of “information technology items, such as Lenovo computers, Lexmark printers, and GoPro cameras, with known cybersecurity vulnerabilities.”
「私たちは、サプライチェーン全体および下流へとリスクを転嫁し続けており、その結果、誰と取引をしているのか分からなくなり、その正当性を確認する方法も分からなくなり、最終的には『 SolarWinds 』のような問題に直面することになります」と、大手国際法律事務所クラーク・ヒルのサイバーセキュリティ・データ保護・プライバシーチームの共同議長であるジェフリー・R・ウェルズ氏は述べています。 (米国のIT企業であるSolarWindsは、ロシアのハッカーによるものとみられるサイバー攻撃の標的となり、その影響は顧客企業にも波及し、数ヶ月間も発見されずにいました。)
コンプライアンスの遵守方法
5月、バイデン大統領は、米国のサイバーセキュリティの向上を目的とした「 」大統領令( )を発令しました。 この命令では、脅威情報の共有における契約上の障壁を取り除き、セキュリティ のベストプラクティスを採用し、ソフトウェアのサプライチェーンのセキュリティを強化するための、政府と民間企業との連携戦略が示されました。
「防衛関連企業を標的とした攻撃の高度さについて、小規模な請負業者の中には、その実態を十分に把握できていないところもあります」ハンティントン・インガルズ・インダストリーズのCISO、ロン・デイビス氏
アーミステッド氏はこの命令を歓迎している一方で、防衛関連企業は自社のサイバーセキュリティ戦略を自ら主導すべきだと述べています。 つまり、防衛契約の入札に参加する企業は、新たなサイバーセキュリティプロトコルに伴うコストを容認し、自社の内部サイバー防衛体制が国防総省(DOD)の要件を上回る水準で機能すると確信していなければなりません。
防衛関連企業には、さらに多くの取り組みを行う余地があります。 例えば、NDIAの調査によると、中小企業におけるファイアウォールや多要素認証といった基本的なセキュリティツールの利用率は、「大企業に比べてはるかに低い」とのことです。
アーミステッド氏は、組織は サイバー衛生 に関する基本的な自問自答を行うべきだと述べており、そうした問いかけは、多くの場合、現在直面しているリスクに対処することにつながると指摘しています。
[関連記事:サイバー・ハイジーン――積極的なリスク管理はここから始まります]
次のような質問は、リアルタイムでの解決策を示す手がかりとなる場合があります。「ネットワークの ソフトウェアは更新していますか?」 のアセット一覧()をご存知ですか? サイバーセキュリティに関するポリシー や はご用意されていますか? すべてのユーザーに管理者権限を付与していますか? 自分のノートパソコンを持ってきて使ってもいいですか? のインシデント対応計画( )はお持ちでしょうか? のゼロトラスト・ネットワーク・アクセス( )モデルを導入されましたか?
「その多くは常識的なことです」とアーミステッド氏は言います。 「基本を怠っている企業は山ほどあります。」

