昨年末、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)が新たな「インシデントおよび脆弱性対応プレイブック」を公表した際、同庁は次のような切実なメッセージを発信していました。「次のSolarWindsのような攻撃が発生する前に、今すぐこれらに目を通してください。」
サイバーセキュリティ担当副執行補佐官のマット・ハートマン氏は、 のプレイブック( )について、「脆弱性やインシデントに直面している機関が採用する対応策を改善し、標準化することを目的としている」と述べました。 これらは、サイバーセキュリティの強化を目的としたバイデン大統領の「 」大統領令( )の直接的な成果であり、内閣レベルの機関を含む、行政府の連邦文民機関を対象としています。
しかし、注意を払う必要があるのは連邦政府だけではありません。
CISAは、ネットワークのサイバーセキュリティ対策の改善に不可欠な情報が盛り込まれているこれらの資料について、すべての民間企業に対し、確認するよう強く呼びかけています。 過去1年間、サイバー犯罪者たちは、連邦政府機関やそれらと提携する民間企業を標的とし、ソフトウェア サプライチェーン攻撃 (SolarWinds や Log4j など)を利用してデータを盗み出し、場合によっては米国の重要なインフラやサービスを停止させてきました。
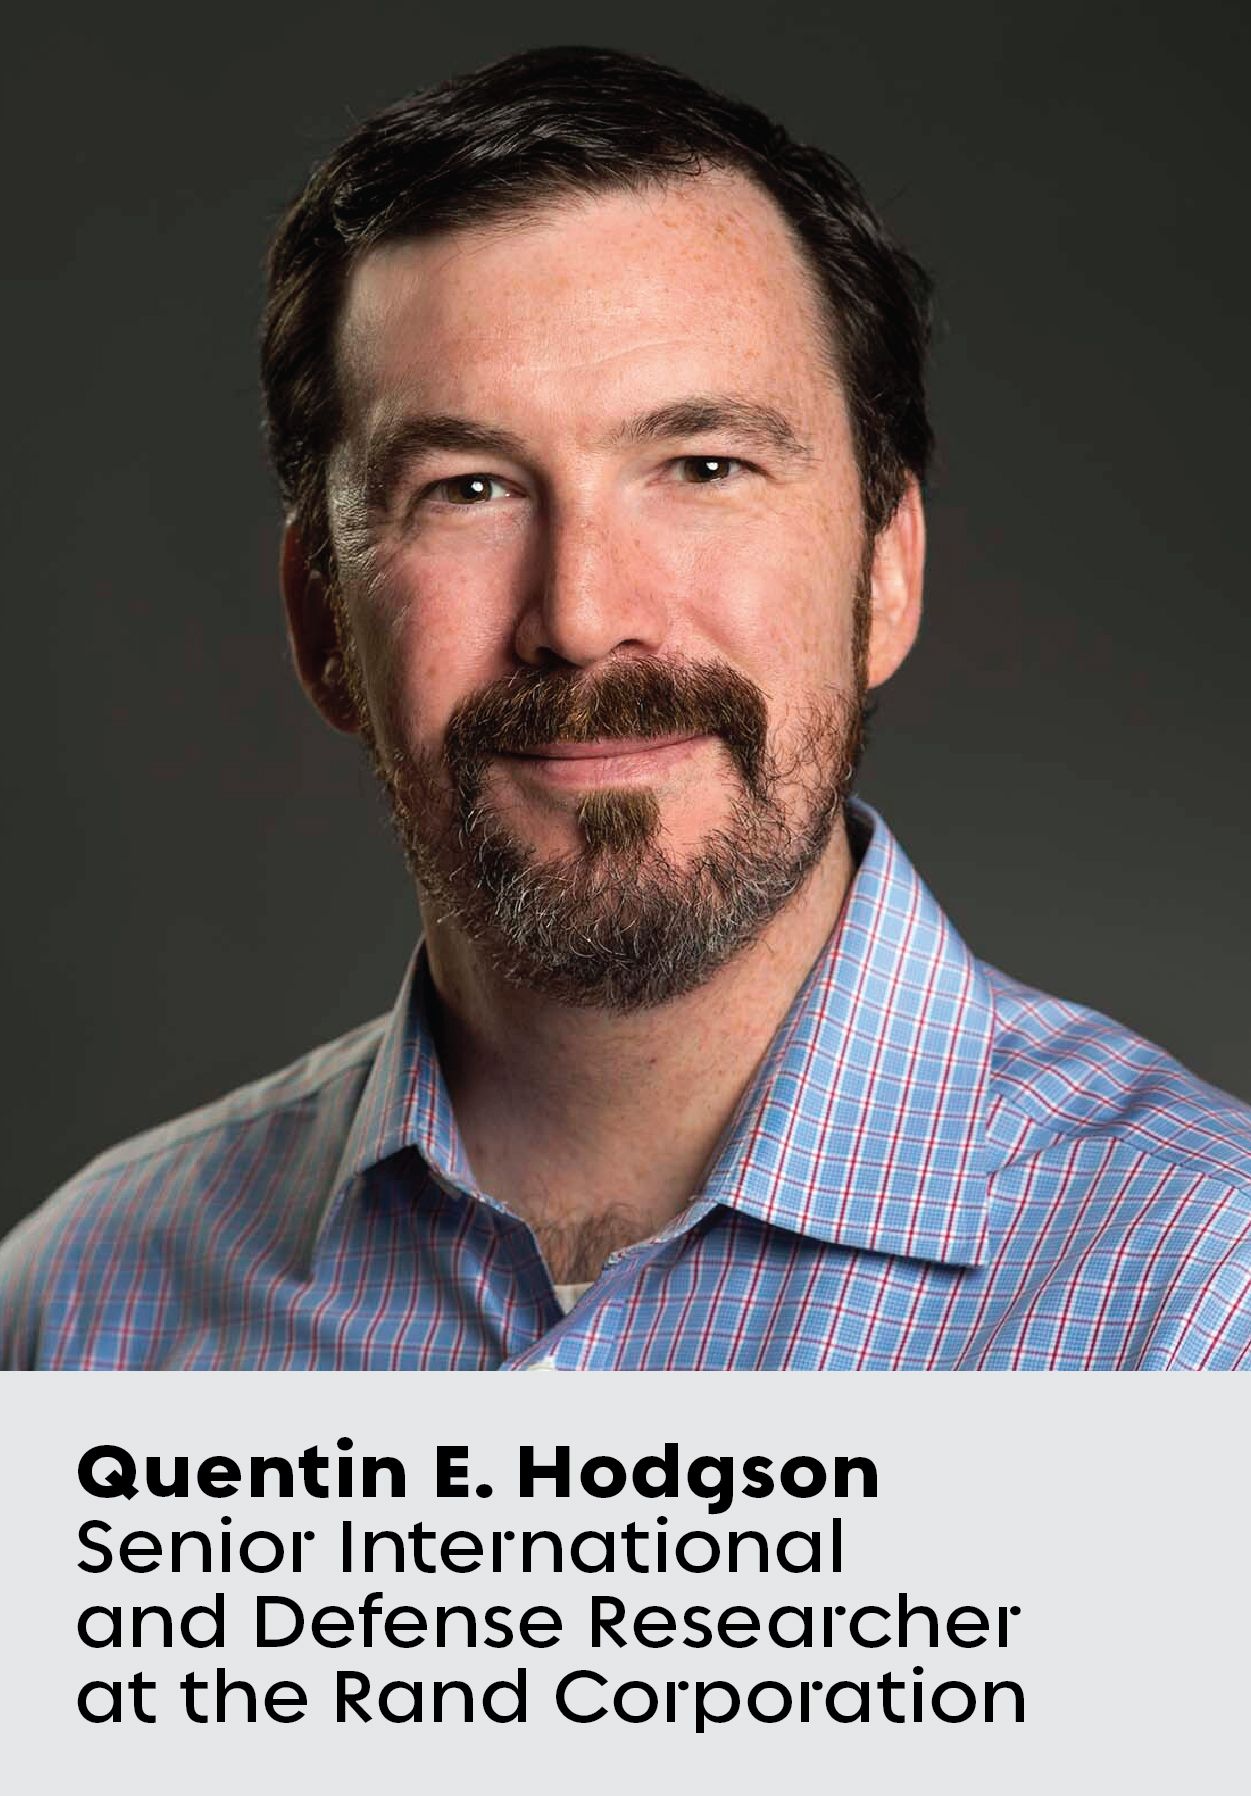
クエンティン・E・ホジソン氏ほど、連邦政府機関と民間企業の双方が直面する課題に精通している政府外部の専門家は、ほとんどいません。 ランド・コーポレーションの上級国際・防衛研究員であるホジソン氏は、CIOやCISOにとって極めて重要な課題に焦点を当てています。 その中には、サイバーセキュリティ、重要インフラの保護、およびリスク管理などが含まれます。
また、国防長官室、国土安全保障省、海軍、空軍、そしてNATOの同盟軍変革司令部におけるプロジェクトを率いた経験もあり、その分野の状況を熟知しています。 Endpointは先日、ホジソン氏にインタビューを行い、CISAの新しいプレイブックの意義と影響について詳しく掘り下げました。
(以下のインタビューは、分かりやすくするため要約・編集されています。)
CISAの最新のインシデント対応プレイブックは、なぜ重要なのでしょうか?
のインシデント対応計画 について大まかに検討し、政府が内部的に、また民間パートナーとの連携を通じて、その対応をいかに改善できるかについて考察しました。 プレイブックは、組織内の利用において非常に重要です。 しかし、複数の組織や複数の重要インフラ分野に影響を及ぼしうるサイバーインシデントを考えると、官民の各機関と対応を調整することは、その複雑さが桁違いに高まります。
CISAのプレイブックには不備があるのでしょうか?
これらのプレイブックは、既存の教義や基準を取り上げ、それらをガイドとして簡素化することに重点を置いています。 これは主に、 に掲載されている連邦行政機関の民間部門()を対象としており、これにはエネルギー省、教育省、国土安全保障省など、多くの省庁が含まれます。
「過剰反応して、手持ちのリソースをすべて投入してしまうこともあります。」 そして、また別の出来事が起きて、人々の意識を改めて方向づけなければならないのです。”
もちろん、CISAのプレイブックには、他の組織もこれを利用できるという一文が少しだけ記載されています。 しかし、そのプレイブックで述べられているのは、単に次のようなことです。例えば、社内のセキュリティ運用チームであれば、サイバーインシデントを特定し、対応するために取るべき手順は以下の通りです。
CISAのプレイブックは、過去 18 ヶ月間に見られたような大規模なソフトウェア・サプライチェーン攻撃に対し、連邦機関がどのように対応する上で役立つのでしょうか?
そのような複雑な攻撃は、大統領令「 」( )において、「重大なサイバーインシデント」と定義されています。 そのような攻撃が、ある組織だけに留まるとは考えにくいでしょう。 多くの組織に影響を与えた、 のSolarWinds攻撃()を思い浮かべてみてください。 攻撃者たちはSolarWindsを利用して、単にデータを盗むだけでなく、さらに多くの運用技術システムへの侵入を試み、物理的な影響を与えようとしたのです。
[続きを読む: Log4事件後のサプライチェーンリスクへの対処]
そのような攻撃があると、他の組織にも波及するのではないかと懸念されます。 どのような身体的な影響があるのでしょうか? 対応の調整は誰が担当することになるのでしょうか? どのような場合に「重大な事象」と認定されるのか、誰が決定するのでしょうか? その問題に対処するために、どのようなリソースを割り当てていますか? 私が「複雑さ」について話すとき、まさにそのことを指しているのです。
CISAのプレイブックは十分な内容となっているのでしょうか、それとも、もっと抜本的な対策が必要なのでしょうか?
私たちは皆、サイバー脅威の な増加を懸念しており、とりわけ、単一の組織や業界にとどまらず、波及効果をもたらす可能性のある脅威について懸念しています。 のコロニアル・パイプラインに対するランサムウェア攻撃 の後、パニックが巻き起こったことや、人々がガソリンを買うために列を作っていた様子を思い出します。 そして、それがさらなる問題を引き起こしました。 ですから、こうした複雑なサイバーインシデントへの対応をどのように調整すべきかを理解しようとしている段階は、まだ始まったばかりだと考えています。
「 事情は複雑です。」 事案の内容や、影響を受けている技術によっては、政府が介入してもあまり役に立たないかもしれません。”
例えば、大企業のセキュリティオペレーションセンターに勤務している場合、万が一何かが起きたとき、連邦政府からどのような対応が求められるのでしょうか? 連邦政府は、あなたを支援するためにどのような取り組みを行うと期待できますか? そのことは、実はよくわかっていません。
CISAのプレイブックは、連邦政府機関にとってどのような助けとなるのでしょうか?
プレイブックには、機関が連邦の脅威ハンティングチームにインシデント対応の支援を要請できると記載されています。 ただし、これは利用可能性や優先順位に基づくものであるという注意点があります。そのため、CISAは依然として、特定のインシデントの深刻度をどのように評価するかについて判断を下さなければなりません。
組織間で意見が分かれる可能性がある点は、特にインシデント発生の初期段階( )において、、ご理解いただけるかと思います。 大げさに反応してしまい、それほど深刻ではないかもしれない問題に対処するために、すべてのリソースやチームを動員してしまう可能性があります。 そして、また別の出来事が起こり、人々の進路を再調整しなければならなくなります。 あるいは、ある組織が「これは大したことではない」と主張したとしても、CISAやFBI、あるいは国土安全保障省が「あなたがたが考えているよりも深刻な問題だと我々は考えている」と指摘するかもしれません。
[続きを読む:連邦政府のCISOが導入すべき 3 のサイバー衛生対策]
また、民間機関に関しては、CISAやFBIが一方的に介入して、「この問題への対応が十分迅速ではないと我々は考えています」などと指摘することはできません。 私たちが駆けつけて、お手伝いいたします。
ですから、これは難しいバランスですね。 確かに、
さまざまな意見や見解、関心事が存在することでしょう。
政府はもっと積極的に関与すべきだと思いますか?
ええ、そうです。 しかし、事情は複雑です。 政府が統制を行使できるような国営企業は、当国にはありません。 もちろん、規制の対象となっている業界では、介入が必要になる場合もあります。 しかし、より大きな課題は、事案や影響を受ける技術によっては、政府が介入してもあまり役に立たない可能性があるということです。
「企業は、連邦政府が自社のシステムに過度に直接関与することを躊躇するでしょう。」 それは単なる現実です。”
組織のネットワーク構成を把握していない可能性があるため、彼らは支援することができませんでした。 彼らの支援は、どちらかといえば助言的な役割になるでしょう。
おそらく、フォレンジック調査などを行ってくれるかもしれません。 しかし、実際の是正措置については、特にその企業にセキュリティ運用チームがある場合には、その企業が対応すべき範囲に含まれる可能性がはるかに高いでしょう。 また、サードパーティの対応チームに依存している場合、事態はさらに複雑になるでしょう。
民間企業は、CISAや連邦政府にもっと多くの取り組みを望んでいるのでしょうか?
多くの企業は、連邦政府が自社のネットワークやシステムに過度に直接関与することを、快く思わないか、あるいは躊躇するでしょう。 それは単なる現実です。 彼らの返答は、こうなるかもしれません。「まあ、私たちのシステムについては、あなた方よりもずっと詳しく知っているのですから。」 懸念されるのは、政府が介入して、意図せず悪影響を及ぼすような措置を講じてしまうことです。
[続きを読む:注目すべきサイバーセキュリティのトレンド 2022]
さらに、ビジネスやテクノロジーのリーダーたち、とりわけ連邦政府機関と連携している方々は、CISAが具体的にどのような支援を行うのか、よく理解できていないようです。 必要な場合、どのような機能をご依頼いただけますか? どのような場合に、どのように報告すべきでしょうか? 議会では現在、 のインシデント報告要件、それらを民間部門にどのように適用すべきか、そして報告の期限について、改めて議論が交わされています。 つまり、こうした問題が絡んできているわけです。

