バイデン大統領が今春、大規模なSolarWinds攻撃を受けてソフトウェアのセキュリティ強化を図るべく、 サイバーセキュリティに関する大統領令 を発令した際、同大統領は、テクノロジー業界の多くの人々が恐れると同時に期待もしていた「連邦サイバーフォレンジック審査委員会」の設置を提案しました。
航空事故や道路事故を調査する国家運輸安全委員会(NTSB)をモデルとして、提案されている国家サイバーセキュリティ安全委員会(NCSB)は、米国の企業、インフラ、連邦機関を標的とした重大な犯罪的なハッキング事件を徹底的に調査することになります。
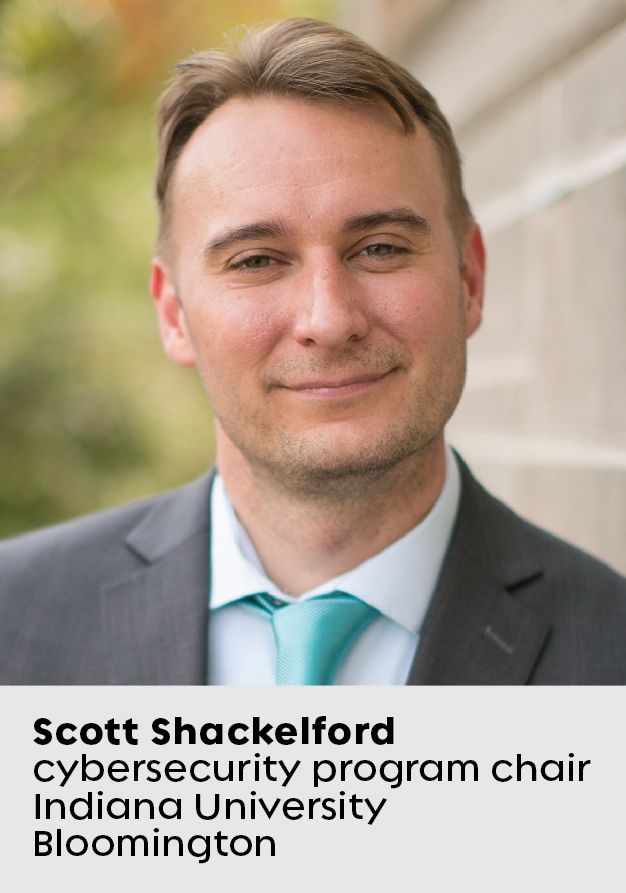
しかし、誰もがこれに賛同しているわけではないと、インディアナ大学でサイバーセキュリティとインターネットガバナンスに関するプログラムを統括する法学者のスコット・シャックルフォード氏は述べています。同氏は今週開催された ブラックハット・カンファレンス で、今後の課題について講演を行いました。 その中には、民間企業が自社の機密情報を共有することに消極的であるという点があります。 規制当局は、業界の主要企業が名を連ねる取締役会において、利益相反が生じる可能性があると警告しています。 また、プライバシー擁護派は、個人データの共有について懸念を抱いています。
先ごろ『 Endpoint』誌とのインタビューで、シャックルフォード氏は、サイバー審査委員会の運営方法や、CIOやCISOが今からその準備を始める必要性について語りました。
SolarWindsのような事件が発生した後、NCSBはどのように機能するのでしょうか?
現在、情報漏洩の報告は、州の司法長官事務所から連邦取引委員会に至るまで、さまざまな機関を通じて行われています。 その件に関しては、一元的に担当する部署がございません。 理想を言えば、サイバーインシデントに関する情報は、サイバー統計局に集約されるべきです。 実際、サイバー攻撃から米国を守ることを目的とした政府間機関である「 サイバースペース・ソラリウム委員会」は、サイバーインシデントのデータを収集するためのこの局の設置を推奨しています。
NCSBが情報漏洩の事実を把握した後、まず最初に行うのは、多分野にわたる調査チームを編成することです。 彼らは、攻撃を受けた企業のセキュリティチームや、製品が感染したソフトウェアプロバイダー、そしてこの攻撃を調査している フォレンジックアナリストなど 、数多くの情報源から聞き取り調査を行いました。 捜査官は、データベースから情報を召喚状によって提出させることになります。 何が起きたのか、そしてその背後に誰がいるのかを突き止めたら、報告書を公表し、提言を行うことになります。その提言は、その後、業界標準となるでしょう。
NCSBを設立する上で、技術的、政治的、行政的な課題にはどのようなものがありますか?
サイバーセキュリティは経済の非常に多くの側面に関わっているため、テクノロジー企業――ソフトウェアベンダーやハードウェアベンダー――からは抵抗があり、また、規制が厳しくない業界や、規制に慣れていない業界からも、おそらく抵抗があるでしょう。 理事会や調査チームの構成員に関して、利益相反の可能性があるかもしれません。 また、私たちはまさに「データローカリゼーション」の時代を生きているのです。 こうした組織の地域的あるいは世界的なネットワークを構築することは可能ですが、一方で、世界的なデータフローの将来をめぐる、はるかに大きな議論が存在するため、それを実現するのはそれだけ困難になっています。
NTSBの調査には1年以上かかることがあります。 NCSBは、進行中の攻撃の被害を軽減したり、次の攻撃を未然に防いだりするために、いかに迅速に対応できるのでしょうか?
人々を集め、実務者や政策立案者にとって即座に役立つ包括的な報告書を作成しつつ、他の多くの組織や、ひいては人々が依然として脆弱な状況にあるという困難な事態にリアルタイムで対応していくことは、難しいバランス感覚が求められる作業です。 NCSBが、調査の進捗状況を概ね把握できるよう、毎月ダイジェストを発行する姿を想像できます。 これは、 インシデント対応の 報告義務化など、現在議論されている他の取り組みと併せて捉えるべき全体像となります。
IT人材の不足という状況を踏まえると、取締役会はチームを編成するためにどこから人材を確保するのでしょうか?
サイバーフォレンジックやサイバーセキュリティの基礎に精通した人材が必要になるでしょう。 理想的なモデルとしては、学生が奉仕活動を行う見返りとして学費を負担してもらえるような、全国規模の奉仕活動の機会を設けること、いわば「サイバー・ピース・コープ」のような制度が挙げられます。 アメリコープスやピース・コープスを設立した連邦法を改正し、これら組織が国内外で行っているその他の能力構築活動にサイバーセキュリティを追加することは、容易に可能です。 また、多くのテクノロジー企業が、従業員に「ミニ・サバティカル」のような機会を提供し、前回の選挙の公正な実施を支援したときのように、意義ある活動に協力できるようになり始めています。 それが、この件の参考になるかもしれません。
連邦議会が全国委員会の設立を先延ばしにする場合、各州が主導権を握ることはできるでしょうか?
州や、複数の州からなる地域連合が、連邦のNCSBと同様の取り組みを行うことを妨げるものは何もありません。 各州知事は、 行政レベルのサイバー対策委員会を設置することができます。 ある事件を調査するために、その委員会は、州司法長官事務所、地元の法執行機関、および州の規制機関から専門家チームを編成することができるでしょう。 また、こうしたランサムウェア攻撃の標的となることが多い民間セクター、とりわけガス・電力事業、エネルギー供給業者、水道会社といった重要インフラに関わる企業からも、賛同が得られると思います。
CIOやCISOは、州または国のサイバー審査委員会と連携する準備として、今日、どのような対応を取るべきでしょうか?
まずは、御社がすでに SANS InstituteのCISコントロール やNISTサイバーセキュリティ・フレームワークといった基準を満たしているかどうかを確認してください。 CIOは、セキュリティ侵害の調査を行うサイバー対策委員会を支援するため、インシデント対応報告を行うチームとプロセスを整備しておくべきです。 率直に申し上げて、彼らは良き市民であるためだけでも、こうした取り組みを行うべきだと思います。 また、CIOやCISOは、社内のセキュリティ専門家に対し、審査委員会への参加を希望するかどうかを尋ね始めるべきです。 こうした取締役としての役割は、御社の専門家にとって、他業界の動向を学び、その知識を組織に持ち帰る絶好の機会となるでしょう。それにより、御社はより強固で、より安定したものとなるのです。

