15年前、ほとんどの組織は、 非常に定型化されたサイバー攻撃 (新しいタブで開きます) について懸念を抱いていました。これらは、あらゆる企業やコンピュータを標的とするように設計されたものでした。 攻撃者たちは、名声を得るためにその行動に及んだのです。 彼らは注目を集め、大きな混乱を引き起こそうとしていました。
しかし、時代は変わりました。 本日は、非常に標的を絞った高度な攻撃について見ていきます。その多くは、国家や専門組織によって行われているものです。
攻撃者たちは、売却したり、組織や政府の機能を麻痺させるために利用したりできるデータを狙っています。
このブログ記事では、従来の インシデント対応 (新しいタブで開きます) ツールが、なぜこうした攻撃に対処できないのかについて解説します。 また、Taniumが、脅威が重大な被害をもたらす前に、それを検知し、対応し、是正するために必要な可視性と制御力を提供することで、複雑で新たな脅威への対処をどのように支援できるかについてご説明いたします。
「技術的な観点から見た最大のセキュリティ上の課題の一つは、『境界線は死んだ』という古くからの格言にあるのです」と、PwCのサイバー脅威対策担当リードパートナーであるクリス・マッコンキー氏は述べています。
インシデント対応ツールの多くは、その役割を果たせていません
サイバー犯罪の規模はどのくらいなのでしょうか? さて、世界全体で 2021年までに 6 兆米ドルの損害をもたらすと予測されています。 (新しいタブで開きます) 経済規模で言えば、米国と中国に次ぐ第3位となります。
組織は、こうした新規かつ複雑な脅威の猛攻から身を守るため、複数の新しいセキュリティツールを導入してきました。 しかし、これらのツールは、検知においても対応においても、その柔軟性に欠け、対象範囲が狭すぎるため、効果を発揮できないことが明らかになってきました。
「 のBooz Allen( (新しいタブで開きます) )は、クライアントとのハンティング業務を通じて、高度な攻撃者が被害者のネットワーク内に検知されずに潜伏している期間、すなわち『滞留時間』が、発見されるまでに平均200-250 日であることを突き止めました。」
これは、 ベライゾンの「第 2019 回データ侵害調査報告書」 (新しいタブで開きます) の調査結果と一致しており、同報告書によると、データ侵害が発生した際にそれを検知できる組織はわずか 3 パーセントにとどまることが明らかになっています。
従来型のインシデント対応ツールは、そのアプローチに欠陥があるため、 のエンドポイントセキュリティ に有意義な改善をもたらすことが通常できません。 そして、これらの欠点には次のようなものがあります:
- 検出・調査能力が低速で、部門間の連携が不十分であり、その範囲も限定的です
ほとんどのツールは、セキュリティ調査に必要なコンテキストをほとんど提供せず、最大 7-30 日間という限られた期間の履歴テレメトリに依存しているため、チームは不完全で古く、不正確なデータを用いて脅威を分析せざるを得ません。
- 断片的で、対象範囲が狭く、部門ごとに分断された是正措置の体制
その多くは、限られたユースケースに特化したポイントソリューションであり、組織は個々の脅威から身を守るためにツールセットを継続的に拡充せざるを得ませんが、セキュリティ体制全体を向上させることにはつながりません。
- 現代の環境における現代的な脅威に対する対策の効果が不十分です
その多くは、単純で予測可能なパターンに従わない脅威に対処するためのアプローチを確立しておらず、現代の分散型エンドポイント環境を標的とする動的な脅威と戦うために必要な柔軟性を欠いています。
これらのツールは、組織が必要とする保護機能を提供できないだけでなく、 管理が困難な単機能ソリューションが次々と増え続け、IT部門に過度な負担をかけています。 セキュリティチームは、アラートや脅威データが殺到する中で、リスク態勢を改善する手段を持たないまま、事後対応に追われる状況に置かれています。
Taniumが役立つ7つの方法
Taniumのインシデント対応アプローチは、エンドポイント環境に対する包括的な可視性を提供し、組織が、従来のツールでは見逃されがちな新たな攻撃を示唆する、微妙な侵害の兆候を検知できるようにします。 セキュリティチームは、脅威の調査をより迅速に行い、過去と現在のデータを比較することで、脅威がどのように発生・発展したのか、またどのような目的を追求しているのかについて、明確な全体像を把握することができます。 Taniumは、これらの検知機能と、堅牢な是正措置のセットを、すべて単一のプラットフォーム上で統合しています。
Tanium を利用することで、IT チームは以下のことが可能になります:
- 脅威の調査および是正にかかる平均時間を短縮します各脅威を迅速に特定・調査し、その影響範囲を把握した上で、リアルタイムで適切な対応策を決定します。 環境内の脅威をより迅速に排除し、その目的を阻止するとともに、被害を最小限に抑えます。 最大1年分の過去データを用いて、情報漏洩の規模を評価し、その拡大を食い止めます。
- エンドポイント環境のリスクを低減攻撃対象領域を縮小し、エンドポイント環境全体のリスク態勢を改善しましょう。 既知および未知の脅威が浮上した際に、それを検知し、適切に対応します。 将来の攻撃に対して強固な、より安全なエンドポイント環境を構築します。
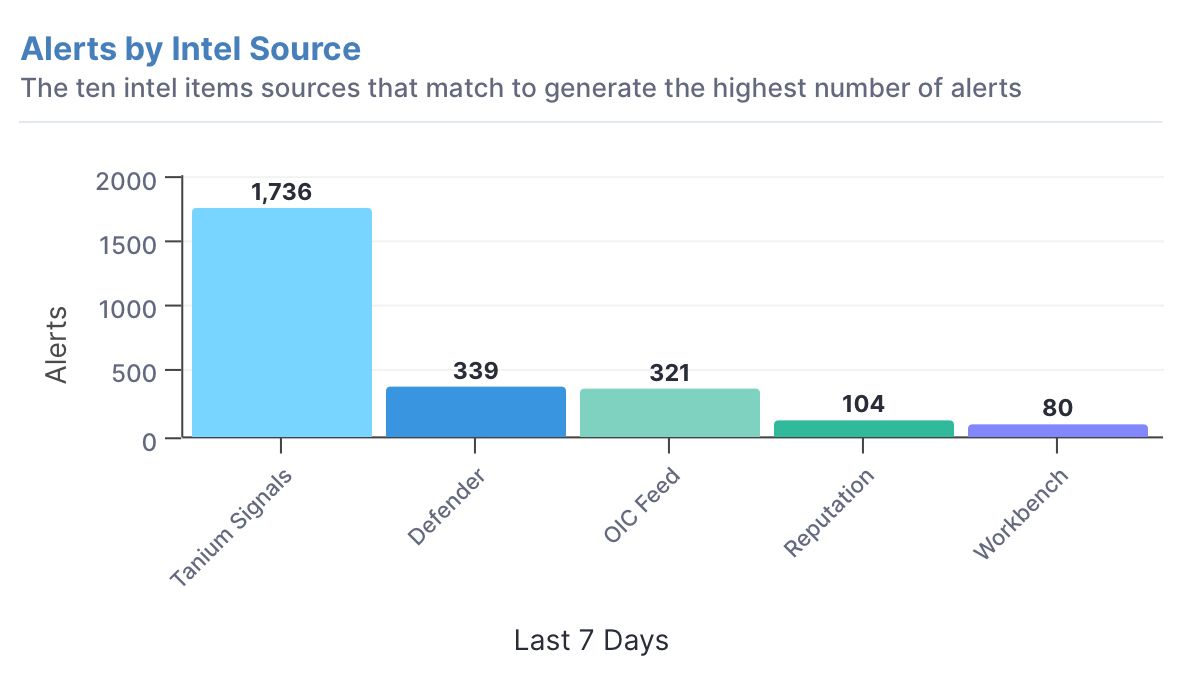
- 幅広い脅威インテリジェンス・フィードと連携します。Taniumは、お客様のエンドポイント環境の細かな特性に合わせて柔軟に対応できます。 導入している脅威インテリジェンスの詳細情報を、エンドポイントおよびSIEMソリューションの両方で使用されるきめ細かなルールに合わせて調整し、何が真のインシデントであるかを判断することができます。 Taniumの コネクタと、OpenCTI(Open Cyber Threat Intelligence) (新しいタブで開きます)をぜひご活用ください。これは、 が提供するオープンソースプラットフォームであり、組織がサイバー脅威インテリジェンスの知見を管理できるようにするものです。
- 復旧時間の短縮エンドポイント環境全体での復旧作業を、数週間や数ヶ月ではなく、わずか数時間で完了させることができます。
- 大規模な効率化を実現セキュリティチームに、より効果の高いソリューションを提供し、インシデント対応の中核となるアクションを可能な限り自動化しましょう。 単一のエンドポイントから環境全体へと、調査の焦点をシームレスかつ迅速に切り替えることができます。
- ITスタックを合理化しましょう単体ソリューションを排除し、複数のインシデント対応機能を、単一の柔軟で拡張性の高いエージェントに統合します。
- エンドポイントセキュリティと運用ワークフローを統合します同一プラットフォーム上の単一のコンソール内で、検出、対応、および修復のほとんどのアクションを実行できます。
セキュリティの強化とインシデント対応の改善に向けた4つの簡単な手順
Taniumは、統合エンドポイントセキュリティを通じてインシデント対応を実現し、利用期間が長くなるほどその有効性が高まります。 多くのお客様は、4つのステップからなるプロセスを実践されており、これにより、環境内の脅威を即座に検知して対応できると同時に、エンドポイントを強化し、全体的なリスク態勢を改善することが可能となっています。
たった4つのステップでできる方法は以下の通りです:
- エンドポイント環境の全体像をより包括的に把握し、脅威に対する継続的な監視体制を確立することで、 を通じてリアルタイムの可視性を実現します。 Taniumは通常、お客様が把握していたエンドポイントの数よりも 10-20 %多くを検出します。
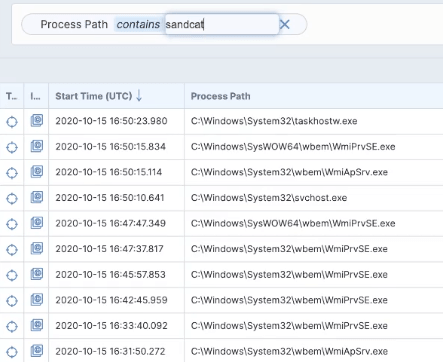
- により、脅威を検知・封じ込め、その都度調査を行うか、あるいはパターンが検出された際にセキュリティ担当者に自動的にアラートを送信することで、脅威への対応を行います。 Taniumは、エンドポイント環境全体を迅速に検索し、既知の攻撃パターンや不審な動作を検出することができます。
- を活用し、企業全体で侵害された、あるいはリスクにさらされているエンドポイントに対して適切な対策を適用することで、脅威を是正し、環境のセキュリティを強化します。 Taniumでは、パッチの適用、ファイアウォールの管理、設定の強制など、一般的な是正措置を実行することができます。
- による継続的な監視体制を確立し、対処した各脅威が、環境内で容易に再発したり拡散したりしないよう確保します。 Taniumは、インシデントから得られた知見を活用し、OSに組み込まれたセキュリティ制御機能を通じて大規模に適用することで、エンドポイントを継続的に強化・保護することができます。
Taniumのインシデント対応ワークフローおよびソリューションは、広範な統合エンドポイント管理・セキュリティプラットフォームの一部です
のTanium Platform( )は、モジュール式のソリューションスイートを提供しており、個別に導入することも、一式として導入することも可能です。これにより、組織の既存のエンドポイント管理機能の不足を補うことも、単一のプラットフォームを通じて包括的なエンドポイント管理ソリューション を提供することもできます。
ロールベースのアクセス制御により、複数のグループに所属するユーザーが同時に安全にソリューションを利用できるようになり、組織全体にメリットをもたらします。 Taniumは、情報漏洩が発生する可能性を低減し、万が一発生した場合の被害を軽減するとともに、全体的なリスク管理体制を強化します。
IT運用チーム
環境内の脆弱性を特定して修正し、悪意のある攻撃者による侵入のハードルを高めることで、侵害の発生件数を削減します。
エグゼクティブチーム
個別のソリューションを減らし、エンドポイントのセキュリティおよび管理に関するほとんどの作業を、単一の統合された軽量なプラットフォームに集約します。
情報セキュリティチーム
脅威が重大な被害をもたらす前に、それを検知、調査、対応、および是正するための包括的なツール群をご活用ください。
「コンピュータ上に保存されているもので、盗む価値のあるものは、いずれ誰かが盗むか、あるいは盗むのを阻止されることになるでしょう」と、Taniumの共同創業者兼CTOであるオリオン・ヒンダウィ氏は説明しています。 「組織が自問すべきなのは、『盗まれる価値のあるものはあるか?』ということです。」 「ほとんどの人は『はい』と答えるでしょう。」
Taniumは、今日の課題に対処するために開発されました
Taniumは、最も要求が厳しく複雑な運用環境においても、根本的かつ包括的で効果的なインシデント対応を実現します。 ほとんどの場合、当社のすぐに使えるソリューション、モジュール、およびワークフローは、お客様がIT運用について、より包括的でコンテキストに基づいた可視性を得るために必要なツールを提供します。
のTaniumインシデント対応ソリューションの詳細については、 および をご覧ください。デモのお申し込みは、 (新しいタブで開きます) から、今すぐお申し込みください。

