トピック
Tanium ブログ
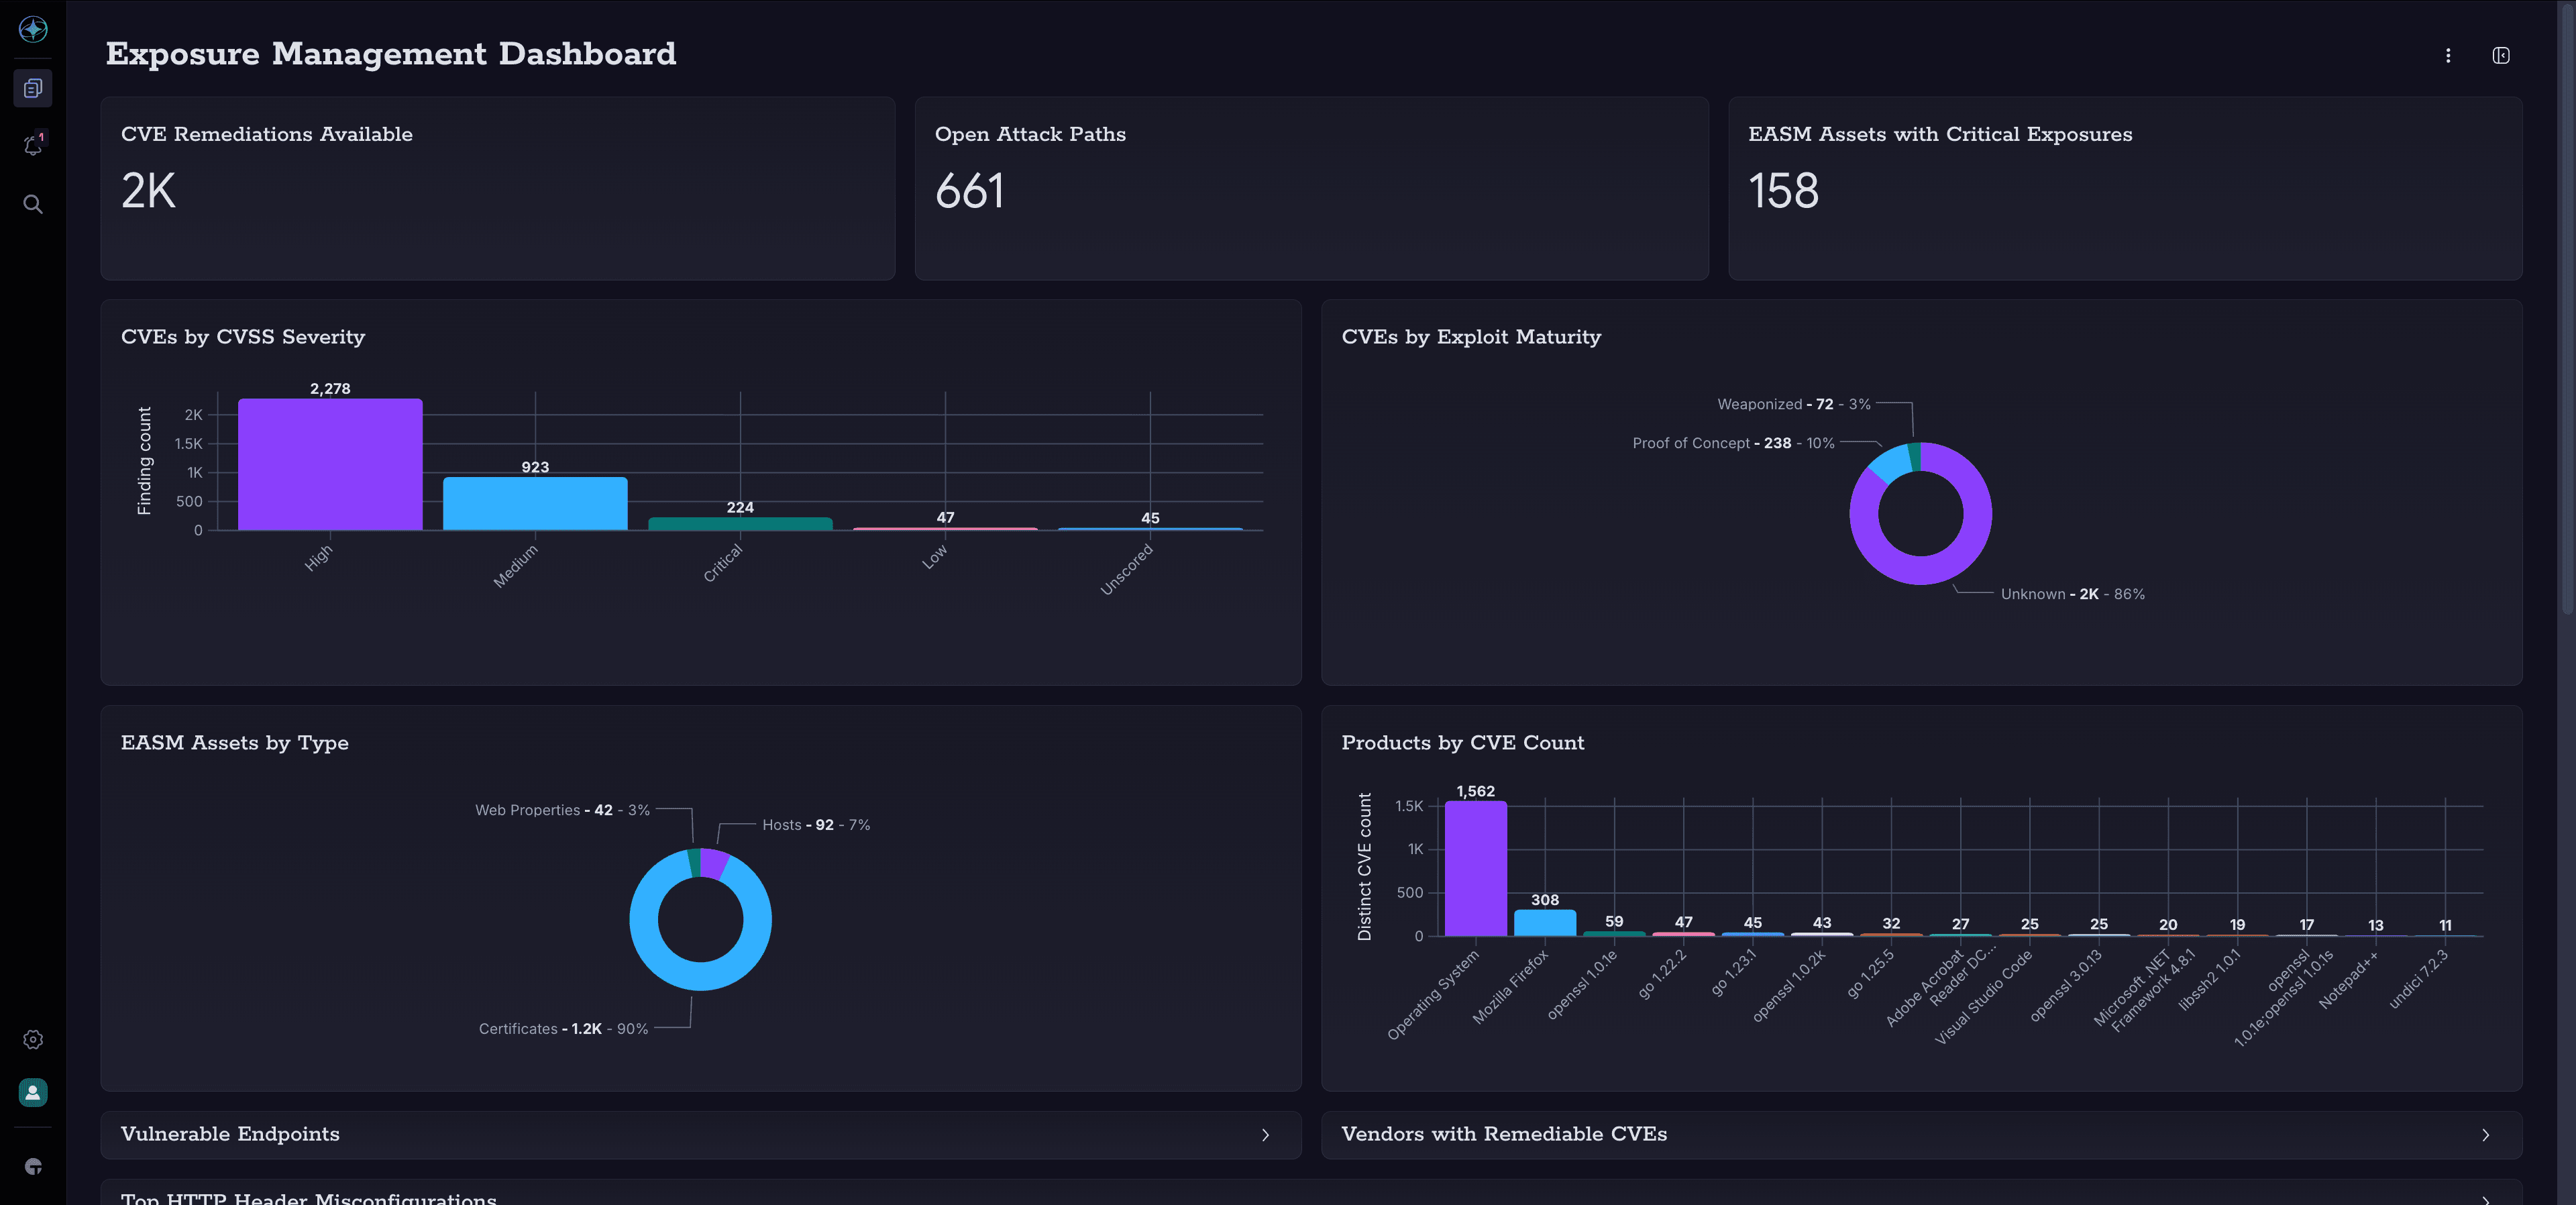
AIが脆弱性検出を加速。 Taniumは、その対応をサポートします。
Daily vulnerability findings across Tanium customer environments jumped from around 1 billion before mid-2026年6月 to as high as 6 billion in September. 急増の原因と、その対応方法をご紹介します。
AIが環境を加速させている。 その進化に追いつく:Tanium & ServiceNow向け「Service Graph Connector」の次なる進化
Tanium Atlas向けの2つの新しいサービスグラフコネクタにより、ServiceNowのCMDBに対してデルタ同期が可能となり、新規および変更されたエンドポイントデータのみが送信されるようになります。
Hunter Wins: HuntIQ Tradecraftは新しいハンターライブラリ
ハンティングのストーリーを伝えるHunt or be Huntedシリーズ。 HuntIQ Tradecraftを、Tanium Resource Centerで公開。プレイブックを、お客様ご自身で実行できます。
まずは自社の脆弱性を自ら探す:Taniumの「Frontier AI Security」への取り組み
Tanium社は、最先端のAIモデルを活用し、他社に先駆けて自社のソフトウェアに潜む脆弱性を発見しています。 現在、私たちが把握している状況と、お客様が今後さらに多くのセキュリティ勧告やパッチの提供を期待すべき理由についてご説明します。
ハンティングするかされるか:RunMRUをハンティングし、認証情報の漏えいを検知
ClickFix向けに構築したハンティングプレイブックが、貼り付けられたコマンドを探していたところ、サードパーティポータルへの有効な認証情報を発見しました。

ハンティングするかされるか:FalconFlankゼロデイ
FalconFlankのエクスプロイトが公開されてから 48 時間以内に、Tanium HuntIQは、CrowdStrike Falconの特権クリーンアップ機能を悪用してシステムを攻撃する攻撃者を検知するため、7つの行動検知ルールと1つのAtlasハントプロンプトを構築しました。 Tanium Atlasが、Windows環境全体を約1分でスキャンし、脆弱性の有無を確認する様子をご覧ください。

ハンティングするかされるか:ShieldBreakゼロデイ
Tanium HuntIQが、Windows Defenderのゼロデイ脆弱性に対し、CVE採番前に検証済みの緩和策を導き出した事例をご紹介
カウントダウンは始まっている: 31st October 2026
5月にイングランド銀行が導入した措置と同様に、ECBも各組織に対し、AIを活用したサイバー攻撃に対する行動計画の策定を求めています。 しかし、同組織が求めているのは戦略文書ではなく、作戦遂行能力の証明なのです。

スラッシュコマンドで、Atlasに専門家レベルのSecOpsワークフローを
/hunt、/investigate、/signalを使用すると、Atlasは簡単なチャット操作をライブエンドポイント状態に基づくSecOpsワークフローのガイドに変換します。
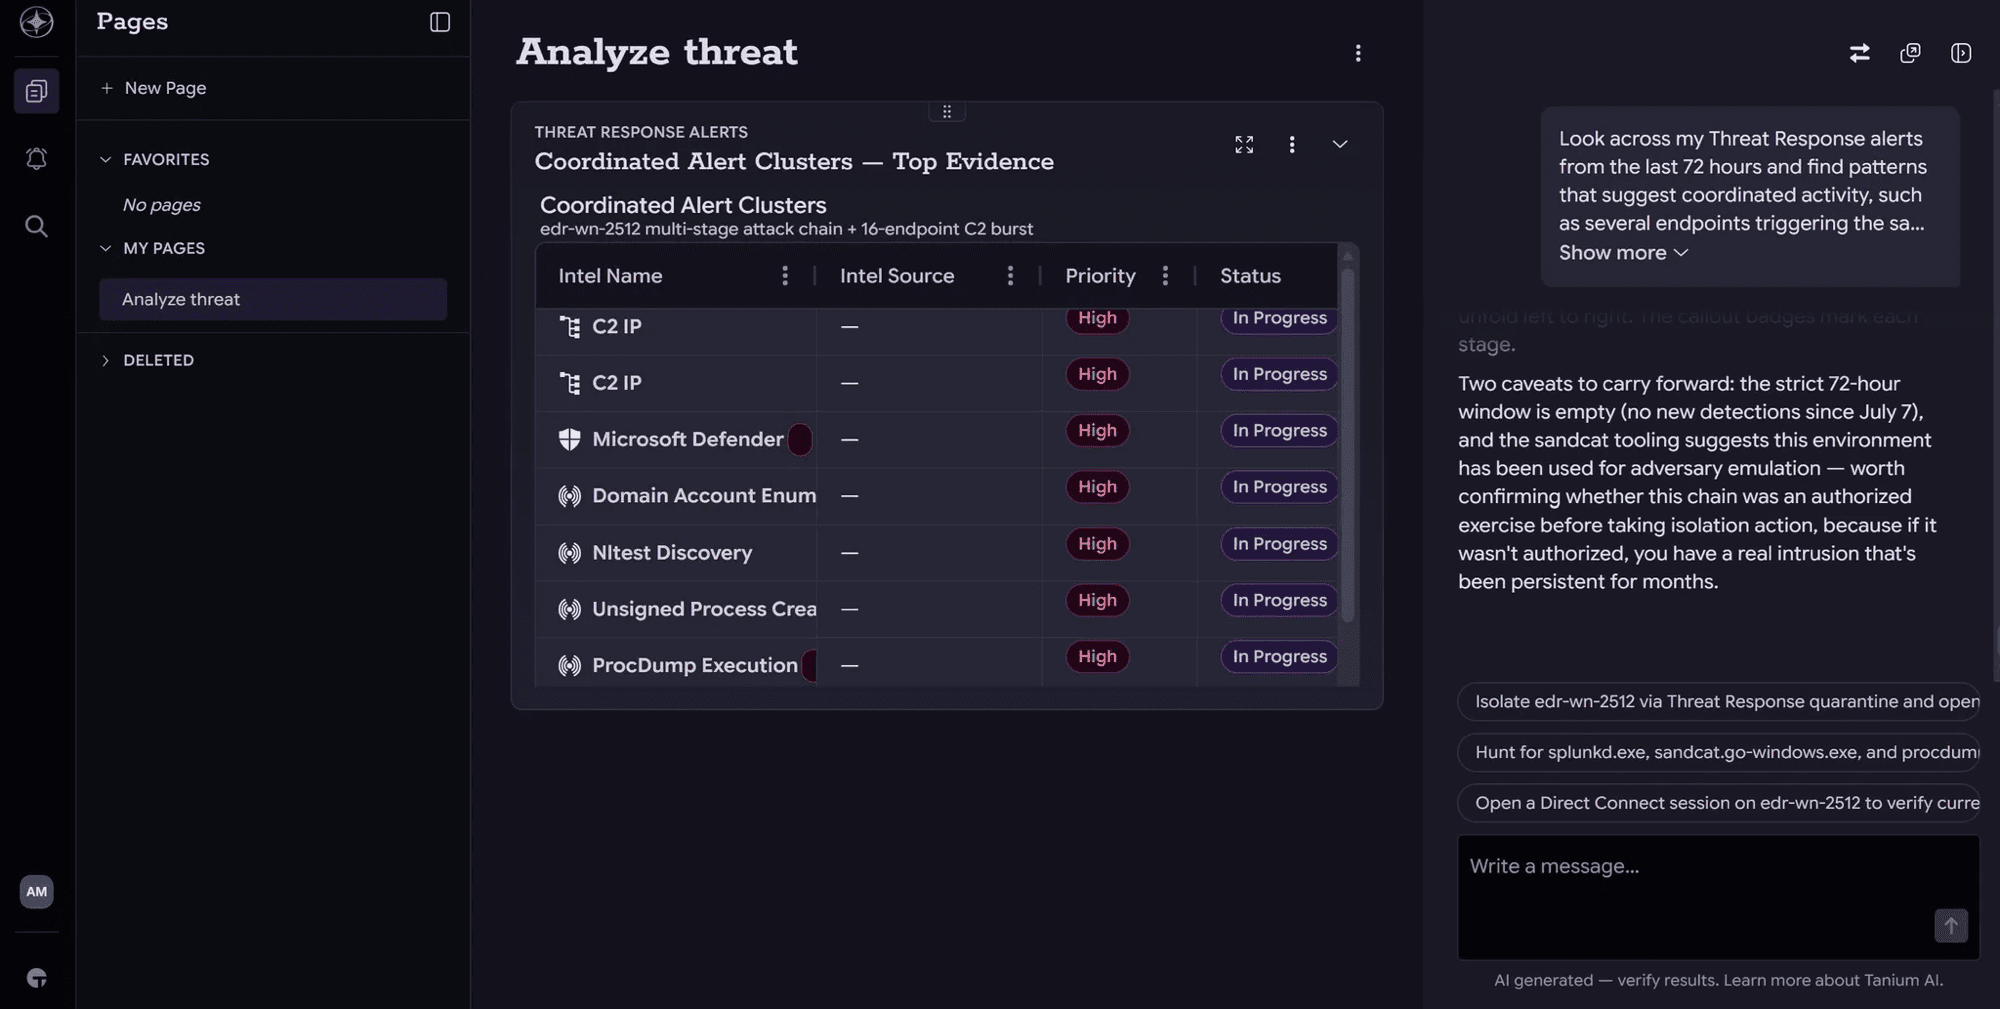
Agentic SecOpsのご紹介:AI主導のSOCのためのライブエンドポイントの真実
Agentic SecOpsは運用モデルを変革します。Tanium Atlasを使用すると、セキュリティチームは自然言語で作業を指示し、人間による制御を維持しながら、エンドポイントのライブデータに基づいて推論できます。
Taniumのサマーインターンシッププログラム:サイバーセキュリティ分野でのリーダーシップへの足がかり
Taniumの業界をリードする夏季インターンシッププログラムについてご紹介します。また、サイバーセキュリティ分野に進もうとする学生やプロフェッショナルにとって、なぜこのプログラムが素晴らしい選択肢となるのかについても解説します。
セキュリティ自動化ツール:どんなもので、どのように機能するのか
セキュリティ自動化ツールは、ソフトウェア駆動のワークフローを使用して、最小限の手動介入でサイバー脅威を検知、調査、修正する。 セキュリティスタック全体を統合することで、これらのツールはアラート疲労を軽減し、自動化されたインシデント対応を迅速化し、継続的なコンプライアンスを維持します。

