トピック
テクノロジー・インサイト
まずは自社の脆弱性を自ら探す:Taniumの「Frontier AI Security」への取り組み
Tanium社は、最先端のAIモデルを活用し、他社に先駆けて自社のソフトウェアに潜む脆弱性を発見しています。 現在、私たちが把握している状況と、お客様が今後さらに多くのセキュリティ勧告やパッチの提供を期待すべき理由についてご説明します。

スラッシュコマンドで、Atlasに専門家レベルのSecOpsワークフローを
/hunt、/investigate、/signalを使用すると、Atlasは簡単なチャット操作をライブエンドポイント状態に基づくSecOpsワークフローのガイドに変換します。
Agentic SecOpsのご紹介:AI主導のSOCのためのライブエンドポイントの真実
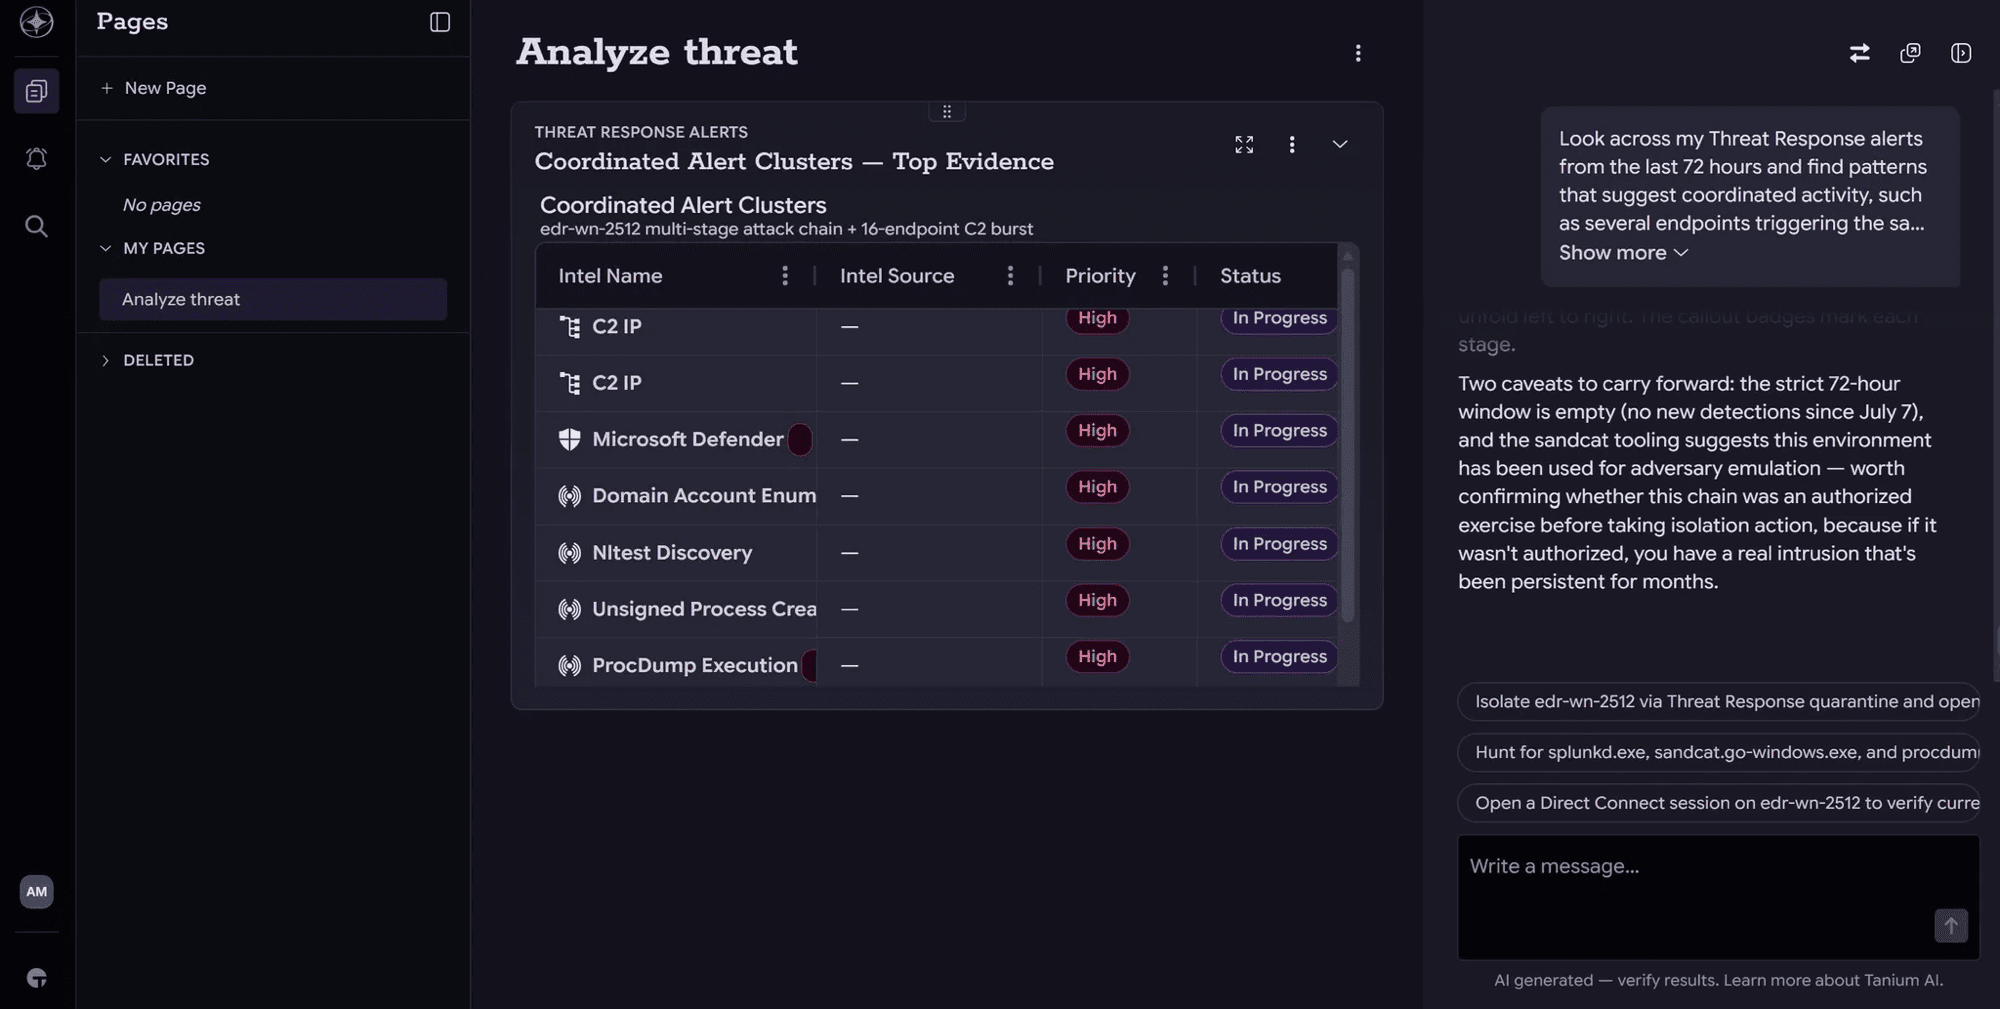
Agentic SecOpsは運用モデルを変革します。Tanium Atlasを使用すると、セキュリティチームは自然言語で作業を指示し、人間による制御を維持しながら、エンドポイントのライブデータに基づいて推論できます。
Tanium Atlas:1 オペレータで プラットフォームのすべてを活用
Tanium Atlasは、すべての商用および米国政府クラウドのお客様に提供されています。 AIによる脅威が広がる状況下で、実務を担うオペレーターにとって何が変わるのか。そして、なぜ今回は自分自身でこれを書きたいと思ったのか、その理由をお話しします。
アタックサーフェス全体を確認。 本当に重要なことに基づいてアクション。
CVEの件数は増加の一途をたどっており、AIによって検出される脅威も急増していますが、攻撃対象領域全体にわたる可視性は依然として断片化されたままです。 後付けのソリューションや手作業による引き継ぎでは、そのペースについていくことは到底できません。 先を行く組織には、ある共通点があります。それは、社内外のリスクを統合的に把握した上で、断片化されたワークフローを、AIを活用した優先順位付けと自律的な是正措置に置き換えているという点です。
「ロックド・シールド」とOSIモデル:ファイアウォールを責めるのはやめましょう
各レイヤーにおいてブルーチームが実際に何を防御しているのか、また、一見地味に見える要素(レイヤー 2、BGP)がなぜ常に勝敗を左右し続けるのかについて、基本に立ち返って解説します。
セキュリティチームは間違った可視性の問題を解決しようとしている
AIは、脅威の対象範囲、管理対象範囲、そして状況を正確に把握できないことによるコストを、すべて同時に拡大させてしまいました。
Windows Autopatchは企業使用の準備ができていますか?それとも、利便性のために、制御を犠牲にしすぎていませんか?
Windows AutopatchはMicrosoftのサービスであり、Windows Enterprise E3 以上に含まれており、Intune管理デバイス全体でWindowsの品質更新プログラム、ドライバー更新プログラム、およびMicrosoft 365 アプリの更新プログラムのスケジューリングと展開を自動化します。 これは、更新リングとケイデンスをユーザーに代わって管理することで、パッチスケジューリングの手動オーバーヘッドを削減しますが、エンタープライズパッチ管理ワークフローが通常依存する詳細なコントロールを抽象化することでそれを実現します。
スマートなガバナンスがエージェント型スプロールをいかに抑制できるか
企業全体でAIエージェントが機械的なスピードで増え続ける中、その自律性、規模、リスクに見合うよう、ガバナンスも進化させなければなりません。
Tanium Atlas:単に答えるだけでなく、実行するAI
Tanium Atlasは、Taniumの機能を1つのプロンプトに集約しています。必要なことを記述するだけで、Atlasが対応します。もちろん、ガバナンス機能も組み込まれています。
自律型IT運用:エンタープライズIT管理の変革
RSAC 2026では、Tanium CTOのMatt Quinnは、Autonomous IT(大規模かつリアルタイムのエンドポイントレベルの意思決定)が、AIアクセラレーションが後退する前に企業が構築する必要がある運用基盤であると主張しています。
エンドポイント環境における「シャドウAI」の理解
ローカルモデルからMCPサーバーに至るまで、エンドポイント上で「シャドウAI」がどのように現れるのか、また、可視性、ガバナンス、安全な設定が今なぜ重要なのかについてご説明します。

