CISコンプライアンスとは、 のCenter for Internet Security(CIS)が定めた管理措置およびベンチマークに準拠することを指します。CISは、サイバー脅威からITシステムやデータを保護するためのサイバーセキュリティツール、リソース、およびベストプラクティスのガイダンスを提供する非営利団体として、世界的に認知されています。 とはいえ、CIS準拠を達成することは、単なる形式的な手続きにとどまるものではありません。 これには、継続的な規律、適切なセキュリティ設定、自動化、そして24時間体制の監視ソリューションが必要となります。
そして、これは待ったなしなのです。
その重要性はかつてないほど高まっており、そのコストもかつてないほど高くなっています。
In 2024, IBM calculated that the average cost of a single data breach hit $4.88 million, the steepest price tag on record. ランサムウェアの攻撃者も同様に容赦のない存在となっており、ソフォスの「 」によると、 過去1年間で 59%の組織が被害に遭ったことが判明しました。 多くの中小企業にとって、その影響は、攻撃の severe—70%でデータが暗号化されてしまったという点にありました。
よく言われるように、最良の防御は積極的な攻撃にあります。インターネットセキュリティセンター(CIS)の「重要セキュリティ対策」に盛り込まれた、実戦でその有効性が実証されたセキュリティ対策も、まさにその好例です。 実際、 の「Verizon Data Breach Investigations Report」チーム( )は、組織が最も一般的な攻撃ベクトルに対抗するために採用すべきCISコントロールについて、定期的に取り上げています。 これらの対策が適切に実施されれば、環境のセキュリティを強化し、インシデント対応を簡素化し、保険会社が求める厳格かつ定量的に評価可能なサイバーセキュリティ基準を満たすことができます。 また、これらは取締役や監査役への説明を行う際の共通の基準ともなります。
このガイドでは、監査に対応できる形で、かつ運用上も効果的な方法でCISガイダンスを導入することの真の意味について詳しく解説します。 また、CISとNISTの違いを詳しく解説するとともに、統一的なアプローチで両者を効率化する方法についてもご紹介します。
本コースを修了する頃には、明確な行動指針と、CISコンプライアンスを単なる「チェックリストの項目」から「競争上の優位性」へと高めるための、いくつかの即戦力となるトークポイントが手に入るでしょう。
CISベンチマークとは何ですか?
CISベンチマークとは、CISによって策定されたセキュアな構成基準のことです。 CISベンチマークは、複雑な技術のための「組み立てマニュアル」のようなものとお考えください。ただし、これらは、セキュリティに最も熱心な世界中のサイバー専門家、ソフトウェアプロバイダー、ベンダー、研究者からなるボランティアの連合によって策定・改良されており、セキュリティに関する推奨事項が実用的で、ベンダー中立であり、常に最新の状態に保たれるよう保証されています。
ベンチマークでは、オペレーティングシステム、クラウドサービス、データベース、およびネットワークデバイスの設定パラメータ(ファイルのアクセス権、レジストリキー、カーネルフラグ、サービスポリシーなど)について、2つの重大度レベルで詳細に検証します:
- レベル 1: 堅実で摩擦の少ないベースラインであり、一般的なセキュリティ上の脆弱性を解消しつつ、ほとんどのビジネスワークロードとの互換性を維持しています。
- レベル 2: 義務付けられた監査、暗号化、およびアクセス制御により機能面でのトレードオフが増大する、リスクの高い環境や規制の厳しい環境向けに設計された、より厳格な「ヘルメット持参」プロファイルです。
ベンチマークはあくまで指針であり、規制上の要件ではありませんが、そこで推奨されている構成は基礎となるものです。特に、設定ミスが気づかれないまま放置されてしまう場合にはなおさらです。
組織がCISベンチマークを満たせない理由(そしてその対処法)
ベンチマーク違反の多くは設定ミスが原因ですが、それらは、資産インベントリの不備、パッチ適用の遅れ、権限管理の不備など、より根本的な問題の表れであることも少なくありません。
例えば、これらの課題は通常、CISコントロール1、 2、 5、 7、および 8に対応しています:
- 資産およびソフトウェアのインベントリ(管理項目 1、 2)
ホスト、コンテナ、またはSaaSテナントがCMDBに登録されていない場合、スキャンされることは決してありません。したがって、そもそもベースラインを満たすことはありません。 - 脆弱性とパッチ管理(コントロール 7)
完全に強化されたWindowsイメージも、パッチが適用されていないカーネルが出荷された瞬間に、その状態が崩れてしまいます。 次回の月次スキャンで問題が検出されますが、その原因はパッチの適用頻度の遅れにあり、元のビルドテンプレートそのものではありません。 - 権限管理およびログ記録の不備(管理項目 5、 8)
権限が過度に緩いロール、 多要素認証(MFA)の欠如、あるいは監査ログが無効化されているといった状況は、日常会話では「設定ミス」としてほとんど言及されませんが、これらはまさに CIS が問題視する設定なのです。
設定ミスが多くの違反の原因となっているのは、そこが基盤となる統制が最も目に見える形で実施されている場所であり、また、問題が生じ始める場所でもあるからです。 幸いなことに、ベンチマークのコンテンツは公開されており、合意に基づいて作成されているため、新たな脅威やソフトウェア製品のバージョンが登場した際にも、迅速に更新を展開することができます。
CISベンチマークは、HIPAA、PCI DSS、 、FedRAMP、およびISO 27001 といったフレームワークに含まれる技術的な構成要件の多くに対応することで、これらのフレームワークへの準拠に向けた取り組みを支援することができます。 しかし、これらだけでは完全なコンプライアンスを達成するには不十分です。 こうしたフレームワークでは通常、技術的なシステムの強化にとどまらず、文書化されたポリシー、リスク評価、インシデント対応手順など、より広範な組織的な統制が求められます。
リアルタイムのコンプライアンス報告がどのように機能するのか、ご覧になりませんか? このテックトークでは、Taniumの専門家が、サイロ化されたツールを無理に組み合わせることなく、CISベンチマークに準拠したカスタムコンプライアンスレポートを作成する方法について解説します。
CISベンチマークとは何か、そしてそれに準拠することの意義について理解できたところで、次の自然なステップは、その基準を実際に実践に移すことです。
CISはオペレーティングシステムにとどまらず、そのハードニングテンプレートはハイパーバイザー、データベース、クラウドサービス、さらにはKubernetesクラスターにまで及んでいます。 次のセクションでは、ベンチマークを、皆様が実際に運用する可能性が高いプラットフォームに照らし合わせていきます。これにより、スタックのどの部分に、信頼できるCISのセーフティネットが備わっているかを特定できるようになります。
CISのベンチマークでは、どのようなシステムが対象となっていますか?
実務者やベンダーからなる世界的なコミュニティによって策定され、ピアレビューを経たこれらのベンチマークは、 25 を超えるベンダーの製品ファミリーにまたがる100 以上のセキュアな構成テンプレートについて、規範的かつな段階的なガイダンス を明確に示しています。
多くのベンチマーク設定は、CIS重要セキュリティ管理基準に沿っており、組織は自社の設定をより広範なセキュリティ目標に紐づけることができます。
CISの対象となるシステムの種類と範囲について、以下にご紹介します:
- クラウドプラットフォームおよびインフラストラクチャ: 、AWS、Microsoft Azure、Google Cloud Platform、Oracle Cloud
- コンテナとオーケストレーション: 、Docker、Kubernetes、OpenShift
- データベースおよびサーバーソフトウェア: 、Oracle、Microsoft SQL Server、PostgreSQL、Apache HTTP Server、NGINX、VMware
- 対応OS: 、Windows、macOS、AIX、RHEL、Ubuntu、Rocky、AlmaLinux、Amazon Linux、IBM i、IBM Z
- ネットワークおよびセキュリティアプライアンス: 、Cisco、Palo Alto Networks、Juniper、Check Point、Fortinet、F5、pfSense
- モバイルOS: 、Android、iOS
- デスクトップソフトウェアとSaaS: 、Microsoft 365、Google Workspace
- Webブラウザ: 、Chrome、Firefox、Safari
Kubernetesクラスターを立ち上げる場合でも、Cisco ASAのファイアウォールルールを厳格化する場合でも、あるいはWindows Serverのセキュリティを強化する場合でも、正確なセキュリティ設定の手順を提供してくれるCISベンチマークが用意されている可能性は高いでしょう。 その広範さとトレーサビリティにより、これらのベンチマークは、ハイブリッドおよびマルチクラウド環境において、信頼性が高く、監査対応が可能なセキュリティ管理基準となっています。
CISベンチマークが、セキュリティ体制を強化するための技術的手段を提供する「レンチ」であるとするならば、CISコントロールは、どのボルトを、どのような順序で、そしてなぜ締め付けるべきかを示す「設計図」となります。 ベンチマークはシステム構成に焦点を当てているのに対し、コントロールは、インシデント対応、ユーザー研修、アクセスガバナンスといったプロセスを含め、より広範なセキュリティ対策に及んでいます。
CISコントロールとは何ですか?
CISコントロール v8.1( )は、一般的な攻撃パターンを実証済みの防御策と関連付けた、厳選された18 のセキュリティ対策(当初の20から1つ削減)で構成されています。 これらは3つの実施グループ(IG1–IG3)に分類されており、組織はリスクや利用可能なリソースに応じて成熟度を調整することができます。 IG1 は、の「必須サイバー衛生」 と整合しており、中小企業向けの基準としてよく用いられています。
主なテーマとしては、以下のものが挙げられます:
- すべての資産( 、すなわちハードウェア、ソフトウェア、クラウド、SaaS)を棚卸しし、監視します。 の「シャドウIT」 が、攻撃者の手先とならないようにしてください。
- のセキュアなベースライン(例:CISベンチマーク)を適用し、ドリフトの検出を自動化します。
- Verizonの「 2025 Data Breach Investigations Report」()によると、依然として 22%のデータ侵害が認証情報の盗難や悪用を原因として発生していることから、権限を最小限に抑え、厳格な認証情報の管理を徹底することで、こうした侵害を 未然に防ぐ必要があります。
- 脆弱性を特定し、解決します。 また、このデータ侵害に関する同じ報告書によると、 2025 件の侵害のうち20%がパッチが適用されていない脆弱性に起因しており、パッチ適用までの平均所要日数は 32 日であることが判明しました。これは、特に監視されていないエッジデバイスやVPNに対して、効果的な攻撃を仕掛けるには十分な時間と言えます。
- インシデント対応計画を策定し、演習を行ってください。 攻撃者がシステム内に潜伏している時間が長ければ長いほど、攻撃者が開ける「扉」は増えていきます。 IBMのによると、金融サービス業界における平均修復までの時間(最初の侵害から完全な封じ込めまで)は 219 日と最も長く、これは6ヶ月以上にわたって検知されないまま被害が拡大し続けることを意味します。
サイバーセキュリティチームにはアドバイスが尽きることがありませんが、そのほとんどには具体的な手順が示されたマニュアルが付いていません。 CIS重要セキュリティ対策は、そのギャップを埋めるものであり、セキュアな設定から継続的な脆弱性管理に至るまで、セキュリティライフサイクル全体を網羅しています。 これらの対策を講じることで、組織は既知の攻撃の被害を軽減し、サイバー防御を自動化することができます。
いよいよ、すべてをまとめ上げる時が来ました。 次のセクションでは、その連携について詳しく解説していきます。制御策とベンチマークがどのように連携し、単なる「安全な設定」以上のものとなるのか、その仕組みについて見ていきましょう。 ハイブリッド環境全体において、「何を」「どのように」行うかという点が、監査対応可能な設定となるにはどうすればよいのでしょうか。
CIS準拠はなぜ重要なのでしょうか?
CISは規制機関ではありませんが、規制の枠組みへの適合性を示すためにしばしば利用されるため、ベンチマークや管理措置への準拠は義務付けられていません。
とはいえ、CISには少なくとも2つの大きなメリットがありますので、検討してみることをお勧めします:
- すべてのオペレーティングシステム、ネットワークデバイス、およびクラウドワークロードに、CISベンチマークに基づくセキュリティのベストプラクティス設定をハードコーディングすることで、サイバー攻撃者が狙う「手っ取り早い攻撃の機会」を排除します。
- CIS Controlsは、NISTやPCI DSSなど、世界的に認知されているのフレームワークにマッピングされており、組織が技術的な保護策やセキュリティ対策を、より広範なコンプライアンス目標と整合させるのに役立ちます。
しかし、これらのマッピングだけでは、監査対応の準備としては不十分です。 監査人は通常、単なる整合性以上のものを期待しています。具体的には、統制が単に定義されているだけでなく、実際に徹底して実施されていることを示す、システム構成、インシデント対応手順、ユーザー研修記録など、具体的かつ検証可能な実施の証拠を求めています。
そこで、CISベンチマークの出番となります。 CISの各重要セキュリティ制御を、主要なオペレーティングシステム、ネットワーク機器、クラウドサービスごとに具体的な設定へと変換することで、このベンチマークは抽象的なベストプラクティスを、無意識のうちに実行できる習慣へと変えていきます。
CISプロファイルを適用した瞬間、同時に以下のことが行われます:
- 初期段階のサイバー攻撃で頻繁に悪用される、パッチの適用遅れ、設定ミス、保護が不十分なエッジデバイスといった一般的な脆弱性を排除することで、攻撃者の攻撃機会を削減します。
- HIPAA、PCI DSS、NIST CSF などのフレームワークを裏付ける、構成状態やセキュリティ強化のベースラインといった技術的証拠 を作成するとともに、完全な監査対応には、ポリシー、研修記録、インシデント対応計画などの裏付けとなる文書も必要であることを認識しておく必要があります。
- 監査人が貴社のセキュリティ管理措置を公認の基準に遡って追跡できるよう支援する、明確なコンプライアンスマップ を作成することで、基準への適合性や成熟度を証明しやすくなります。
CISへの準拠による経済的なメリットも、無視できないものです。 義務付けられた通知から始まり、規制当局による罰金、訴訟、顧客の離反に至るまでのコストは、相乗効果をもたらし、組織がこれまで蓄積してきた利益をあっという間に食い尽くしてしまう可能性があります。
どんなに綿密なセキュリティ対策を講じていても、設定ミスなどのセキュリティ上の問題は見落とされてしまうことがあります。そして、そうした問題が発生すると、多大な損害を伴う情報漏洩につながることがよくあります。
CISベンチマークは、クラウドプラットフォームやその他のシステムに対する安全な設定の指針を提供することで、設定ミスのリスクを低減するように設計されています。 これらは多くの一般的な問題の解決に役立ちますが、クラウドの設定ミスのすべてがこれらの対象範囲に含まれるわけではなく、特にアーキテクチャ、ID、またはアクセス設計に関連するものは対象外となります。
同様に重要なのが、信頼による恩恵です。 顧客、保険会社、パートナー各社は、コンプライアンスを確保するためだけでなく、第三者リスクによる自社のリスクを軽減するためにも、契約にセキュリティ条項を盛り込むケースが増えています。
CIS準拠の堅牢な設定を導入することは、セキュリティのベストプラクティスへの取り組みを示す一助となりますが、それはコンプライアンスという大きな枠組みの一部に過ぎません。 監査人や保険会社は通常、組織の全体的なセキュリティ態勢を評価するために、脆弱性管理、 インシデント対応計画、およびユーザー研修など、リスク軽減に関する追加的な証拠を求めています。
[関連記事:リスク管理とは何でしょうか? 【概要(簡略版)】
CIS準拠の重要性を理解することは、システムのセキュリティを確保し、業界のベストプラクティスを維持するための強固な基盤となります。 しかし、組織のセキュリティ体制について十分な情報に基づいた判断を下すためには、CISが他のコンプライアンスやセキュリティ基準とどのように異なるかを理解することが不可欠です。
私たちは、CISとNISTという、非常に定評のある2つのオープンソース・フレームワークを採用いたしました。 CISは、特定の技術に向けた詳細かつ段階的なセキュリティ強化チェックリストを提供しており、NISTは、組織が必要な対策とその理由を判断できるよう支援するための、リスクベースの包括的なフレームワークを提供しています。
がサイバーセキュリティフレームワークを導入するにあたっては、多くの場合、どちらか一方を選ぶという選択にはならないことがお分かりいただけるでしょう。 政策と実践を、隙間なく融合させるタイミングや場面について、詳しく解説していきます。
CISとNISTの違いは何ですか?
サイバーセキュリティに関する指針を、ある連続体として考えてみてください。 一方には戦略があります。これは、リーダーが何を、なぜ確保すべきかを決定するのに役立つ原則や方針のことです。 その反対側には、戦術があります。つまり、ポリシーを証明可能な防御策へと変える、段階的な設定のことです。 CISとNISTがその尺度の両端を占めています。
| 特長 | CIS | NIST |
|---|---|---|
| 目的 | 特定のシステムを初期状態から堅牢化する、重要なセキュリティ対策とベンチマークに関する規範的なチェックリスト | 企業全体におけるサイバーセキュリティの優先順位付けとガバナンスを支援する、リスク管理フレームワークおよびセキュリティ対策カタログ |
| 適用範囲 | 設計上、適用範囲が限定されています:オペレーティングシステム、ネットワーク機器、クラウドサービス、およびワークロード | 広範かつ特定の技術に依存しない:経営陣のリスク許容度からサプライチェーンの依存関係まで |
| こんな方に最適です | 迅速かつ目に見える成果を必要としているチーム、特にセキュリティ担当者が少ない中小規模のIT部門 | 成熟した組織や規制対象の組織が、トップダウン型のプログラムを構築する場合(例:NIST CSF 2.0 や SP 800-53 Rev 5 への準拠など) |
| 粒度 | 「良い結果を生み出す方法」――今すぐ自動化できる具体的な設定値とスクリプト | 政策レベルにおける「理想的な姿」を示しつつ、コントロールの選択や技術的な設定は皆様にお任せします |
| 関係 | CISは、NIST SP 800-53 Rev 5 およびサイバーセキュリティ・フレームワーク(CSF)との対応表を公開し、戦術的な保護措置と戦略的なリスク管理目標との間のトレーサビリティを確保しています。 | NISTはCISコントロールと明確に紐付けられているため、NISTの機能を選択すれば、それに対応するCISの保護措置を参照して実装することができます |
効果的なコンプライアンスに関して言えば、なぜその選択が「どちらか一方」というケースがほとんどないのか
セキュリティのロードマップの多くは、この2つを組み合わせていく必要があります。 よくあるパターンとしては、次のようなものがあります:
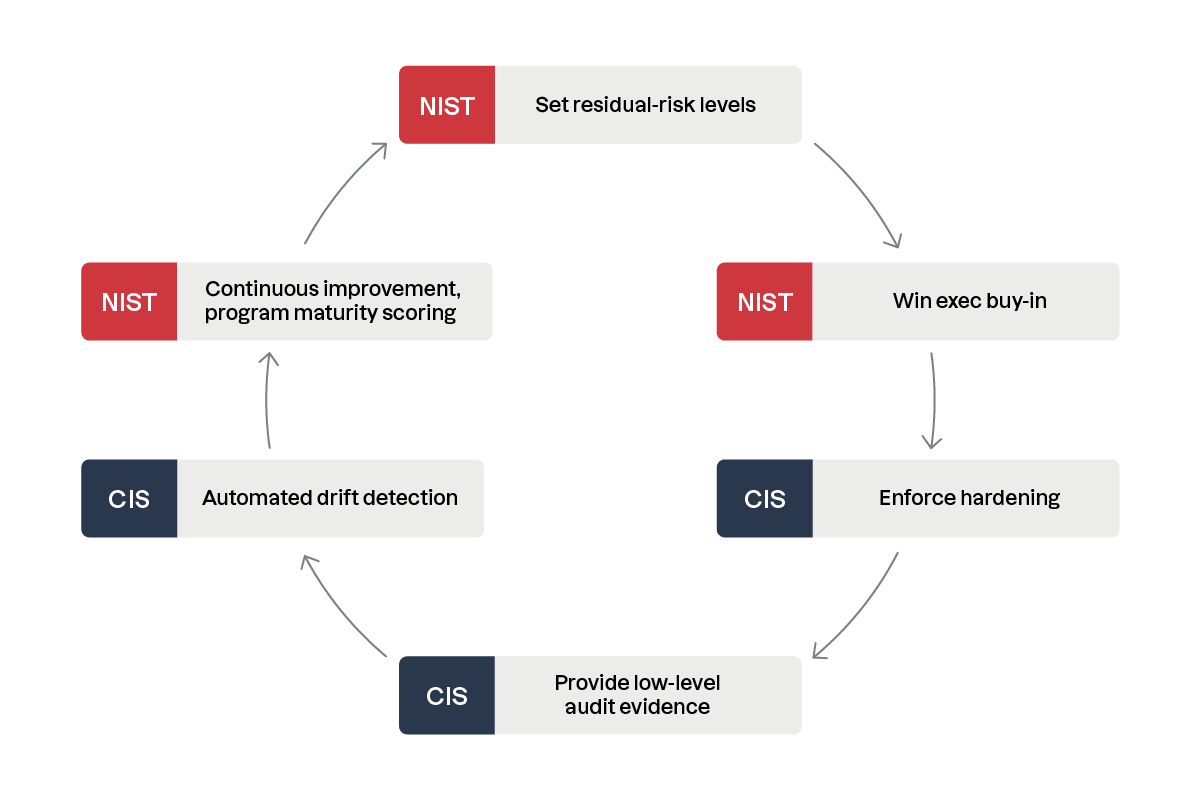
- まずNISTの手法を用いて、リスクを特定・優先順位付けし、許容可能な残存リスク水準を設定し、経営陣の賛同を得てください。
- CISベンチマークを導入し、システムの堅牢化を徹底するとともに、低レベルの監査証拠要件を満たし、それらのベースラインに対する逸脱の検出を自動化します。
- 継続的な改善とプログラムの成熟度評価を行うため、NISTにフィードバックを行います。
例えば、医療サービスプロバイダーのでは、規制当局の要求に応えるためにNIST CSF評価を頻繁に実施し、その後、設定ミスが生死を分ける問題になりかねない臨床現場でCISベンチマークを導入しています。
ロードマップやガバナンスモデルが必要な場合は、NISTが指針となります。 明日の変更ウィンドウに向けたタスクが必要な場合は、CISが最も迅速な手段です。 そして、監査人が訪れ、ハードenedビルドがCISのセキュリティ対策からNISTのコントロールまで明確に遡れることを示せば、戦略と実証という、両方のメリットを享受できるのです。
[関連記事:コンプライアンス管理とは? 【種類と改善のヒント】
さて、ここからが楽しい部分です。大局的な理論を、実際にリスクの指標を動かす「変更依頼書」や「スクリプト」、そして「ランチ&ラーニング」といった具体的な取り組みに変えていくのです。
自分の組織でCISのコントロールを実装するにはどうすればよいでしょうか?
「サーバーのプロビジョニング完了」から「サーバーの保護開始」までの、何気ない瞬間の間に、設定ミスが次々と発生してしまいます。 CISの制御機能により、最初のポートスキャンが到達する前にそのギャップを埋めることができます。将来を見通すような予算策定作業は必要ありません。
「善意」から堅牢なITインフラへと至る、実践的な5つのステップをご紹介します:
- 現実を直視しましょう。 速い。 Windows Server、Cisco ASA、あるいは孤立した EC2 インスタンスなど、代表的なシステムをスキャンしてください。 数分後には、ベンチマークの不合格箇所を赤色のアラートで表示したレポートが届きます。
- お好みのIGとスコープをお選びください。 CISは、 18 の対策項目を3つの実施グループに分類しており、これらは大きく2つの取り組みレベルに大別されます:
• IG1: すべての組織が最優先すべき基本的なサイバー衛生対策 • IG2/IG3: 攻撃対象領域が広い場合や規制が厳しい場合に向けた、段階的に徹底した対策
- 強化し、自動化します。 ギャップを特定したら、環境全体でセキュアな設定を標準化してください。 CISビルドキット、グループポリシーオブジェクト(GPO)、またはAnsibleやChefなどの構成管理ツールを使用して、設定を大規模に適用してください。 可能な限りデプロイを自動化し、新しい資産が最初からコンプライアンスに準拠した状態で導入され、長期にわたり強固な状態を維持できるようにします。
- 重要なことを測定しましょう。 測定できないものは改善できません。 統制措置が導入されたら、統制の適用範囲、インシデントの減少、是正までの所要時間などの指標を用いて、その有効性を追跡してください。 ダッシュボードやコンプライアンスツールを活用して、システムやチームを横断した進捗状況を可視化してください。 定期的な測定は、取り組みの成果を確認できるだけでなく、次に改善すべき事項の優先順位付けに役立ち、ステークホルダーに対してその価値を証明することにもつながります。
- 攻撃者は依然として攻撃を仕掛けてくるため、人間を教育しましょう。 技術だけでは人為的なミスを防ぐことはできません――情報漏洩の74% は、ミス、認証情報の盗難、およびソーシャルエンジニアリングによって引き起こされています。 各展開のたびに、シナリオに基づいた短時間のトレーニングと、 フィッシング による演習を組み込んでください。
[関連記事:Tanium Automateのご紹介 ― 大規模なオーケストレーションと自動化を簡単に実現]
スキャン、優先順位付け、自動化、測定、そして教育――これら5つの要素により、CISは共有ドライブ上の単なるPDFファイルから、セキュリティレベルを目に見える形で向上させ、技術的リスクと人的リスクの両方を低減する、実用的な管理システムへと生まれ変わります。
5つのステップからなる導入プロセスがわかったところで、CISコンプライアンスを支援するために組織が従来から頼りにしてきたツールについて見ていきましょう。 これらのツールとその限界を理解することで、多くのチームが、コンプライアンスをより広範なセキュリティ運用と整合させる、より統合されたリアルタイムのアプローチへと移行しつつある理由が明らかになります。
CISコンプライアンスに対応するために、一般的にどのようなツールが使用されていますか?
CIS、NIST、 、PCI DSS、HIPAA、ISOなど、あらゆるセキュリティおよびコンプライアンスのフレームワークは、すべて同じ出発点、すなわち「可視性」から始まります。 何かを評価、強化、是正、あるいは証明する前に、まず自社の環境に何が存在しているかを把握しておく必要があります。 つまり、デバイスおよびそれら上で動作しているソフトウェアについて、リアルタイムかつ正確な在庫情報を把握しておくということです。 これがなければ、他のあらゆる管理措置は不安定な土台の上に築かれることになります。
これらのカテゴリーは、事後対応的で断片的な取り組みから、先を見据えた統一的な管理へと至る成熟度の推移も表しています。 連携していないツールに依存している組織は、しばしば「火消し」状態に陥りがちですが、機能を統合している組織は、より迅速に、かつより確かな自信と回復力をもって行動することができます。
従来、組織はこのプロセスを概ね実現するために、個別のソリューションを寄せ集めてきました。 これらのツールは、一般的に以下の5つのカテゴリーに分類されます:
- 可視性とインベントリ: 評価や対策を開始する前に、組織は自社の環境に関する完全かつ最新の全体像を把握しておく必要があります。 資産の検出やソフトウェアのインベントリ管理を行う従来の ツール は、しばしばサイロ化して運用されたり、定期的なスキャンに依存したり、システム間の手動による照合が必要になったりすることがあります。 その結果、特にハイブリッド環境や動的な環境においては、死角の発生、データの陳腐化、および資産情報の不整合が生じることになります。導入されているデバイスやアプリケーションをリアルタイムで可視化できない場合、組織は事後対応的な姿勢を余儀なくされ、リスクを評価したり、確信を持って管理措置を実施したりすることができなくなります。 可視化は単なる第一歩にとどまらず、他のあらゆる管理措置の基盤となるものです。
- 評価: 「 」のCIS Controls Self Assessment Tool(CSAT)( )や、脆弱性スキャナーなどのツールは、経営陣向けのダッシュボードを生成することで、組織がコンプライアンスの状況を評価し、各コントロールに対する成熟度を追跡するのに役立ちます。しかし、これらは多くの場合、リアルタイムのテレメトリや強制適用システムと連携しないスタンドアロンのツールであるため、調査結果の検証、逸脱の検出、あるいは是正ワークフローの起動が困難になります。
- セキュリティ強化: 構成コード化ツール(Ansible、Puppetなど)やクラウドネイティブサービス(AWS Config Conformance Packs、 、Azure Policy Initiativesなど)を活用することで、チームはCIS準拠の設定をインフラストラクチャに組み込むことができます。これらのツールは強力ですが、高度な専門知識を必要とすることが多く、ハイブリッド環境では不安定になりがちであり、継続的な検証機能も不足しています。 リアルタイムでの可視性がなければ、デプロイ後に設定が引き続きコンプライアンスを満たしているかどうかを把握するのは困難です。
- 是正措置: リスクや設定ミスが特定されたら、次のステップはそれらを修正することです。 従来のリメディエーション手法では、多くの場合、手作業によるワークフローやチケット管理システム、あるいは専門チームによる実行が必要なスクリプトが用いられています。 これらの方法は、特に時間が重要な場合、処理に時間がかかり、エラーが発生しやすく、拡張も困難です。一部の組織では、オーケストレーションツールを使用して是正措置の自動化を試みていますが、こうしたツールは、当初問題を検出したシステムとは切り離されていることがよくあります。 検知と対応の間に緊密な連携がなければ、是正措置は安全対策というよりも、むしろボトルネックとなってしまいます。
ここで、事後対応から事前対応への転換が極めて重要になってきます。 ハードニングとは、問題が発生する前に未然に防ぐことであり、リメディエーションとは、問題が発生した際に対応することです。 成熟したコンプライアンス・プログラムは、逸脱や脆弱性に対して単に事後対応するだけでなく、継続的な実施とリアルタイムの可視化を通じて、それらを予測し、未然に防ぎます。
- 検証と報告: 監査人は証拠を求めています。 CSATのエクスポートデータ、SIEMのダッシュボード、および脆弱性スキャナーのレポートからこれらの情報を得ることができますが、ツール間でこれらを照合する際には、タイムスタンプの不一致、資産情報の不一致、データのサイロ化といった問題に対処しなければならないことがよくあります。 その結果、 コンプライアンス体制が断片化しており、プレッシャーがかかった状況ではその正当性を説明するのが難しい状況です。
コンプライアンス・プログラムの成熟度は、このサイクルをどれほど迅速かつ正確に回せるかに直結しています。 これをより迅速かつ自信を持って行えるようになればなるほど、組織の回復力は高まります。
しかし、複数のツールを使用すると、アプローチがばらばらになり、業務上の負担が増えたり、リスクが高まったり、重大な抜け穴が生じたりすることがよくあります。 検知、是正措置、報告といった主要なプロセス間の連携が図られていないと、各チームは知見を行動へと迅速に移すことが困難となり、その結果、対応が遅れ、コンプライアンスへの取り組みに対する信頼が損なわれてしまいます。 そして、ゼロデイ攻撃が発生した際、重要なのは単に 「我々は脆弱なのか?」 ということだけではなく、 「どれだけ早くその脆弱性を見つけ出し、修正できるか?」 という点です。
だからこそ、統合プラットフォームが重要になるのです。 これら5つの機能を単一のリアルタイムシステムに統合することで、統合プラットフォームは、連携が取れていないツールによる非効率性を解消し、チームがより迅速かつ自信を持って行動できるようにします。 この変化により、組織は、業務運営に支障をきたすことなく是正措置を自動化することで、事後対応型のコンプライアンスから、先手を打ったセキュリティ対策へと移行することが可能になります。
| 特長 | 従来のツールチェーン | 統合プラットフォーム |
|---|---|---|
| 可視性と在庫状況 | 定期的なスキャン、部門ごとに分断された資産リスト、一貫性のない在庫状況 | すべてのセキュリティおよびコンプライアンス・ワークフローの基盤となる、リアルタイムのアセット検出およびインベントリ管理 |
| 評価 | 手動スキャン、CSATデータのエクスポート、静的ダッシュボード | リアルタイムのテレメトリによる継続的な評価、リスクの優先順位付け、および状況認識 |
| 硬化 | 「構成のコード化」、クラウドポリシー、手動による適用 | ハイブリッド環境全体にわたる自動化された適用とドリフト補正 |
| 修正 | 手作業によるワークフロー、チケット管理システム、連携が取れていないオーケストレーションツール | 検出ルールやポリシー管理と密接に連携した、統合されたリアルタイムの是正ワークフロー |
| 検証と報告 | サイロ化されたログ、SIEMやスキャナーからのエクスポートデータ、手動による照合 | 統一されたリアルタイムデータと、追跡可能なコンプライアンスの証拠を備えた、監査対応済みのダッシュボード |
従来のツールチェーンの限界は明らかです。つまり、断片化されており、事後対応型で、適応が遅いのです。 コンプライアンス要件がますます複雑化し、脅威が急速に変化する中、組織にはより統合的でインテリジェントなアプローチが求められています。
そこで、Taniumの出番となります。 Taniumは、可視性、制御、対応を単一のプラットフォームに統合することで、組織がコンプライアンスを効率化し、リスクを低減し、迅速かつ大規模に、自信を持って業務を遂行できるようにします。
Taniumがコンプライアンスにどのように役立つか
Tanium Risk & Compliance( )は、評価、実施、報告を単一のプラットフォームに統合しており、サイロ化されたツールを組み合わせたり、手動でコンプライアンスの検証を行ったりする必要がなくなります。
当社のプラットフォームは、リアルタイムのテレメトリデータを用いてCISベンチマークに基づきシステムを継続的に評価し、逸脱を自動的に是正するとともに、資産インベントリ、コンプライアンス状況、過去の変更履歴などの監査証拠を統合します。
の一環として、Tanium Autonomous Endpoint Management(AEM)の「リスクおよびコンプライアンス」機能は、資産の検出、パッチ管理、設定の強制、および脅威の検出を行うソリューションと連携して機能します。 これらの機能を組み合わせることで、リアルタイムの可視化、脆弱性の優先順位付け、および効率的な是正措置を実現し、従来の単体ソリューションではしばしば見落とされがちな課題を解消します。
継続的な監視、ワークフローの自動化、および との深いパートナー連携を通じて、Taniumは組織が継続的なコンプライアンスを維持し、監査や脅威、そしてその間のあらゆる事態に対応できる強靭なセキュリティ体制を構築できるよう支援します。
Tanium AEMは、組織が変化し続ける規制要件や新たな脅威に先手を打つことを可能にするだけでなく、運用上の負担を軽減し、コンプライアンス業務のワークフローを効率化し、IT、セキュリティ、運用チーム間の連携を強化します。
今すぐ から、無料のオーダーメイドデモをご予約ください。Taniumが、チームが事後対応型のチェックリストから、リアルタイムで監査対応可能なセキュリティ体制へと移行するのをどのように支援するかをご確認ください。

