もしあなたが最高情報セキュリティ責任者(CISO)として、自分の仕事は侵害を防ぐことだと考えているなら、考え方を変え始めた方がいいでしょう。 あなたはリスクマネージャーとして、また上級管理職への「翻訳の橋渡し役」として自分自身を考えるべきです。
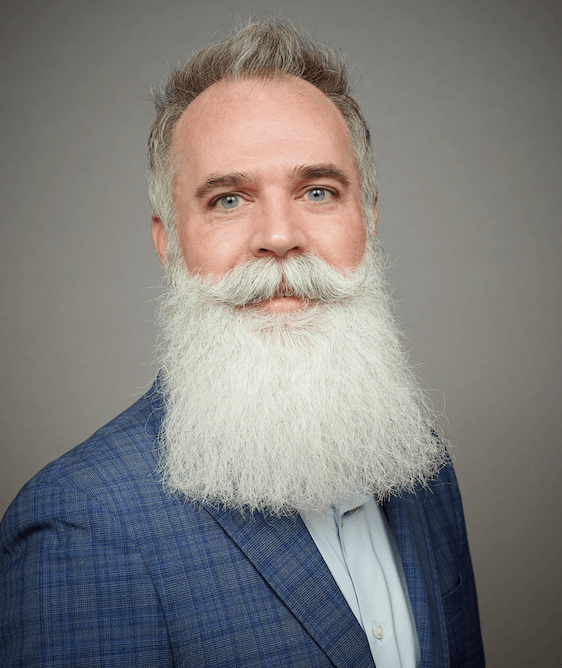
これは、ノースカロライナ州を拠点とするサイバーセキュリティサービス会社StratascaleのCISO、Joseph Karpenko(右)の見解である。 脅威の状況がより複雑になるにつれ、サイバーセキュリティリーダーは法的リスクを管理し、収益源を保護し、侵害が発生した際のレジリエンスを推進するビジネスエグゼクティブのように考える必要があると彼は言う。
カルペンコ氏は2021からStratascaleに在籍しており、さまざまな組織でサイバーセキュリティの取り組みを推進し、重要インフラを強化してきた約30年の経験を持ち、あの立派なひげと同様に印象的な経歴を持っています(ひげについては、開発に要した時間は短かったと認めており、ここ数年で伸ばしてきたものです)。
ハードウェアおよびセキュリティエンジニアとしてキャリアをスタートさせたKarpenkoは、Cisco、給与計算大手のADP、政府間条約機関のPacket Clearing House、応用インターネットデータ分析センター、情報技術情報共有分析センター(IT-ISAC)などで経験を積んできた。
私たちは彼とCISOの役割がどのように進化しているか、コストセンターから価値創造者へとナラティブを転換する方法、そしてなぜプロアクティブなセキュリティが単なる流行語以上のものであるかについて話し合いました。 来年、CISOは組織全体に真の変革をもたらす絶好の機会を持っていると彼は言う。
まず、CISOの役割から始めましょう。 それは変革を遂げていると言うのですか?
私はそれを、彼らが担ってきた責任の進化として捉えています。 CISOは、かつては主に超技術的な役割であったものから、ビジネスリスク、オペレーショナルリスク、戦略的リスク、評判リスク、そして法的リスクをより重視する役割へと進化してきた。
"CISOは、[セキュリティ]プログラムの成熟度について、上級管理職や取締役会とより良いコミュニケーションを取る必要があります... あなたはその翻訳の橋渡し役にならなければならない。"
言い換えれば、自社の環境だけでなく、ビジネスパートナーをどのように安全に保護し、守るかということです。
そして、技術的な役割からより戦略的なビジネスパートナーへの進化はどのようなものでしょうか? 新しいスキルセットとは何でしょうか?
それは、CISOがプログラムの成熟度、投資が必要な箇所について上級管理職や取締役会とより良いコミュニケーションを取り、上級管理職がその環境をどのように保護・防御しているかを理解できるよう示すために必要なスキルです。 私にとって、あなたはその翻訳の橋渡し役でなければなりません。
[関連記事:CISOがサイバーリスクをCEOに実際に伝わるよう話す方法]
CISOは引き続き技術チームに対して下向きのコミュニケーションを取る必要がありますが、課題が存在してきたのは上向きのコミュニケーションです。 今後も前進し続ける中でCISOに必要な重要なスキルの一つは、間違いなくソフトスキル、つまり個人的なスキルや影響力の範囲である。 それは、顧客を理解し、ビジネスにおける彼らの欲求とニーズを把握し、会社を運営・稼働させる重要なビジネスプロセスとシステムを特定し、何らかの混乱が生じた場合でも最低限の事業継続が可能な状態(基本的には、機能し顧客にサービスを提供するために必要な最低限の業務とシステム)を確保する方法を知ることです。
CISOが戦略的な議論により深く関わるようになる中、サイバーセキュリティを主にコストセンターとして見られる存在から、収益を生み出す要素として認識されるよう転換するために、CISOは何ができるでしょうか?
重要な部分の一つは、法的および契約上のリスクに焦点を当てることです。 現在、多くの取引では一定レベルのサイバーセキュリティの成熟度が求められています。 基準を満たしていなければ、契約を失うリスクがあり、契約を失えば、実質的に収入と売上を失うことになります。 一方で、成熟したプログラムは新しい契約の獲得や既存の関係の維持に役立ちます。
「現在、多くの取引において、一定レベルのサイバーセキュリティ成熟度が求められている。 基準を満たしていなければ、契約を失うリスクがあります。"
次に運用リスクがあります。CIOやCTOと連携して重要なシステムを把握することで、障害が発生した場合に迅速に回復することができます。 そのレジリエンスにより、コストのかかるダウンタイムを回避できます。 また、運用面もあります。不必要なタスクに人々がどれだけの時間を費やしているかということです。 それは多大なコストがかかります。 どのようにしてそれらのプロセスを自動化できますか? これらすべてが、取締役会、パートナー、および顧客との信頼を築きます。
セキュリティをビジネス価値に結びつけることで、早期に恩恵を受けられる特定の業界はありますか? あなたはADPに勤務していましたが、それは金融セクターにとって価値あるものになり得るでしょうか?
誰もが改善できると思いますが、金融サービスはかなり恵まれていると感じています。 彼らはかなり前からサイバーに非常に注力しており、セキュリティプログラムに関しては非常によく組織化され、調整されている。 製造業とヘルスケアは、私が注目する2つの重要な業界だと思います。
[関連動画:大手医療機関がサードパーティベンダーを通じてネットワークに接続された数千台のデバイスをリアルタイムデータを活用してどのように保護したか]
この2つの分野は、サイバー障害が発生するたびに極めて大きな打撃を受けている。 製造をオフラインにすると、工場マネージャーはそのコストがほぼ秒単位でわかります。 そして、病院が閉鎖を余儀なくされるなど、サイバーインシデントがヘルスケアにもたらした混乱を目の当たりにしてきました。 手術を移動しなければならず、患者への影響があり、そのような混乱が命を奪う可能性もあります。
そのような状況では、レジリエンスが重要です。 セキュリティにおいて、事後対応よりも事前対応が重要なのはなぜですか?
それは素晴らしい質問だ。 対応しているだけでは、常に反応して火消しに追われるだけです。 誰も事後対応は好みません。 それは疲弊し、燃え尽きて疲れ果ててしまいます。
"もし対応しているだけなら、常に反応して火消しをしているだけです... 積極的なアプローチを取る場合、ギャップ、修正すべき点、改善できる点を探しています。"
しかし、積極的で慎重なアプローチを取ることで、ギャップ、修正が必要な事項、および改善できる点を探ることができます。 そうすることで、保護・防御すべき重要なプロセスを考え、CTOやCIOと並んでそれを実行することになる。
[関連音声:国際サイバーアドバイザーのRichard J. Harknettが、企業がサプライチェーンを保護しビジネスチャンスを生み出すためにどのようにプロアクティブになれるかを解説します。]
では、組織はどのようにしてよりプロアクティブな姿勢に切り替えることができるのでしょうか?
ビジネスとの適切な協力的なインシデント対応計画、つまりビジネス継続性、災害復旧、そしてインシデント対応を持つ必要があります。 それらを持つことは非常に重要です。 技術スタッフと上級管理職、そして経営幹部を対象にテーブルトップ演習を実施する必要があります。 彼らを巻き込むことで、テクノロジーは私たちの業務と密接に絡み合っており、あなたはその重要な一部である必要があり、私たちがあなたをサポートし支援するためにここにいることを理解してもらえます。 同時に、あなたは私たちが事業においてあなたをサポートできるよう、私たちを支援する必要があります。
そのため、私にとって、レジリエンスとともにサイバーセキュリティの積極的な側面は、引き続き重要な焦点であり続けるでしょう。 重要なのは、どれだけ迅速に回復し、ビジネスを再稼働させられるかということです。
詳細はこちら
「サクセスストーリー」シリーズで、セキュリティリーダーとの他の独占インタビューもご覧ください。
- Lowenstein Sandlerの「プライバシー伝道師」Ken Fishkinが語る…
退屈なサイバーセキュリティトレーニング - マーベルの「スーパーヒーロー」マイク・ウィルクスが語る…
AIを活用してサイバー犯罪と戦う - Apexグループのアッシュ・ハントが語る…
この公式でサイバーリスクを(正確に)予測する - LAカウンティのジェフ・アギラーが語る…
フィッシングと戦うために従業員をトレーニング(および再トレーニング)する方法 - Honest Medical GroupのデニスLeberが語る…
取締役会とサイバーセキュリティについて(あまり)話さない理由 - Leo A DalyのスティーブンHeldが語る…
サードパーティリスクの裏側 - ZoomのマイケルAdamsが語る…
サイバーリスクスコアリングでサイバーセキュリティを実現する2.0

