It cost neighboring San Bernardino County $1.1 million to resolve a ransomware attack on its sheriff’s department earlier this year. 近隣のロサンゼルス郡の最高情報セキュリティ責任者(CISO)であるジェフ・アギラール氏は、自身が保護の責任を負う同郡の 38 の部署のいずれにおいても、同様の事態が発生しないよう防ぎたいと考えています。
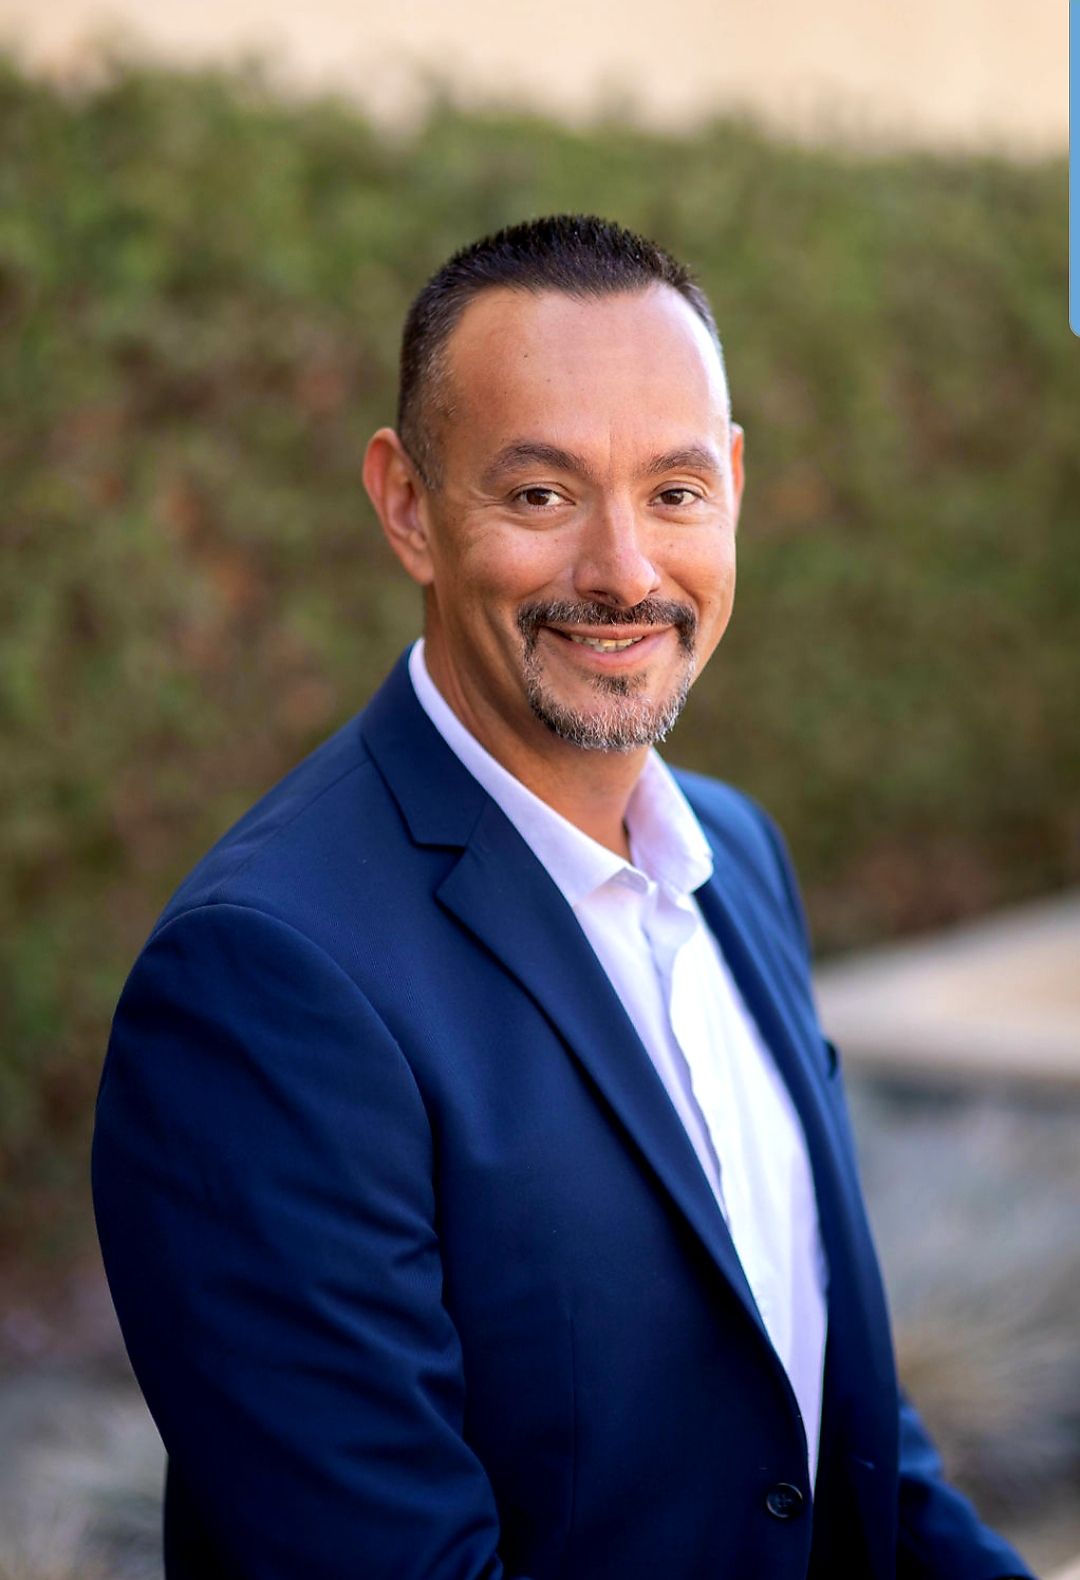
2018 年からロサンゼルス郡でセキュリティ関連の要職を歴任し、昨年同郡のCISOに就任したアギラール氏(右)は、連邦、州、地方自治体の各機関における脆弱性の高まりを痛感しています。公共部門を標的としたサイバー攻撃 は、 2023 年第2四半期において、前年同期比で40% 急増しました。 ロサンゼルス郡ではこれまでのところ大きな事故は発生していませんが、アギラール氏は、この実績を維持するためには、勤勉さと決意、そして何よりも重要なこととして、業界の仲間たちや、自身の指揮下にある郡職員との絶え間ないコミュニケーションと連携が必要であることを認識しています。
これは、彼の所属する部署による のベンチマーク調査( )の取り組みに、確かに役立っています。 それだけでなく。
実際、多くのCISOとは異なり、彼は、他の政府機関が脅威に対抗する上で役立つかもしれない有益な知見を共有することの重要性を強く信じています。 こうした多様な見解に耳を傾け、共有しようとする姿勢は、おそらく彼自身の多彩な経歴に由来しているのではないでしょうか。その経歴には、 政府機関、、 医療分野、、 金融サービス、、および 運輸分野 での勤務経験が含まれています。
『Focal Point』 は、アギラール氏にインタビューを行い、彼の協調的なアプローチや、彼が全米屈指の政府サイバーセキュリティ責任者の一人である理由について詳しく伺いました。
(以下のインタビューは、読みやすさと分量を考慮して編集されています。)
一見すると、ロサンゼルス郡の報告体制――つまり、誰が誰に報告するかという点――は、まあ、かなり複雑に見えます。
当組織は連邦型モデルを採用しており、私は郡のCIOに報告しています。 各部門は独立した事業体として機能しており、それぞれに部門CIOおよび情報セキュリティ責任者が配置されています。 彼らの役割は、私のチームが取締役会レベルで策定したサイバーセキュリティの方針や戦略を実行に移すことです。
私には2人の副官が配下におり、さらに2人を採用する予定です。 (業務上の目的で)当郡をクラスターに分け、各クラスターが当社の事業における特定の分野を表しています。 たとえば、医療は一つの事業分野であり、法執行は別の事業分野です。 私の部下たちは、それぞれのスキルセットや各クラスターのニーズに応じて、さまざまなクラスターを担当することになります。 私たちは、大局的な視点からサイバーセキュリティの指針を定め、各部門はその指針の範囲内で業務を行っています。
ロサンゼルス統一学区とロサンゼルス住宅公社の両方で、最近、データ漏洩が発生しました。 身近な場所でそうした事態を目にしたとき、何か不安を感じたりしませんか?
はい、機密データを扱う組織であれば、どれでも潜在的な標的となります。
私は、州や地方自治体のCISOの方々と数多くお話ししています。 私たちは常に得られた教訓を共有し、「何がうまくいったのか、何がうまくいかなかったのか、そして一からやり直す必要がないように、何を参考にすればよいのか」と問いかけ合っています。 それは、おそらく、ロサンゼルス郡が他の政府機関とは異なる点の一つだと思います。 私たちは、政府における の連携を推進しています。。 透明性があります。
[関連記事:RaaS クラス ― ランサムウェア・アズ・ア・サービス(RaaS)に対する防御ガイド]
もちろん、私たちが具体的に何を行っているかについては、あまり深く立ち入りたくありません。 しかし、私たちは常に有意義な議論を交わしており、特に戦略や のインシデント対応について、地域的な視点から話し合っています。
従業員数が 100,000 名を超える部署のサイバーセキュリティ方針を統括していただきます。 そうした部署のうちたった一つでも制御不能になれば、綿密な計画も台無しになってしまいます。 コンプライアンスをどのように確保していますか?
はい、それは難しい課題ですね。 幸いなことに、私たちは常に内部監査を受けています。 監査が価値をもたらすものだと考えていない方が多いことは承知しております。 とはいえ、私はそうしています。なぜなら、人は自分が知っていることしか理解できないものであり、監査はコンプライアンスを確保し、不備を特定するための優れた手段だからです。
「監査を付加価値をもたらすものとは考えていない方が多いことは承知しております。」 とはいえ、私はそうしています。なぜなら、人は自分が知っていることしか分からないものであり、監査はコンプライアンスを確保し、課題を特定するための素晴らしい手段だからです。”
そこで、こうした監査を行っている当部署では、ある種のチェックリストに沿って作業を進めています。 彼らは、取締役会の内部方針への遵守状況を調査しています。 当社には、技術指針と基準がございます。 各部門は審査を受け、その後、それらの方針や指針に基づいて検証されなければなりません。 これは現在進行中です。 どの部署も、年に何度もその影響を受けています。 そして、時折、連邦政府による監査が行われることもあります。
社内監査の際には、私がギャップがあると思われる箇所を指摘し、彼らにそこで何が見つかるか確認してもらうことがよくあります。 報告書が届きましたら、通常、改善計画を策定いたします。 これにより、認識を高めるために、組織の指揮系統の上層部へと情報が伝えられます。 こうすることで、どのような問題であっても、それを解決するために適切な対応が得られると確信できます。
それほど多くの郡職員がいらっしゃるのですから、お手一杯のことでしょう。
もちろんです。 セキュリティの基本原則の一つとして、人、つまり従業員こそが常に最も脆弱な部分であるということが挙げられます。
企業は管理環境に数百万ドルもの巨額を投じていますが、たった一度のクリックミスで、そのすべてが回避されてしまう可能性があります。 そこで、 に関する啓発研修( )を、各事業部門に至るまで極めて積極的に実施してまいりました。というのも、部署によって業務の進め方が全く異なる可能性があるからです。
の「全国サイバーセキュリティ啓発月間」()に合わせ、従業員へのインタビューを行うほか、ベンダーや業界のリーダーを招き、これまでの教訓やセキュリティに関する「すべきこと」と「すべきでないこと」について共有していただきます。 そして、私たちはそのストーリーを伝えるのが以前より上手になったと思います。
私たちは、郡の環境の枠を超えた感情的な反応を引き出すことで、エンドユーザーにこうした誤クリックを気にかけさせるようにしています。 学んだことを持ち帰り、私生活で活用することができます。
例えば、ホリデーシーズンのショッピングシーズンが間近に迫っていますが、その時期になると、 といったフィッシング攻撃 が急増する見込みです。これらは、AmazonマーケットプレイスやeBay、IRS(米国国税庁)などを装ったものなど、さまざまな手口で送られてくるため、皆様には十分ご注意いただく必要があります。 人々はそうしたものを見ると感情的な反応を示し、何も考えずにクリックしてしまうかもしれません。 私たちは、職場でも家庭でも、こうしたことについて彼らに理解を深めてもらうための取り組みを、大幅に強化いたしました。
マインドフルネス・トレーニングが効果的かどうか、どのように判断すればよいのでしょうか?
私たちは絶えず掘削作業を行っています。 弊社ではテーブルトップの制作を行っております。 各部署ごとのクリック率と、郡レベルでの集計データがあります。 私は毎年その傾向を把握することができ、必要に応じてトレーニング内容を調整しています。 弊社では、毎年同じ内容の画一的な研修は行っておりません。 業界の注目分野や郡内の注目分野に合わせて調整いたします。
「私たちは、毎年同じ内容の画一的な研修は行いません。」 業界や郡内の注目分野に合わせて調整しております。”
例えば、来年は予備選挙を控えているため、当社のフィッシング攻撃の手口は、現在とは少し異なっております。 「所属政党が変更されました。意図せずに変更された場合は、このリンクをクリックしてください」といった、従業員を動揺させるような内容のフィッシングメールについて、従業員に注意を呼びかけています。
私たちは常に地域や地政学的な問題に注目しており、それに応じて定期的に訓練内容を調整しています。
潜在的な脆弱性を見つけるために、脅威ハンティングのようなことは行っていますか?
そうでしたね。ただ、そのような業務は、必要な経験のレベルが高いため、外部に委託しています。 私たちは社内でその能力を構築しようとしています。 しかし、私たちにとっては、脅威ハンティングの演習を支援してくれる信頼できるパートナーを持つことが理にかなっています。 脅威ハンティングは優れたツールですが、決して新しいものではありません。 しかし、 のエンドポイント管理( )や一定レベルの専門知識が必要となるため、複雑になりかねないことから、多くの政府機関にとっては、おそらくまだ比較的新しい取り組みであると考えられます。
私は、 のMITRE ATT&CKフレームワーク (新しいタブで開きます) [ネットワーク侵入の際に攻撃者が一般的に用いる戦術や手法を詳述したリファレンス]の大ファンであり、私たちが把握している脅威の状況に基づいて、地域内や他の管轄区域で何が起きている可能性があるかを特定するために、多くのテーブルトップ演習を行っています。
[関連記事:脅威ハンティングとは何か、なぜ重要なのでしょうか?]
ですから、やはり結局のところ、すべては「協働」に帰着するのです。 というのも、もしロサンゼルス市で、私たちに関係があるかもしれない何らかの事態が発生しているのなら、パサデナやサンタモニカ、バーバンク、あるいはその他の地域でも同様の事態が起きている可能性があるからです。
この1年間で学んだ、つらい教訓について教えてください。
まあ、幸いなことに、大きなトラブルは起きていません。 しかし、 のサプライチェーン・リスク管理 については懸念を抱いており、その改善に努めています。
「優れたリーダーとは、こうした型にはまらない事柄に目を向け、次に何が起こるかを先見の明を持って考えることができる人です。」
SolarWindsのハッキング事件 [ハッカーが一般的に使用されているソフトウェアに悪意のあるコードを埋め込み、数万もの政府機関や企業のネットワークに侵入した事件] が、その実態を浮き彫りにしました。 当郡は広大な郡です。 弊社には多くの取引先がおります。 したがって、 のサプライチェーンリスク を適切に管理することは、私たちにとって極めて重要です。 私たちは常に、「 のサードパーティ・リスクとは何か」と問い続けています。 全体的な状況において、サードパーティ・リスクとはどのようなものなのでしょうか? 「では、ベンダーが当社のセキュリティ要件を遵守しているかどうかを、どのように確認すればよいのでしょうか?」
この問題に対処するため、当郡では「セキュリティおよびプライバシーに関する誓約書」と呼ばれる文書を作成いたしました。この文書には、適用される州法、連邦法、規則、規制、およびプライバシーに関する適用される業界基準に基づき、当郡および委託業者がその義務を履行するという確約と合意が明記されています。 監査からインシデント対応に至るまで、あらゆる分野に及びます。
[関連記事:最高AI責任者(CAIO)の登場――経営陣にその居場所を設ける時が来ました]
弊社では、さまざまなクラウドサービスに関する補足資料を用意しておりますが、現在、 の生成AI( )の利用についても盛り込むよう、その内容を改訂しております。というのも、この技術が今後も定着していくと確信しているからです。 実のところ、まだ時間がある今のうちに、その点について予防策を講じておきたいと考えています。
こうした新しい技術や新興技術について、どのようにして時代の先を行くようにしていますか?
その点に関しては、ほとんどのCISOが同じような対応策を持っていると思います。 私たちは互いに話し合い、業界の動向にも注目しています。
政府機関のCISOとして、 のMS-ISAC(多州情報共有・分析センター)をはじめとする連邦政府のパートナー機関からも、多くの脅威に関する報告を受けています。 そのすべてから、たくさんの有益な情報が得られます。 また、国家主体の脅威という観点から、現状を的確に把握するため、FBIとは毎月定例会議を行っています。 そして、あなた自身の好奇心もありますね。 勢いを増しているChatGPTのような技術がもたらす影響を考察し、将来を見据えて、 量子コンピューティング の世界におけるセキュリティについて考えてみます。
優れたリーダーは、こうした型にはまらない事柄に目を向け、次に何が起こるかを先見の明を持って考えることができます。 今日はここにいないかもしれませんが、もし彼らがやって来た場合に何が起こる可能性があるのか、ご理解いただく必要があります。
詳細はこちら
「サクセスストーリー」シリーズで、セキュリティリーダーとの他の独占インタビューもご覧ください。
- Stratascale社のジョセフ・カルペンコ氏が語る…
セキュリティ侵害からビジネス戦略への進化 - ローエンスタイン・サンドラー社の「プライバシー・エバンジェリスト」であるケン・フィッシュキン氏が語る……
退屈なサイバーセキュリティ研修 - マーベルの「スーパーヒーロー」、マイク・ウィルクスが語る…
AIを活用してサイバー犯罪と戦う - Apex Groupのアッシュ・ハントによる…
この数式でサイバーリスクを(正確に)予測する - Honest Medical GroupのデニスLeberが語る…
取締役会とサイバーセキュリティについて(あまり)話さない理由 - Leo A DalyのスティーブンHeldが語る…
サードパーティリスクの裏側 - ZoomのマイケルAdamsが語る…
サイバーリスクスコアリングでサイバーセキュリティを実現する2.0

