あらゆる方向からデジタル上の脅威が迫る中、現代のサイバーセキュリティ責任者たちは概して、何をしようとも、最終的には攻撃が成功してしまうことを認識しています。
そして、その理由を説明しなければならないでしょう。
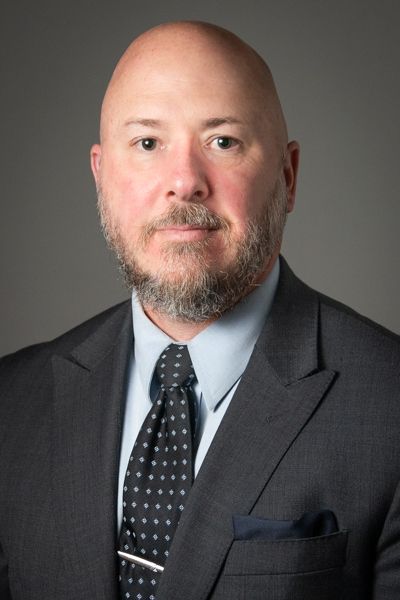
ナッシュビルに本社を置く価値重視型医療スタートアップ「Honest Medical Group」でサイバーセキュリティを統括するデニス・リーバー博士(右)にとって、経営幹部や取締役会と緊密な連携関係を築くことは極めて重要です。 こうした関係を築くことは、 が企業内でCISOの地位を確立し、 企業が特定の業界において確固たる地位を築く上で、大いに役立ちます。 また、こうしたサイバー攻撃のリスクを軽減し、発生後の被害を最小限に抑える上で、専門家が今や不可欠と見なしているような戦略的連携を促進することにもつながります。
セキュリティ分野のトップリーダーとして常に名を連ねているレーバー氏は、今日のCISOはもはや、孤立してサイバーセキュリティ戦略を推進する余裕はないと述べています。 彼は、ビジネスの成功と安全を確保するためには、深く継続的なコミュニケーションと戦略的な連携が必要であると主張しています。
これは、ガートナーの調査結果とも一致しています。同調査によると、 優秀なCISOの67%が、 上級経営幹部との協働を通じてリスク許容度を定義していることが明らかになりました。 成績最下位の生徒のうち、そうしているのはわずか 28%です。
『Focal Point』 は、リーバー氏にインタビューを行い、彼が上級幹部や取締役会メンバーとどのように連携し、報告を行っているのかについて探りました。 彼が次のように述べました:
[このインタビューは、読みやすさと分量を考慮して編集されています。]
社内の事業部門と、どのように信頼関係を築けばよいでしょうか?
私は、 という組織に加わったその瞬間から、 を通じて、その信頼関係を築き始めます。 その作業をしているときは、サイバーセキュリティについてほとんど話しません。 その代わりに、ビジネスパートナーの方々がどのような不満を抱えているのか、何を成し遂げようとしているのか、そして何が必要なのかに耳を傾けています。 その後、彼らが伝えてくれた内容に沿ったサイバーセキュリティプログラムを、裏方で策定いたします。
例えば、ある高等教育機関では、これまでの慣行が研究を制限し、妨げているとして不満を訴えていた部署と協力しました。 私は、研究データ環境と臨床データを分離し、業務の効率化を図り、シャドーITを排除し、リスクを低減するプログラムを開発しました。
一部のCISOは、経営陣と足並みを揃えることに苦労しています。 そのアプローチは、どのような点が他と異なるのでしょうか?
さて、まず第一に、私は経営陣に対して、サイバーセキュリティ部門は業務を支援し、円滑に進めるための存在であり、一部の組織で見られるような「拒否ばかりする部署」ではないということを理解していただけるよう努めています。 また、もし私たちのチームが、事業部門が実施したいと考えていることに対して「お断り」をせざるを得ない場合でも、常に同じ目標を達成するための代替案を提示するようにしています。 何よりも大切なのは、ビジネスパートナーとの間で信頼と確信を築くことです。
また、翻訳者であることの重要性も重視しています。 リスク、 、脆弱性管理、 、パッチ管理、そしてセキュアなアーキテクチャについては、ぜひ取り上げたいと思います。 しかし、そのやり方では、ビジネスリーダーたちとの共通の基盤を築くことはできません。 そこで、彼らにサイバーセキュリティの専門用語を教えようとするのではなく、 ビジネスの用語を学び、 それを自分のチームに分かりやすく伝えるようにしています。
そうしてビジネスの目的を理解すれば、測定すべき適切な指標が明確になるため、指標も自然と適切な方向に向かうようになります。 サイバーセキュリティは、意思決定が行われる場において不可欠な要素でなければなりません。 そのグループに加わると、事業の目的を理解できるようになります。その後、プログラムをその目的に合わせて調整し、同じ目標に基づいて事業向けの指標を定義します。例えば、安全な入学登録システムを開発することが、学生の入学者数を一定の割合で増加させるという目標にどのように寄与するか、といった具合です。
報告のために、どのような項目を測定されていますか?
場合によります。 たとえば、新しいソリューションを導入する際には、これまでにどのようなセキュリティ侵害が発生したか、ソリューションがどのように機能しているか、どのような種類の攻撃が確認されているか、そして差し迫る脅威に対処するための適切な是正措置やアラートが整備されているかどうかなどを追跡したい場合があります。 また、ユーザーの満足度に加え、当社の従業員が「 」のソーシャルエンジニアリング詐欺()にどれくらいの頻度で遭遇しているかについても追跡いたします。
[関連記事:従業員の注意散漫が増加しており、詐欺を見抜く可能性が低下しています――デジタル従業員体験(DEX)プラットフォームが解決策となります]
9月のMGMリゾーツに対するランサムウェア攻撃などの最近の事例からもわかるように、 がたった10分間の電話をかけるだけで 、企業全体の業務を麻痺させてしまう可能性があるため、この点には常に注意を払うことが重要です。
多くの組織では、フィッシングやボイスフィッシングの攻撃を未然に防ぐため、サイバーセキュリティ啓発プログラムを実施しています。 あなたのものはどんな感じですか?
の監視、アラート機能 、 のベンチマーク など、あらゆるツールを揃えることはできますが、人的要因、つまり従業員に目を向けることも同様に重要です。 そこで、私たちは私が「SPARトレーニング」と呼んでいるものを行っています。これはボクシングや格闘技からヒントを得たものです。 これは「セキュリティ対策と対応」を意味しますが、少し趣が異なります。
「私の経験上、企業のサイバーセキュリティ研修のほとんどは退屈です……。 私たちは、ボクシングや格闘技からヒントを得た「SPARトレーニング」を行っています。”
私の経験上、企業のサイバーセキュリティ研修の多くは、退屈で単調なものばかりです。 その多くは、法的要件を満たすために設けられているものです……。万が一、何らかの事案で訴訟に発展した場合に、企業が適切な注意義務を果たしていたことを示すためです。
そのため、多くのセキュリティ意識向上研修プログラムは、恐怖や罰を手段として行われています。 一方、SPARトレーニングでは、従業員が脅威の可能性について理解を深めることに重点を置いており、脅威に遭遇した際、報復を恐れることなく自信を持って対応できるようになることを目指しています。
CISOの圧倒的多数が、少なくとも年に1回は取締役会に報告を行っています。 それを効果的に行うためのコツはありますか?
はい、もちろんです。 取締役会と話し合ったことのある人なら誰でも、話せる時間はせいぜい5分程度だということをご存知でしょう。 というわけで、本当に手短で、手っ取り早いプレゼンテーションにしなければなりません。
[関連記事:CISOと取締役会はコミュニケーションの取り方を学ぶ必要があります。元国家サイバーセキュリティ委員であり、経験豊富な取締役でもあるマギー・ワイルダーロッター氏は、その方法を知っています]
Honest Medical Groupでは、私のプログラムが当社をどのように守っているかについてお話しするだけでなく、それがお客様にサイバーセキュリティの保証をどのように提供しているかについても説明しています。 それでは、それを実現するために私たちが取り組んできたこと、依然として課題が残っている点、それらに対して私が何ができるか、そしてどのような支援や予算上の決定が必要かについてお話しいたします。
サイバーセキュリティに携わる同僚の皆さんへ、最後に何かアドバイスはありますか?
はい:学び続けましょう。学びと適応を決してやめないでください。 私たちは、全体像を見据えるのではなく、今すぐ必要なことにばかり気を取られてしまいがちです。 その場しのぎの仕事がたくさんありますが、そこから一歩引いて、これから何が起こるのかを見極める必要があります。 3年後、4年後、あるいは5年後のために、どのような準備をしておけばよいでしょうか。
AI[人工知能] および ChatGPT は、一夜にして爆発的な人気を博しましたが、多くの組織では、そのことがサイバーセキュリティにどのような影響を及ぼすのか、今まさに把握しようとしているところです。 同様に、 の量子コンピューティング は、早ければ 2025年には実現する可能性がありますので、その準備も整えておく必要があります。
私のアドバイスは、今から計画を立てることです。 手遅れになるまで待たないでください。
詳細はこちら
「サクセスストーリー」シリーズで、セキュリティリーダーとの他の独占インタビューもご覧ください。
- Stratascale社のジョセフ・カルペンコ氏が語る…
セキュリティ侵害からビジネス戦略への進化 - ローエンスタイン・サンドラー社の「プライバシー・エバンジェリスト」であるケン・フィッシュキン氏が語る……
退屈なサイバーセキュリティ研修 - マーベルの「スーパーヒーロー」、マイク・ウィルクスが語る…
AIを活用してサイバー犯罪と戦う - Apex Groupのアッシュ・ハントによる…
この数式でサイバーリスクを(正確に)予測する - LAカウンティのジェフ・アギラーが語る…
フィッシングと戦うために従業員をトレーニング(および再トレーニング)する方法 - Leo A DalyのスティーブンHeldが語る…
サードパーティリスクの裏側 - ZoomのマイケルAdamsが語る…
サイバーリスクスコアリングでサイバーセキュリティを実現する2.0

