これは、3回シリーズで展開する「EDR Matters」ブログシリーズの第2回です。 本シリーズでは、Taniumのエンドポイント検知・対応(EDR)チームのディレクターであるクリス・ハレンベック氏が、インシデントの範囲特定、ハンティング、分析において、組織が単に事後対応にとどまらず、より能動的な姿勢を確立する方法について、個人的な見解を語ります。
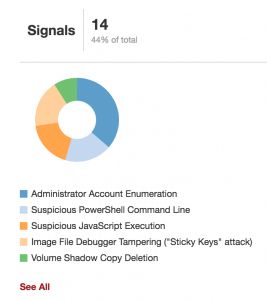
Tanium Threat Response アラートダッシュボード
調査およびフォレンジック分析の能力は、 効果的なエンドポイントセキュリティ戦略 にとって不可欠であり、検知、是正、予防と同様に重要です。 実際、弊社ではお客様に対し、インシデントが発生してから対応策を講じるのではなく、事前に調査を行うようお勧めしております。 私たちはこれを「(プロアクティブな脅威ハンティング)」と呼んでおり、これは、まだ検出されていない侵入が進行中であるという前提に基づいています。
多くの組織では、脅威の検知・対応において、先を見越したアプローチではなく、事後対応的なアプローチをとっているのが見受けられます。 つまり、彼らはアラート中心の観点から調査ツールを検討する傾向があるということです。 EDRおよびEPPの分野において、これは通常、OpenIOC、Yara、STIXなどの構造化インテリジェンス、あるいはTanium Signalsのような行動の表現によって生成された検知結果に対してアラートを発することを意味します。
このような場合、EDRおよびEPPの取り組みにおいては、まず以下の点から着手することが有効です:
- 警報または検知の時刻;
- 警報の原因となった信号の発信または情報;
- そのアラートに対応するエンドポイントデータ;および
- 影響を受けたシステム。
とはいえ、すべての調査が通報から始まるわけではありません。 例えば、不正行為を行った従業員がいつ行動を起こしたか把握しており、特定の期間を検索する必要がある場合などが考えられます。 また、場合によっては、特定の痕跡を検索する必要が生じることもあります。例えば、悪意のあるファイルがメールスキャン装置の検知をすり抜けてしまった場合や、社員の評価が記載されたスプレッドシートが社内で出回ってしまった場合などが挙げられます。 あるいは、アラートを発動するにはノイズが多すぎるとされる、いわゆる「グレーゾーン」の活動にまで及ぶ異常を、積極的に探してみるのもよいでしょう。
調査ワークフローのどの段階から着手する場合であっても、関心のある結果やシステムを詳細に分析し、一連の出来事の経緯をたどることで、何が起きたのかという全体像を頭の中で描き出すことができるような方法が必要です。 調査担当者としては、通常の運用中にシステムから絶えず生成される膨大なデータに対処しなければなりません。そのため、ファイルのレピュテーションなどのデータエンリッチメントを活用することで、正常なものと不正なものを区別し、インシデントに対する理解をさらに深めることができます。
アナリストには、出来事にアプローチし、理解するためのさまざまな方法があります。 写真やリンク付きチャート、プロセスツリーを好む方もいれば、 テキストや表形式の表示を好む方もいらっしゃいます。 EDRプラットフォームの選定にあたっては、ご自身やアナリストがデータの表示形式を自由に組み合わせられるものであることが望ましいでしょう。
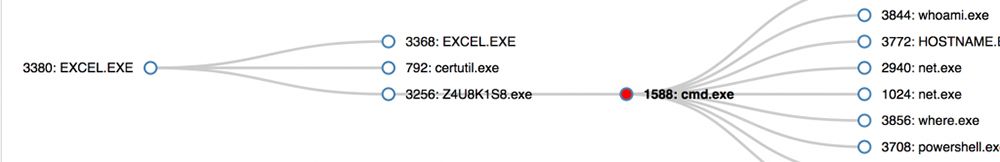
(Taniumの脅威対応プロセスのツリー図。)
関心のある初期のシステムを特定したら、次は既知の情報に不足している部分を補い、必要に応じて、今後の検討や対応のために証拠を保存しておく必要があります。 EDRソリューションでは、以下のことが可能である必要があります:
- ディスクからファイルをリモートで取得します。
- メモリのデータを遠隔で取得するとともに、その他の有用な生データ(レジストリ・ハイブ、ブラウザのデータ、Linux/MacOSのシェル履歴など)のコピーも取得します。
- テレワーク従事者など、ネットワーク外にあるホストと通信したり、クエリを送信したりします。
- 後で参照できるように、イベントを保存またはブックマークしてください。
- 保存のために、フォレンジック・テレメトリデータのスナップショットを取得します。
- 単一ホストの詳細な調査と、企業全体を対象とした検索を柔軟に切り替えてください。
- 調査の進捗に合わせて生成されるIOCを用いて、影響を受けている他のシステムを反復的に検索してください。
今日、侵入者は、最初のマルウェア感染だけで侵入を終わらせることはめったにありません。 侵入に成功すると、彼らはあなたのネットワーク内での存在感を拡大し、認証情報を盗み出し、システムに標準搭載されているツールを利用して正当なユーザーに紛れ込もうとします。 のインシデント対応や の調査において、ほぼすべてのマルチシステム案件が、脅威の追跡作業へと発展します。 調査・対応チームは、インシデントを完結させ、その範囲を完全に把握するために、ハンティングチームへと役割を転換します。 調査を進めていくと、必然的に、悪意のある活動を阻止したいと思う段階に差し掛かるでしょう。 御社のEDRプラットフォームでは、御社または御社のアナリストが、保護ポリシーや適用ポリシーの作成に業務を切り替えることは可能でしょうか?
調査とフォレンジック分析:Taniumがどのように役立つか
Taniumは、インシデントの分析や範囲の特定を支援するため、フォレンジックテレメトリの継続的な記録機能を提供します。 しかし、調査はエンドポイントの「フライトレコーダー」によって記録されたデータだけにとどまらず、さらに踏み込んだものにする必要があります。 当社の「 」、「Threat Response」 ソリューションは、履歴データへのアクセスと、現在のシステム状態や保存中のファイルに対するクエリ機能を組み合わせたもので、これらすべてを大規模かつ想像を絶するスピードで実現します。 これには、ディスク上のすべてのファイルのインデックス、オペレーティングシステムのネイティブアーティファクト、揮発性メモリの全内容など、包括的な証拠源へのリアルタイムアクセスが含まれます。 そして最後に、この機能により、後処理を行うことなく、検索を繰り返したり、さまざまなアイデアを試したり、データをリアルタイムで比較したりすることが可能になります。 例えば、環境内のすべてのシステムから永続化メカニズムに関するデータを収集し、それらを積み重ねて表示することができれば、アナリストは悪意のある活動を示唆する可能性のある外れ値を特定することができます。
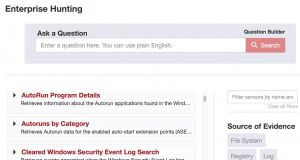
(Tanium Threat Response Enterpriseのハンティング機能。)
Taniumでは、白紙の状態から作業を開始することも可能ですが、多くの組織では、アナリストが作業を開始する際の一貫性のある基本的な調査ワークフローのセットを用意することを好んでいます。 そのために、Tanium Threat Response の「Enterprise Hunting」エリアでは、一連のクエリ例が提供されています。 インタラクティブな選択ツールを使用すると、オペレーティングシステム、証拠の入手元、および攻撃ライフサイクルの段階に基づいて、調査対象を絞り込むことができます。 「Enterprise Hunting」において、Taniumは組み込みの一般的なユースケースを提供しており、アナリストはワンクリックでアクセスしてハンティングを進めることができます。
インシデント対応が完了しました:次は何をすべきでしょうか?
上記で説明した手順は、インシデントを収束させる上で極めて重要ですが、実際のところ、皆様の作業はここからが本番なのです。 もちろん、あなたとチームは、初期のアラートに的確に対応し、大規模なイベントの範囲を特定し、経営陣の意思決定のために幅広いデータを収集できたことを誇りに思うことができるでしょう。 影響を受けた他のホストを継続的に特定するためにIOCを生成し、初期のインシデント範囲の検証を行うための調査を実施しました。 これらはすべて、ご回答において欠かせない要素であり、これらすべてを完了できたときは、とてもやりがいを感じます。 次に、この事象の根本原因を把握する必要があります。 ここでも、スピードは重要です。
侵入から検知、そして調査完了までの期間が短ければ短いほど、根本原因を突き止める可能性が高くなります。 例えば、このインシデントは、不適切なシステム設定やパッチの未適用によって引き起こされた可能性があります。 この場合、以下の質問に答えることが重要です:
- 御社のセキュリティチームは、パッチ適用や設定変更の進捗状況を把握できていますか?
- 感染したシステムの駆除は誰が担当し、その作業はどのように追跡されるのでしょうか?
- 緊急事態が発生した場合、 や WannaCry のような事態において、貴社のセキュリティ部門は、IT運用チームを支援し、一時的なパッチの適用や脆弱性のあるサービスの無効化を行うことは可能でしょうか?
前述の通り、ほとんどの調査はハンティングに発展する可能性がありますが、組織としては、インシデントが発生してからハンティングを行うのではなく、事前に実施すべきです。 侵入は避けられないものであるという認識がますます広まっていますが、攻撃者がネットワーク内に長時間留まることは、必ずしも避けられないことではありません。 プロアクティブな侵入検知は、まだ検出されていない侵入が進行中であるという前提から始まります。
御社のEDRプラットフォームは、単に事後対応に留まるものとなるのでしょうか、それとも、企業全体を網羅して異常な挙動を効率的に積極的に検知し、必要に応じて調査を実施することが可能なのでしょうか?
EDR Mattersブログシリーズの第1部( )では、プロセスの調査段階について掘り下げ、Taniumプラットフォームを活用することで、より高い制御性と柔軟性をどのように実現できるかについて解説します。
Taniumの実際の動作をご覧になりませんか? の個別デモをご予約いただくか、毎週開催されているウェビナーにご参加ください。 「 」の今後のイベント()にて、当社のTaniumエキスパートにご相談ください。
著者について:クリス・ハレンベック氏は、Taniumのエンドポイント検出・対応(EDR)チームのディレクターを務めています。 彼は、米国コンピュータ緊急対応チーム(US-CERT)で約7年間公務員として勤務した後、タニウムに入社しました。 US-CERTでは、同機関のインシデント対応体制の設計と構築を担当するとともに、戦略的なリスク軽減ガイダンスへの重点を再構築しました。 政府や民間セクターの重要インフラの被害者との数え切れないほどのインシデント対応(IR)を通じて、彼はある共通の傾向を目の当たりにしてきました。それは、IT運用やITセキュリティの基礎が十分に重視されていないという点です。 US-CERTに入局する前は、クリス氏はRSA SecurityおよびEMCでセキュリティエンジニアとして勤務し、AOL/タイム・ワーナーでは同社のグローバルインシデント対応チームに所属していました。 彼はビンガムトン大学でUnixのシステム管理者としてキャリアをスタートさせました。 電子を追いかけていないときは、クリスは水深 50-100 フィートの熱帯の海にいることを何よりも好んでいます。

