SECが新たに提案した「 」サイバーセキュリティ規則()により、企業の取締役や経営幹部は、サイバーリスクの監督においてより大きな責任を負うよう、多大なプレッシャーにさらされています。
しかし、こうしたルール変更は、疑問を解消するよりも、かえって新たな疑問を招いています。
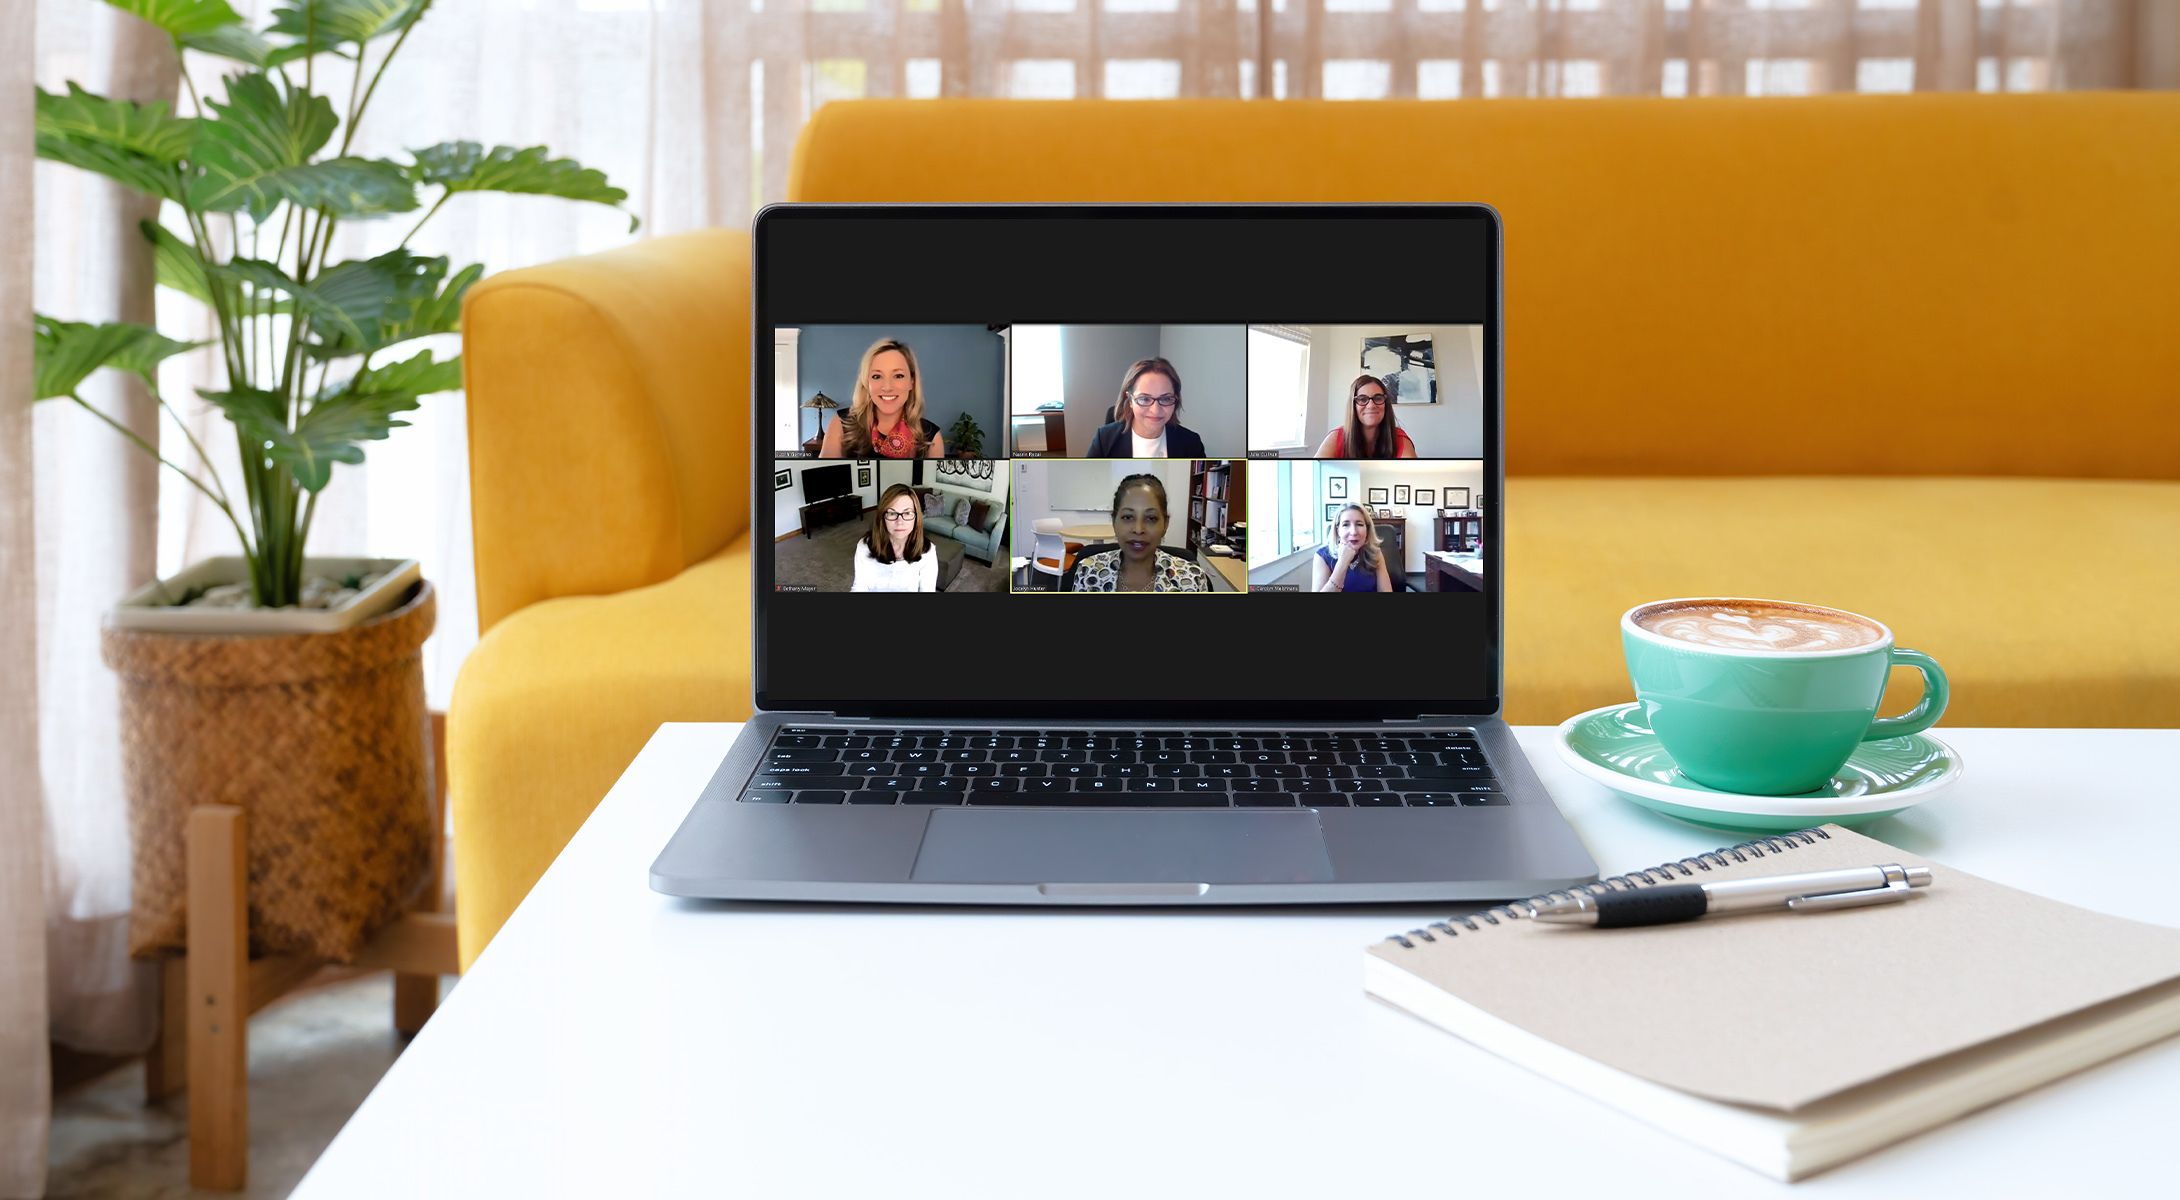
これは、ニューヨーク大学(NYU)サイバーセキュリティセンターが 7月12日にてオンラインで開催した、業界および規制当局の第一人者によるパネルディスカッションでの見解です。
主催の「Women Leaders in Cybersecurity」 イベントにおいて、6名のパネリストが、サイバーセキュリティインシデントの報告、リスク管理、戦略、ガバナンスに関する重要な新たな規制に対し、企業リーダーがどのように対応すべきかについて議論しました。特に、サイバー攻撃を4日以内に報告するという、物議を醸している提案要件がもたらす影響について重点的に議論されました。
ホームデポの副社長兼法務担当副顧問であるジョセリン・ハンター氏は、企業や取締役会が「新たな状況」を把握しようと努め、透明性を持って行動しようとしていると指摘しました。 同じくパネリストとして登壇した、オンラインストレージ企業Boxの取締役会長であるベサニー・メイヤー氏は、次のように述べました。「取締役として、私たちも変わらなければなりません。」
3月9日 において、SECは、リスク管理、戦略、ガバナンス、 インシデント対応< など、サイバーセキュリティに関する一連の課題 について、開示要件を強化する規則案を提案しました。 新しい提言は現在パブリックコメントの受付期間中ですが、実現すれば、以下のような措置が必要となる可能性があります:
- 重大なサイバーセキュリティインシデントが発生してから4営業日以内に、 のフォーム8-K( )をSECに提出すること;
- サイバーセキュリティリスクの特定および管理に関する会社の方針や手順、その実施における経営陣の役割、ならびに取締役会のサイバーセキュリティに関する専門知識および監督責任について、定期的に開示すること;
- 以前に報告された事案に関する情報を更新いたします。
「私たちは体制を押し付けようとしているわけではありません。」SECサイバー部門の代理部長、キャロリン・ウェルシュハンス氏
SEC執行部の副部長であり、同局の暗号資産・サイバー部門の代理部長を務めるキャロリン・ウェルシュハンス氏は、パネルディスカッションの中で、最終的な規則は提案されている内容とは「大きく異なる」ものになる可能性があると述べました。 これまでに、SECには約 100 通の意見書( )が提出されています。 これらの意見は、規則制定手続きの一環として検討されています。 ウェルシュハンス氏は、規則がいつ確定するかについて、具体的な時期については明らかにしませんでした。
SECの新たなサイバーセキュリティ規則の背景には何があるのでしょうか?
近年、サイバーインシデントの発生頻度と深刻度が高まっていることを受け、SECは対応に乗り出しました。 ここ数年、サイバー犯罪者たちは、米国の企業や重要インフラ事業者に対して、衝撃的なランサムウェア攻撃の波を仕掛けています。
彼らは食肉加工工場やガスパイプライン、学校、医療施設を閉鎖しました。 いずれの場合も、彼らは被害者のコンピュータシステムをロックし、盗んだデータを返す見返りとして金銭を要求しました。 の中小企業から 、さらには や といった政府機関に至るまで、いかなる組織もこうした攻撃から免れることはできません。
「5年前の問題の一部は、依然として各組織によって解決されていません。」ジュリー・カラン氏、Axon、Heartflow、およびその他の企業の取締役
したがって、SECの提案は「重要な指摘」である、と、複数の企業の取締役であり、Forescout Technologiesの元IT責任者でもあるパネリストのジュリー・カラン氏は述べました。 「リスクの観点から見ると、この5年間で状況は悪化しました」と彼女は述べました。 「そして、5年前の問題の中には、いまだに組織によって解決されていないものもあります。」
カルバーン氏は、経営陣や取締役会はサイバーセキュリティの問題に対して、より積極的に取り組む必要があると述べました。 SECは、基本的な問題が依然として解決されていないと見ており、企業に責任が問われるよう確保したいと考えています。
[関連記事:サイバー危機が深刻化する中、CISOと取締役会はコミュニケーションの取り方を学ぶ必要があります]
その見解には、ホームデポのハンター氏や、「 」パネルの司会を務めたジュディス・ゲルマーノ氏()も同調しました。同氏は、ニューヨーク大学(NYU)サイバーセキュリティセンターの特別研究員であり、元連邦検事でもあります。 彼らは、企業が何年も前に基本的な対策を講じておくべきだったという点で意見が一致しました。 のパッチ管理 および多要素認証に関するベストプラクティスは、長年にわたり広く知られています。 連邦政府のサイバーセキュリティ・インフラセキュリティ庁(CISA)は最近、 サイバー攻撃が着実に激化し、その手口もますます巧妙化していることについて、 繰り返し警鐘を鳴らしています。
SECの「4日間ルール」
企業の経営陣や取締役会は、新たな要件の一つ、すなわちサイバーインシデントが「重要な」事象と認定された場合、4日以内に開示しなければならないという規定について、特に懸念を抱いています。 ゲルマーノ氏によると、この「4日間ルール」は「問題がある」とのことです。 この期限の設定により、企業は事象が重要であるとの判断を先送りしたり、公開届出義務が発生することを恐れて、利害関係者や規制当局への非公式かつ機密性の高い情報開示を控えるようになる可能性があります。
また、被害が収束し、システムへの修正が行われる前、あるいは他の影響を受けた当事者に通知され、彼らが自らを守る機会を得る前に、インシデントが公に開示されてしまう可能性もあります。 “「これはサイバーセキュリティの妨げとなり、助けにはなりません」と彼女は述べました。
Box社のメイヤー氏は、「4日間の期間内では、何が重要になるかを把握するのは非常に難しい」と述べました。 「ある事象が重要であるかどうかを判断するには、それ以上の時間がかかります。」 さらに、早期に情報を開示すると、同社がサイバー上の危機に直面していることが露見し、さらなる攻撃を招く恐れがあると、彼女は述べました。
ホームデポのハンター氏によると、この4日間の期間は、依然として「不確定要素が多い時期」であるとのことです。 この初期段階では、法執行機関が関与する場合があり、システムを物色している最中の犯人を逃がさないよう、早急な情報開示を控えるよう助言することがあります。
カラン氏によると、経営幹部や技術専門家からは、この「4日間ルール」により、取締役会が初期段階での情報開示を控えるようになり、その結果、その内容がせいぜい曖昧なものにとどまってしまうのではないかという懸念が示されているとのことです。 「テクノロジー企業が、[自制しなかった]ことを理由に批判されるのを目にしてきました」と彼女は述べました。 「その連絡が時期尚早だと受け取られるのではないかと心配して、人々が躊躇してしまうのではないかと懸念しています。」
しかし、SECのウェルシュハンス氏は、情報開示と迅速性の間には微妙なバランスが必要であり、サイバー攻撃の際にはそれが極めて重要になり得ると考えています。 「ある事柄が重要であると[判断された]以上、それは投資家が知っておくべき情報です」と彼女は述べました。
とはいえ、ウェルシュハンス氏は、4日ルールについては議論の余地があること、また企業は情報開示を恐れる必要はないことを示唆しました。 「おそらく」と彼女は言いました。「いずれにせよ、その件については耳にすることになるでしょう。というのも、情報が漏れて公になってしまえば、最終的にはそれを公表せざるを得なくなるからです。」 「他の法執行機関のパートナーからも、その件について話を伺っています。」
取締役会レベルでのサイバーセキュリティに関する専門知識が必要とされています
情報開示の拡大を求める新たな圧力が高まっていることを踏まえ、企業は取締役会にサイバーセキュリティの専門家を加えるべき時が来ている、とBox社のメイヤー氏は述べました。 「企業が直面しているリスク、特に大規模な上場企業の場合、技術面だけでなく、法的問題や責任問題についても、ある程度の知識が必要不可欠です」と彼女は述べました。 「それは、取締役会の認識の一部でなければならないはずです。」
一方、メイヤー氏は、大企業でさえ、取締役会に に関するサイバーセキュリティの基礎的な知識を持つ者がいないことを懸念しています。 サイバーセキュリティ上の侵害が発生した場合、これは深刻な問題となり得ます。
「[取締役会は]、サイバーイノベーションと経営陣との相互作用を理解しなければなりません。」ベライゾンの上級副社長兼CISO、ナスリン・レザイ氏
パネリストのナスリン・レザイ氏(ベライゾン社の上級副社長兼最高情報セキュリティ責任者(CISO))は、企業や取締役会が経営陣に技術者をさらに登用すべきだという見解を述べています。 「取締役会や企業は、『サイバー分野のイノベーションと経営リーダーシップの相互作用を理解し、ビジネス、テクノロジー、そしてサイバー分野が相互に連携していることを確実にする』必要があります」と彼女は述べました。
SEC:「万能の解決策」は存在しない
ウェルシュハンス氏は同イベントで、SECが提案している規則は「画一的な」規制にはならないと述べました。 同機関は、インシデント対応マニュアルやその他の具体的な対策を指示することには関心がありません、と彼女は付け加えました。 「企業はこの問題を解決する必要があります」と彼女は述べました。
リスクの評価と対応は、企業ごとに異なります。 「私たちは、ある体制を押し付けようとしているわけではありません」と彼女は述べました。 「たとえ世界最高のサイバーセキュリティを備えていたとしても、何かしらの事態は起こるものです。」 とはいえ、情報漏洩が発生した際には、投資家にはそれに関するより具体的な情報が必要です。
「今は本当に厳しい時期ですが、同時に多くの人が力を合わせて取り組んでいる時期でもあります。」ホームデポの副社長兼法務担当副総顧問、ジョセリン・ハンター氏
ニューヨーク大学のゲルマーノ氏は、「SECは、説明責任と『横暴』との間の微妙なバランスを保たなければならない」と述べました。 議員、企業、業界団体は、 これらの規則を批判しており、、それらは不必要に負担が大きい上、機密情報を公にさらすことで国家安全保障を脅かす恐れがあり、政府による前例のない細かな管理を強いることになるとしています。
ホームデポのハンター氏は、4日間の開示義務といった善意に基づく提案でさえ、すでにストレスの多い状況に不必要な負担をさらに加えることになるかもしれないと指摘し、こうした批判を要約しました。 サイバーインシデントが発生した際、「それは本当に大変な時期ですが、同時に多くの人が総動員される時期でもあります」と彼女は述べました。 「そして、これは皆さんが取り組んでいることに、さらに一助となるでしょう。」