3月上旬、SECは の規則改正案 を提案しました。これにより、上場企業はサイバーセキュリティインシデント、リスク管理、および戦略に関する開示を強化することが義務付けられることになります。 この提案により、企業や取締役会は、こうした新たな監視にどう備えるべきかを検討せざるを得なくなっています。
一部のセキュリティ専門家は、サイバー脅威の頻度と深刻さが増しているこの新たな時代において、こうした見落としは、企業の経営幹部
やリーダーシップ層のためのベストプラクティスの一環となるべきだと述べています。
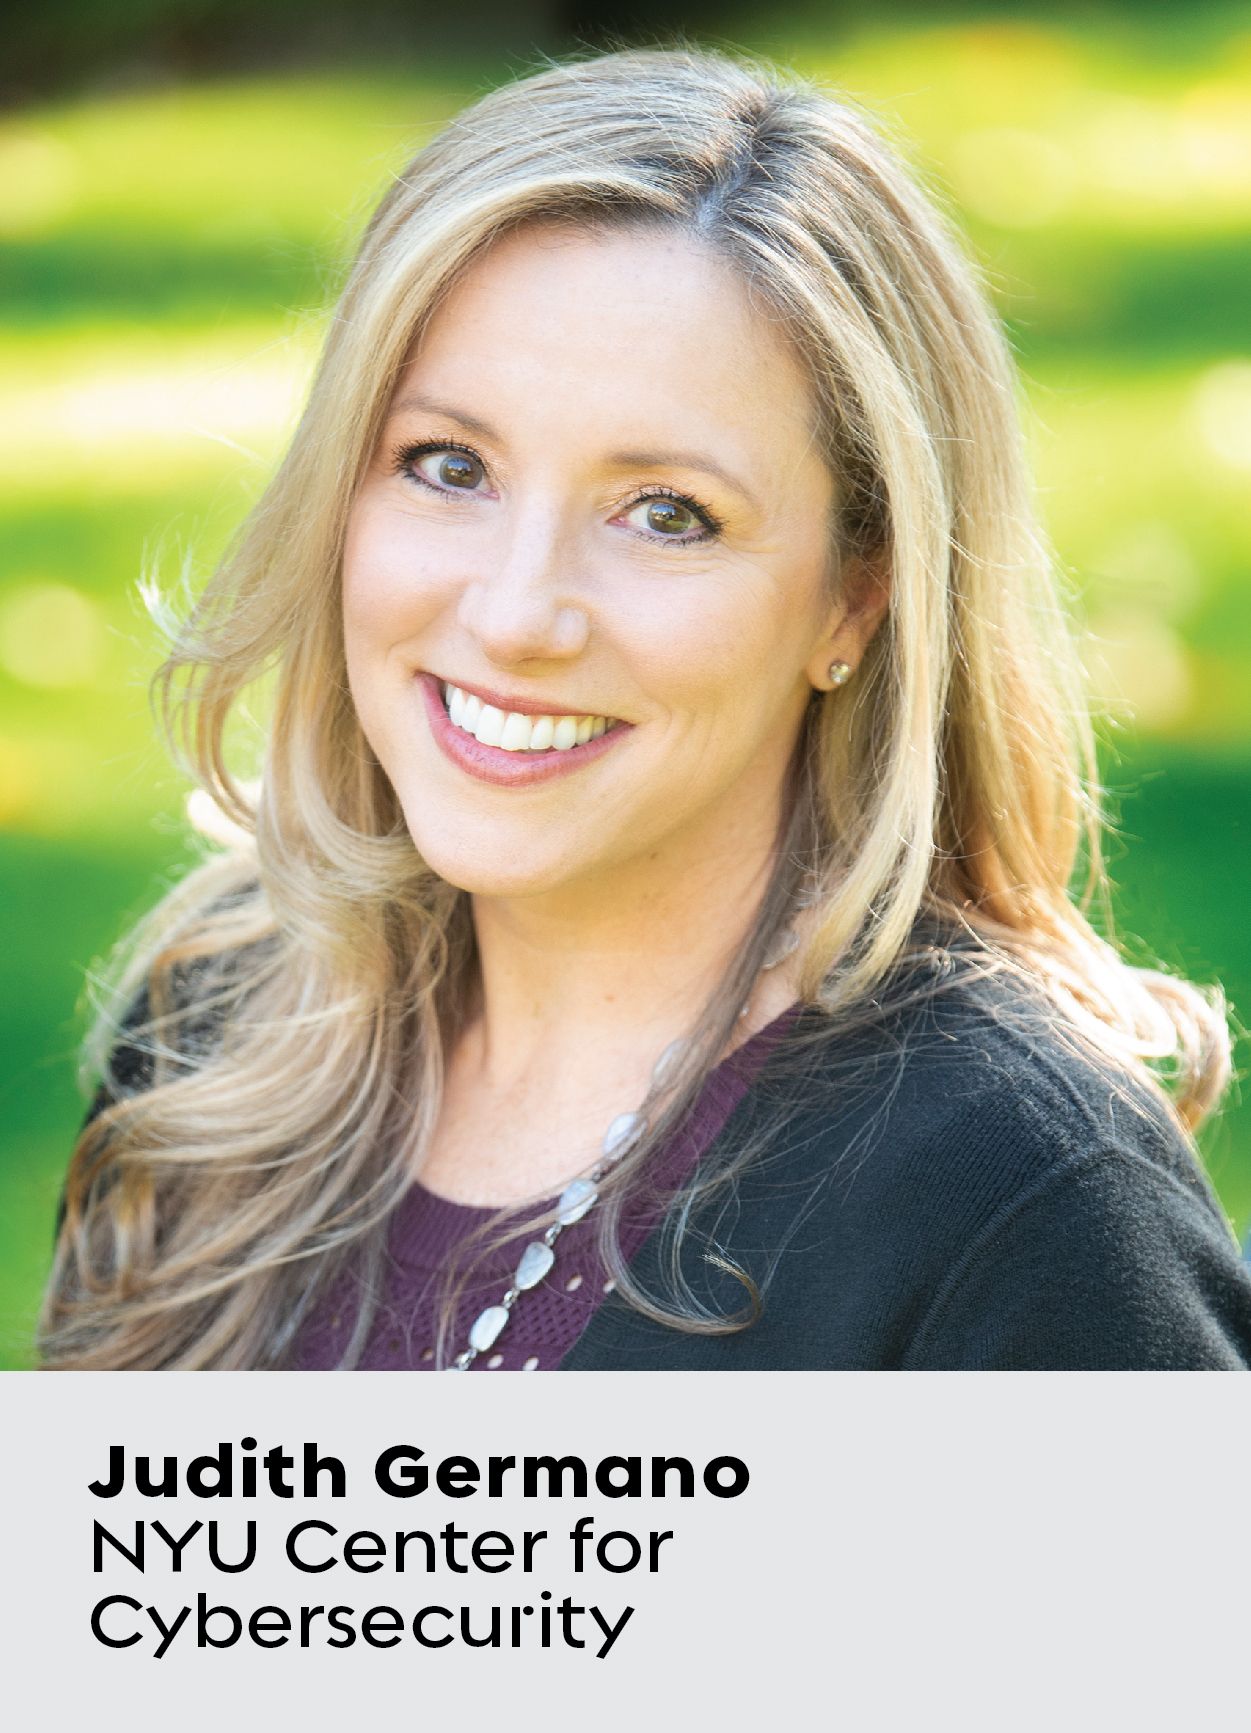
ジュディス・ゲルマーノ氏ほど、公共部門と民間部門の課題を深く理解しているサイバーセキュリティのリーダーはほとんどいません。 元連邦検事であり、ニューヨーク大学(NYU)サイバーセキュリティセンターの特別研究員、同大学ロースクールの非常勤教授も務めるゲルマーノ氏は、火曜日( 7月12日)に、NYUの「 」が主催する「サイバーセキュリティ分野の女性リーダー」 において、このテーマに関する女性専門家のみで構成されるパネルディスカッションを司会を務めます。
本パネルディスカッションでは、サイバーリスクに関する諸課題について、取締役会および経営陣の説明責任を強化することに焦点を当てます。 本イベントには、官民両セクターから、サイバーセキュリティ分野をリードする女性リーダーたちが登壇します。 その中には、SECの暗号資産・サイバー部門の代理部長であるキャロリン・ウェルシュハンス氏や、ホームデポの副社長兼副法務顧問であるジョセリン・ハンター氏などが含まれています。
サイバーセキュリティのリスクと戦略、連邦政府による法執行および規制遵守、ならびに刑事・民事の調査や訴訟について、企業や取締役会に助言を行う、女性所有・運営のブティック型法律事務所の創設者であるジェルマーノ氏は、『 』のエンドポイント( )に対し、変化し続けるサイバーセキュリティ規制環境について、ビジネスおよびテクノロジーのリーダーたちが学ぶべき重要な教訓について語りました。
なぜ、取締役会がサイバーセキュリティに対する監督と関与を強化することが重要なのでしょうか?
サイバーセキュリティは、今日の企業が直面する最も重要な課題の一つであり、 公衆衛生 や安全 、機密情報、 財務管理、および 事業運営 に影響を及ぼしています。 サイバーセキュリティは、会社とそのステークホルダーの利益のために、取締役会および経営陣レベルにおいて最優先事項とされなければなりません。
ここ数年、民事訴訟や規制当局による執行措置において、取締役会に対する説明責任がますます厳しくなっていることが見て取れます。 このことは、取締役会が、監督する企業が適切なサイバーセキュリティ対策と保護措置を講じていること( )だけでなく、それらが確実に遵守されるよう合理的な努力を払っていることを確認する必要性を浮き彫りにしています。
SECによるサイバーセキュリティへの監督強化について、詳しくご説明いただけますか? なぜ今、このようなことが起きているのでしょうか? 取締役会は、準備のために何ができるでしょうか、また何をするべきでしょうか?
2022年3月 において、SECは、サイバーセキュリティ 、リスク管理、戦略、ガバナンス、および インシデント報告 に関する上場企業の開示要件を強化する規則案を提案しました。
「企業やその経営者は、まるで出来事がスローモーションで進行したかのように、事後になってから評価されることがあまりにも多いのですが、それは多くの場合、現実的な視点とは言えません。」
これらの規則は現在も意見募集期間中であり、提案されている内容によれば、例えば、重大なサイバーセキュリティインシデント発生後4営業日以内にフォーム8-Kを提出すること、サイバーセキュリティリスクを特定・管理するための方針および手順、サイバーセキュリティ方針・手順の実施における経営陣の役割、取締役会のサイバーセキュリティに関する専門知識およびサイバーセキュリティリスクに対する監督体制に関する定期的な開示、ならびに過去に報告されたインシデントに関する最新情報の開示などが義務付けられています。
これは、ここ数年見られる傾向の一環であり、規制当局や民事訴訟の当事者が、サイバーセキュリティに関して取締役会や経営陣の説明責任の強化を求めているというものです。
準備として、取締役会は、自組織や業界におけるサイバーセキュリティのリスクや責任、および取締役会レベルでのベストプラクティスについて、十分に理解しておく必要があります。 これには、サイバーセキュリティの専門知識を持つ取締役や外部アドバイザーの登用、サイバーセキュリティ上のリスクやインシデントに関する定期的な報告、そして絶えず変化するサイバーセキュリティリスクや戦略に対する経営陣の対応状況を把握するための、十分な監督体制およびエスカレーション手順の整備が含まれます。
[関連記事:サイバー危機が深刻化する中、CISOと取締役会はコミュニケーションの取り方を学ぶ必要があります]
取締役会は、企業の日常的な経営活動に関与すべきではありませんが、社内のサイバーセキュリティを担当するチームが、サイバーセキュリティを適切に管理するために必要な専門知識を有しているか、あるいは十分な外部支援やツールを確保しているかを理解しておく必要があります。 取締役会は、 攻撃の防止、、 攻撃の検知、、および 攻撃への対応について、会社がどのような取り組みを行っているかを監督し、計画やプログラムが存在するだけでなく、それらが確実に実行されていることを合理的に確認する必要があります。 これは、 の「経営判断の原則」()に基づく取締役会の義務の一部です。
サイバーセキュリティの問題に関して、取締役会や経営陣による説明責任や監督が強化されることには、何かデメリットはあるのでしょうか?
サイバーセキュリティは難しく、その課題は刻々と変化しています。 サイバーセキュリティインシデントへの対応には、多くの不確定要素や変動要因があり、事態は急速に展開するため、迅速な危機対応が求められます。 裁判所、規制当局、および民事訴訟の当事者が、こうした課題を理解することが重要です。 企業やその経営陣は、まるでその出来事がスローモーションで進行したかのように、事後になってから評価されることがあまりにも多いのですが、それは多くの場合、現実的な視点とは言えません。 不合理なレベルの説明責任や監督は、効果的なインシデント対応を阻害する恐れがあります。
「こうした課題を企業が乗り越える手助けができる最も適任な人材ほど、取締役会への就任に消極的である可能性があります。」
リスクとしては、報告義務が発生することを恐れて「重大なインシデント」の定義を先送りしてしまうこと、影響を受ける企業や個人に通知し、対応や脆弱性の是正を行う機会を与える前に、公開書類を通じて脆弱性を露呈してしまうこと、どの企業が最も攻撃を受けやすい標的であるかを脅威アクターに公に知られてしまうこと、そしてサイバーセキュリティにおける効果的な官民連携に必要な信頼を損なってしまうことが挙げられます。
また、基準や説明責任の範囲が、取締役会が受託者責任を果たすために認められている従来からの合理的な保護措置の枠を超えた場合、取締役会レベルでの透明性が低下し、サイバーセキュリティ対策の質を損なう恐れがあります。さらに、企業がこうした課題に対処する上で最も適任である人材が、取締役会への就任に消極的になる可能性もあるためです。
この点をうまく実践している取締役会の例はありますか? それとも、失敗や失態でしょうか?
サイバーセキュリティ対策を適切に実施している取締役会や経営陣の例は数多くありますが、そうした事例は新聞や公的な記録には載っていません。 また、 の失敗事例も数多くあります()。そこでは、取締役会や経営陣が、サイバーセキュリティを優先事項として位置づけたり、ベストプラクティスを文書化したり、手順に従ったりすることができていませんでした。 サイバーセキュリティインシデントが発生する前に、適切な社内外の専門知識を確保し、インシデントを特定し、対応し、そこから教訓を学ぶことが不可欠です。 効果的なサイバーセキュリティインシデント対応には、的確な判断力、社内外における円滑なコミュニケーション、そしてリーダーシップスキルが不可欠です。
このイベントを通じて、どのような目標をお持ちですか? 主なテーマとメッセージは何ですか? 参加者に何を学んでほしいですか? 主なポイントはどのようなものでしょうか?
政府、産業界、学界から、学際的な専門家パネルを結成し、取締役会、経営陣、およびそのアドバイザーが直面しているサイバーセキュリティに関する主要な課題や問題について検討いたします。
「取締役会や経営陣、さらにはサイバーセキュリティ分野全般において、多様な専門知識や経歴を持つ人材が揃っていることが、最良の結果を達成するために不可欠です。」
本パネルには、経験豊富な弁護士、企業の取締役、CISO、そしてSECのサイバー部門を率いる経験豊富なSEC執行担当弁護士が参加しています。 このパネルには、さまざまな業界にわたる長年にわたるサイバーセキュリティおよびビジネス戦略の専門知識が集結しています。
主なポイントとしては、 の現在の動向やリスク 、取締役会および経営陣の責任に与える影響、ならびにそれらのリスクを管理するためのベストプラクティスを理解することが挙げられます。 本セッションでは、SECが最近提案したサイバーセキュリティに関するガイダンスとその影響について議論いたします。また、 サイバーセキュリティのベストプラクティス()についても、ビジネス・ジャッジメント・ルール(business judgment rule)の文脈を含めて取り上げます。さらに、 最近の規制動向( )や民事訴訟についても検討します。加えて、人材不足などの課題や、サイバーセキュリティへの備えと対応力を向上させるための戦略についても取り上げます。
[関連記事:サイバー攻撃に対処するよりも予防するほうが得策であることを示す 5 のグラフ]
もう一つの重要なポイントは、 経験や視点の多様性の重要性 、そして多様な人材プールからサイバーセキュリティ人材を特定し 育成すること です。 これは、「サイバーセキュリティ分野の女性リーダー」プログラムや、ニューヨーク大学(NYU)の「
サイバーセキュリティセンター」において、私たちが特に注力している点です。
サイバーセキュリティ分野における女性について、もう少しお話ししましょう。 これは女性のみによるパネルディスカッションです。 サイバーセキュリティ分野の指導的立場における女性の割合を高めることが、なぜそれほど重要なのでしょうか?
I have had the honor to lead the Women Leaders in Cybersecurity program at NYU since 2016, bringing together leading women from government, industry, and academia for interdisciplinary discussions on critical cybersecurity issues.
当団体のウェブサイト( 、womenleadersincybersecurity.org、)では、現在および過去のイベント情報に加え、長年にわたりこれらのプログラムを通じて専門知識を共有してくださった数多くの素晴らしい女性たち、そして
、それぞれの組織
やこの分野の改善に向けて目に見える変化をもたらしている方々をご紹介しています。
取締役会や経営陣、さらにはサイバーセキュリティ分野全般において、多様な専門知識や経歴を持つ人材が揃っていることは、サイバーセキュリティだけでなく、組織の倫理、戦略、リーダーシップ、そして効果的なリスク管理においても、最良の結果を達成するために不可欠です。 効果的なサイバーセキュリティは、組織や政府にとって極めて重要です。この取り組みを最も効果的に推進するためには、多様なチームやリーダーを育成・訓練し、その活躍を促進していく必要があります。
パネル
ジュリー・カルヴァン
取締役
Axon; Heartflow, Inc.; SADA; OPSWAT;
AaDya Security
ジョセリン・ハンター
副社長兼法務担当副顧問
ホームデポ
デューク大学ロースクール司法研究センター諮問委員会
ベサニー・メイヤー
取締役会会長、報酬委員会委員長
Box, Inc.
安全・持続可能性・技術委員会委員長、
取締役会
Sempra Energy
ナスリン・レザイ
上級副社長、最高情報セキュリティ責任者
ベライゾン
キャロリン・ウェルシュハンス
執行部門 副部長
暗号資産・サイバーユニット 代理部長
米国 証券取引委員会
ジュディス・H・ゲルマノ(司会)