ユニファイド・エンドポイント管理(UEM)とは、ノートパソコン、デスクトップパソコン、スマートフォン、タブレットなどのエンドポイント端末を、単一のコンソールから管理するための包括的なアプローチです。 UEMは、管理プロセスとツールを単一のソリューションに統合することで、組織がデバイスの制御、更新、保護を行う能力を向上させるのに役立ちます。また、必要なツールを統合し、デバイスの設置場所を問わず包括的な可視性と制御を提供することでワークフローを効率化することで、コスト削減を実現します。
UEMの人気は、今日の職場における需要の高まりを反映しています。組織がデジタル環境の複雑さ、範囲、スピードに適応するにつれ、単一のプラットフォーム上で多様なデバイスを管理することが不可欠となっているからです。
これは特に、BYOD(Bring Your Own Device)ポリシー、IoT(Internet of Things)デバイス、ハイブリッドワークスペース、クラウド対応インフラといったマクロトレンドを管理するIT部門において顕著です。
本記事では、UEMの現状について、その歴史、UEMと他のソリューションとの違い、主な機能、そしてエンドポイント管理とセキュリティの今後の進化の方向性など、より深く理解していただけるよう解説します。これにより、組織が今日の環境、脅威、ビジネス上の課題に効果的に対処できるよう支援します。
UEMとは何ですか?
UEMは、この種のエンドポイント管理ソリューションとしては初めて、組織がさまざまなエンドポイントデバイスを1つの画面で一元的に管理できる統合プラットフォームを提供しました。これには、ネットワークに接続されているさまざまな場所やオペレーティングシステムにわたるエンドポイントの監視も含まれます。具体的には、WindowsやmacOSを実行する会社支給のノートパソコン、AndroidやAppleのスマートフォンでメールを確認するリモート勤務の従業員、さらにはLinuxを実行し重要な企業データを格納するサーバーまで、幅広く対応しています。
UEMソフトウェアは、モバイル端末やオンプレミス端末の環境がますます拡大している状況に対応して登場しました。 UEMが登場する前は、組織は 複数のエンドポイント管理ツール に依存して、さまざまな種類のデバイス全体を可視化する必要がありましたが、それでも、その可視化がどれほど包括的なものだったかは疑問視されていました。
こうした寄せ集め的な対策は、ITチームやセキュリティチームに不完全なデータをもたらしただけでなく、これらのエンドポイントに対する制御も限定的なものにしてしまい、もともと組織内のサイロ化が進んでいたチーム間の分断をさらに深めてしまいました。
UEMは、モバイルデバイス管理(MDM)やエンタープライズモビリティ管理(EMM)といったソリューションの既存の機能を統合し、強化するために構築されました。 エンドポイント管理のプロセスやツールを一元化・統合するというこの独自の機能により、UEMは、組織がデバイスの健全性を維持し、セキュリティポリシーを適用し、すべてのデバイスにわたってコンプライアンスを管理することをより容易にします。
次のセクションでは、これらのエンドポイントツールについて、また、それらを他の重要な機能と組み合わせることで統合ビューを構築することが、従来のエンドポイントデバイス管理にどのような変革をもたらしたのかについて学びます。
MDM、EMM、UEMにはどのような違いがあるのでしょうか?
MDMとEMMは、モバイルエンドポイントデバイスの管理とセキュリティ確保を目的とした別々のソリューションですが、その対象範囲や機能には違いがあります:
- MDM( )は、スマートフォンやタブレットなどのモバイル端末の管理に特化したものです。 MDMソリューションは、デバイスの登録、設定の構成、アプリケーションの展開、およびセキュリティポリシーの適用を行うためのツールを提供し、モバイルデバイスのセキュリティを確保するとともに、企業の基準への準拠を保証します。
しかし、モバイルデバイスがアクセスするアプリケーションやデータを管理したい組織や、ますます巧妙化する脅威から保護したり、それに対応したりするために必要な、より堅牢なセキュリティ機能を求める組織にとっては、このデバイスレベルの管理では不十分です。
EMM
これは、モバイルアプリケーション、コンテンツ、およびセキュリティを管理するための追加機能を備えた、MDMの進化形です。 EMMソリューションは、モバイルアプリケーション管理(MAM)、モバイルコンテンツ管理(MCM)、モバイル脅威検知(MTD)などの機能を組み込むことで、モバイルデバイスとデータセキュリティの管理に対して、より包括的なアプローチを提供します。
EMMソリューションは、MDMよりもモバイルデバイスや、それらがアクセスするデータに対する管理機能を強化し、より高度なセキュリティ機能を提供しますが、その主な焦点はモバイルエンドポイントの管理にあります。
UEM( )は、MDMおよびEMMの進化形であり、単一のプラットフォームからより幅広いエンドポイントデバイスを管理するという、高まるニーズに対応するために生まれました。 UEMは、MDMとEMMの機能を統合・拡張し、モバイル端末以外のデバイスタイプも対象に含めるとともに、場所を問わず、さまざまなオペレーティングシステムを搭載した多種多様なデバイスの監視と制御を一元化することで、これを実現しています。これは、単一のソリューションではこれまで実現できなかった機能です。
さまざまなデバイスの管理におけるその重要性をしっかりと理解した上で、UEMソリューションの具体的な機能について見ていきましょう。 また、従来のUEMの限界や、次世代ソリューションを活用した のエンドポイントセキュリティの強化 を優先すべき理由についてもご紹介します。
[関連記事:Taniumが資産の検出とインベントリ管理をより迅速に、よりシンプルに、より簡単に、そして……より良くする 9 の方法]
UEMソリューションの主な特徴は何でしょうか?
従来のUEMソリューションは、中央プラットフォームを通じて組織のデバイス管理方法を変革する能力を主軸として、以下のようなさまざまな機能とメリットを提供しています。具体的には:
- 包括的なパフォーマンス監視: UEMを活用することで、組織は、すべてのデバイスがどこに所在していても、同等の管理と必要な更新を確実に受けられるようにすることができます。 この機能は、従業員が各地に分散している組織や、グローバルに事業を展開している組織にとって特に有用です。
- プロセスの効率化: さまざまな管理ツールやプロセスを単一のプラットフォームに統合することで、UEMは複数のポイントソリューションを管理する際の複雑さを軽減します。 ITチームは、もはや互いに連携していないエンドポイント管理システムを個別に管理する必要がなくなり、これにより組織は、脆弱性を迅速に特定して対処し、パッチを適用し、強固なセキュリティ体制を維持するために不可欠なソフトウェアの更新を展開できるようになります。
- 基本的なセキュリティ対策の支援: UEMの一元化されたプラットフォームを活用することで、組織は、適切なデバイス設定、ソフトウェアアップデートの展開、セキュリティポリシーの適用、コンプライアンス規制の順守など、多くの重要なセキュリティ対策を確実に実施することができます。 しかし、すべてのUEMソリューションが、 の最新のエンドポイントセキュリティ管理をサポートするために必要なあらゆる側面を完全に網羅しているとは限りません。
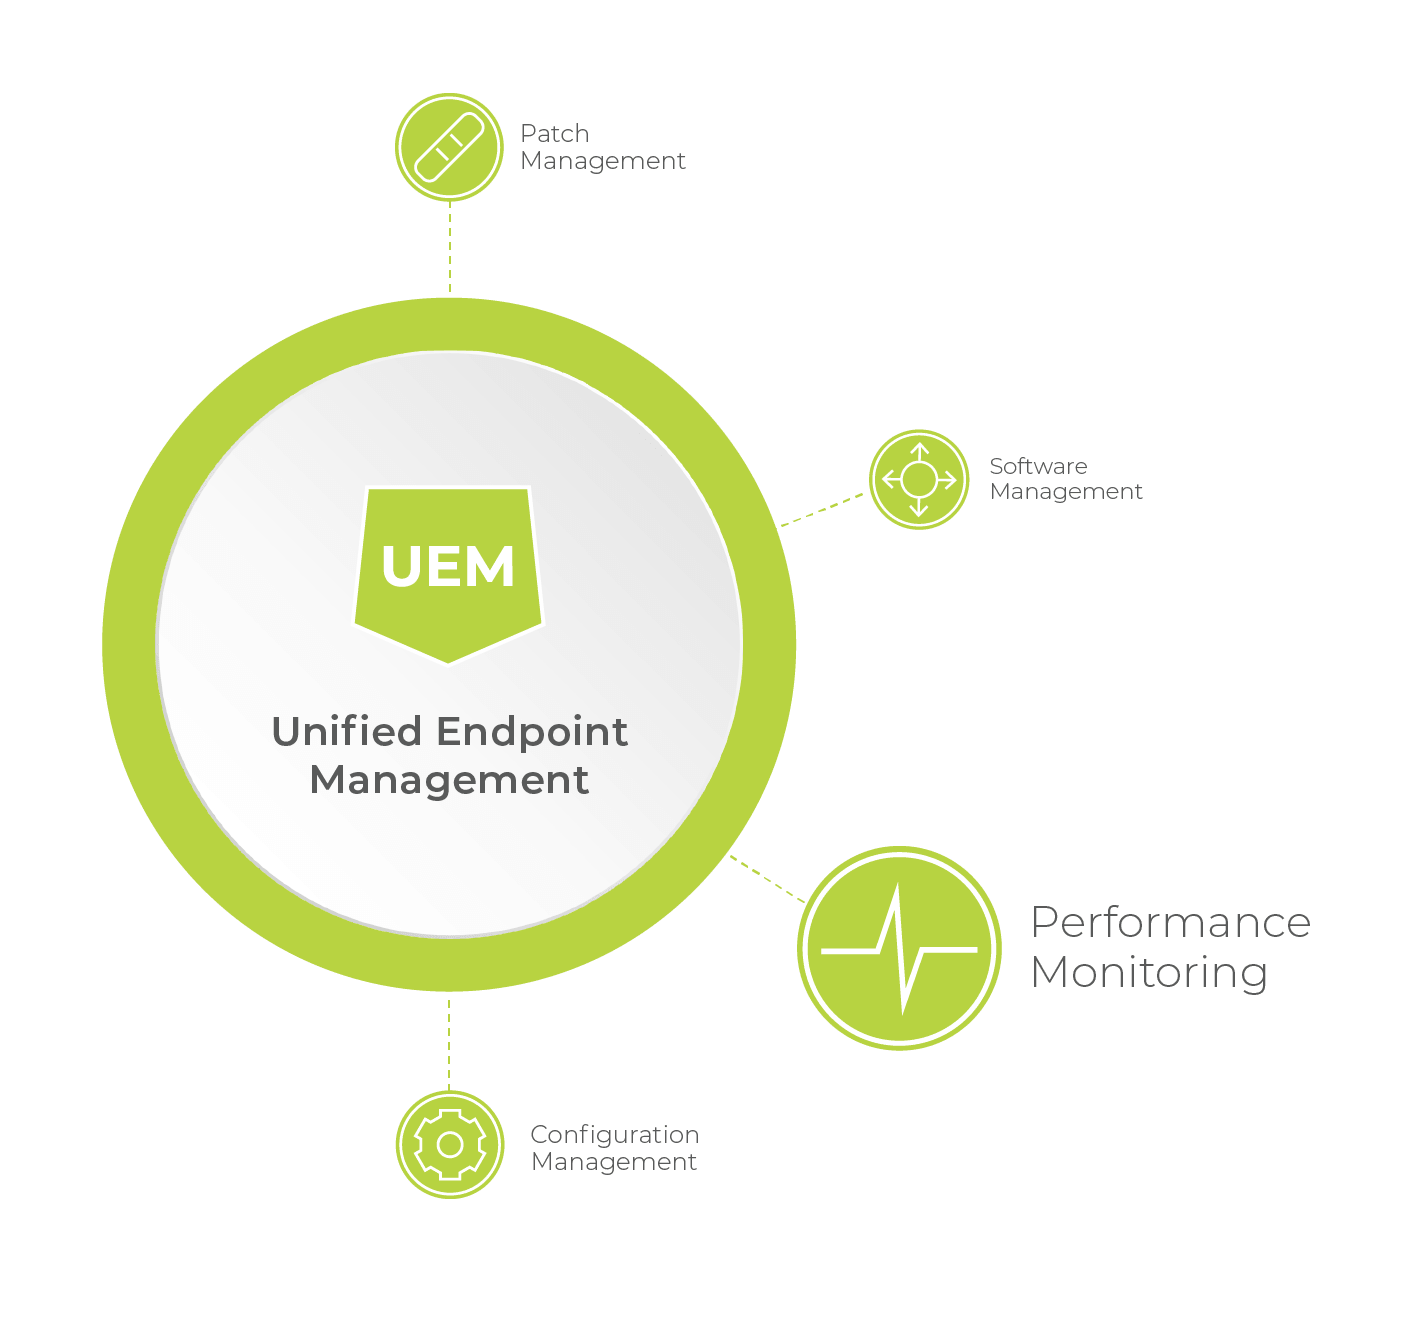
ご覧の通り、UEMの真の価値は、さまざまなエンドポイント管理機能を1つの統合されたソリューションに組み合わせるという、その中核的な能力にあります。
UEMはデバイス管理の一元化という重要な節目を達成しましたが、次のセクションでは、従来のUEMソリューションに高度なセキュリティ機能がしばしば欠けている理由と、UEMがMDMやEMMに対して果たした役割と同様に、エンドポイント管理の今後の進化がどのようなものになるかについて考察していきます。
UEMは企業のセキュリティを強化するのでしょうか?
UEMツールは、エンドポイント管理ツールや制御機能を単一のソリューションに一元化することで、組織が多様なデバイス環境を効果的に管理する能力に革命をもたらしました。これにより、多くのセキュリティプロセスの効率化が図られます。
しかし、従来のUEMソリューションには、高度なエンドポイントセキュリティ機能を提供する上で限界があることを認識しておくことが重要です。その理由は、そもそもUEMがそのような機能を目的として設計されていないからです。
例えば、クラウドインフラの管理を確実に行うことは、現代の組織にとって比較的新しい課題となっています。 これらの要件を満たさないUEMソリューションは、可視性や制御の不備により、セキュリティ上の脆弱性を生じさせる可能性があります。
さらに、UEMはエンドポイント管理のための統合プラットフォームを提供しますが、従来のUEMソリューションでは、自動化機能が備わっていない場合があり、新たな脅威に迅速に対応したり、重大な脆弱性に対処して攻撃を防止したりするためのスピードや信頼性に欠ける可能性があります。
「UEMは、エンドポイント管理におけるますます複雑化するニーズに応えるべく、今後も進化を続けていきます。」GigaOm, The Evolution of Endpoint Management1
UEMがエンドポイントの可視性のギャップを解消しているように、 のエンドポイント検出・対応(EDR)、拡張検出・対応(XDR)、そして最新の の統合エンドポイント管理(XEM) など、いくつかの新しいエンドポイント管理ツールが市場に登場しています。これらはそれぞれ、進化し続ける脅威に対する包括的な保護を確保するため、より充実したエンドポイント管理と高度なセキュリティソリューションを提供できるよう進化を遂げています。
例えば、XEMのような高度なエンドポイント管理ソリューションは、機械学習やAIによる知見を活用して、リアルタイムの監視、行動ベースの検知、および自動化された対応を支援し、新たな脅威を予測・軽減するように設計されています。これにより、エンドポイントセキュリティは事後対応型から事前予防型へと転換されます。
市場には、単一のエンドポイント上の既知のマルウェアを検出するような特定のユースケース向けに設計されたものから、サイバーセキュリティ侵害を検知して自動的に是正するシステムに至るまで、エンドポイント管理やエンドポイントセキュリティのためのツールが数多く存在します。しかし、技術や脅威が進化するにつれ、エンドポイント管理ソリューションは新たな課題に適応し続け、組織が多様なデバイスエコシステムを効果的に一元管理できるようにするUEMがもたらした革新的な機能に基づいて、さらなる発展を図らなければなりません。
Taniumは、統合エンドポイント管理ソリューションでしょうか?
UEMは、エンドユーザーデバイス管理における長年にわたる技術的進化の集大成である一方で、ますます複雑化するデジタル環境のセキュリティを確保し、期待通りのパフォーマンスを維持するという課題に対応するため、新たなニーズが浮上してきました。
Taniumは、次世代プラットフォーム「Converged Endpoint Management(XEM)」 を発表しました。このプラットフォームは、組織が今日直面している重要なユースケースに対応するため、不可欠なエンドポイント管理およびセキュリティ機能に加え、基本的なUEM機能を提供するとともに、すべてのデバイスにわたるシームレスな制御を保証することで、運用をさらに効率化します。具体的には、以下の機能を提供します:
- 包括的な可視性と制御 により、攻撃対象領域を縮小し、セキュリティ上の脅威や運用上の障害に対する迅速な対応と是正を可能にします
- デバイスとアプリを管理するための単一のプラットフォームである「 」は、管理業務を簡素化し、運用上の複雑さやコスト(ライセンス料や不要なサーバーなど)を削減すると同時に、組織全体での一貫性を確保し、コンプライアンス違反のリスクを最小限に抑えます。
- のデジタル従業員体験(DEX) を向上させます。セルフサービスワークフローを自動化し、従業員が問題を迅速かつ効率的に解決できるようにするとともに、包括的な エンドポイント監視 および管理機能を通じてフィードバックを収集し、ユーザー体験を継続的に改善することで、円滑かつ生産性の高いデジタルワーク環境を確保します。
- のパッチ管理を自動化し、ソフトウェアに最新のセキュリティ修正プログラムを適用することで、セキュリティ侵害のリスクを低減するとともに、バグや機能上の問題を修正することで、システムの安定性とパフォーマンスを向上させます。
- リモートでのソフトウェア配布やデバイスの設定など、その他の重要なプロセス( )を自動化し、チームがより戦略的な業務に専念できるようにします
- のゼロトラストセキュリティモデル を企業全体で導入し、認証プロトコル、社内および規制上の要件、コンプライアンス要件への全社的な順守を確保することで、コンプライアンス違反による罰則を最小限に抑えます。
- 主要パートナーである との連携により、のIDおよびアクセス管理(IAM) や、を含むクライアント管理ツール、ならびにMDMおよびMAM向けのMicrosoft Intuneの機能を強化し、すべてのエンドポイントにわたる完全な可視性を確保するとともに、IT環境に関するリアルタイムのデータと包括的なビューを提供することで、脅威の検出と是正を迅速化します。
UEMの未来:次世代の統合エンドポイント管理
IT部門には、常に「少ないリソースでより多くの成果を上げる」ことが求められてきました。これには、数十台から数十万台に及ぶデバイス(その数は増え続けています)を対象に、追跡、保護、更新、およびオンボーディング、プロビジョニング、デプロビジョニング、パッチ適用といったその他の重要なエンドポイントライフサイクル管理ワークフローを迅速に実行することが含まれます。
期待そのものは変わっていませんが、変化しているのは、労働力の分散化が進んでいること、AIを活用したサイバー攻撃者の勢力が拡大していること、そして管理対象および非管理対象のエンドポイントやアプリケーションサービスが爆発的に増加していることです。これらすべてが、UEMのような従来のエンドポイントソリューションの能力を脅かし、その限界を試そうとしています。
エンドポイントのセキュリティと管理の強化に対する需要が高まるにつれ、従来のUEMソリューションも再び進化を遂げなければなりません。
自律型エンドポイント管理(AEM) は、エンドポイント管理の未来です。 AEMは、エンドポイントの監視および保護ソリューションに高度な自動化機能とAIによる知見を組み込み、デバイス管理を簡素化し、潜在的な脆弱性を低減し、運用を効率化し、ビジネス価値を高めることで、セキュリティを強化します。
Taniumは、この変革の最前線に立っています 。当社のAEMフレームワーク により、組織はエンドポイント環境に対して継続的な可視性と制御を維持できるようになります。 このフレームワークにより、組織は企業方針を策定し、ガバナンスのルールや必要な承認権限を定義し、自律性に対する許容度に基づいて意思決定を行うことが可能になります。
エンドポイント管理、セキュリティ、リアルタイムのインサイトが融合した「Tanium XEM」ソリューションは、すべてのエンドポイントを管理・保護するための包括的なプラットフォームを提供します。 この統合的なアプローチは、従来のUEMの枠を超え、現代のIT環境の進化するニーズに適応する、先を見越した、インテリジェントで自動化されたソリューションを提供します。
1https://gigaom.com/2024/01/30/the-evolution-of-endpoint-management/
Taniumの特長は、Tanium XEMから得られるリアルタイムのデータと知見を活用し、AIによる分析結果、同業他社の成功率、および顧客のリスク許容度に基づいて、推奨事項を提示し、アクションを自動化できる点にあります。
コンバージド・エンドポイント管理の自律的な未来について詳しく知りたい方は、 をご覧いただくか、 までご連絡いただければ、お客様に合わせたデモをご案内いたします。

